Nyheter
Chrome-utvidelsen kan lese alt du skriver i nettleseren: Slik rydder du opp nå
Nye avsløringer viser at populære Chrome-utvidelser høster passord og kortnumre fra millioner av brukere.

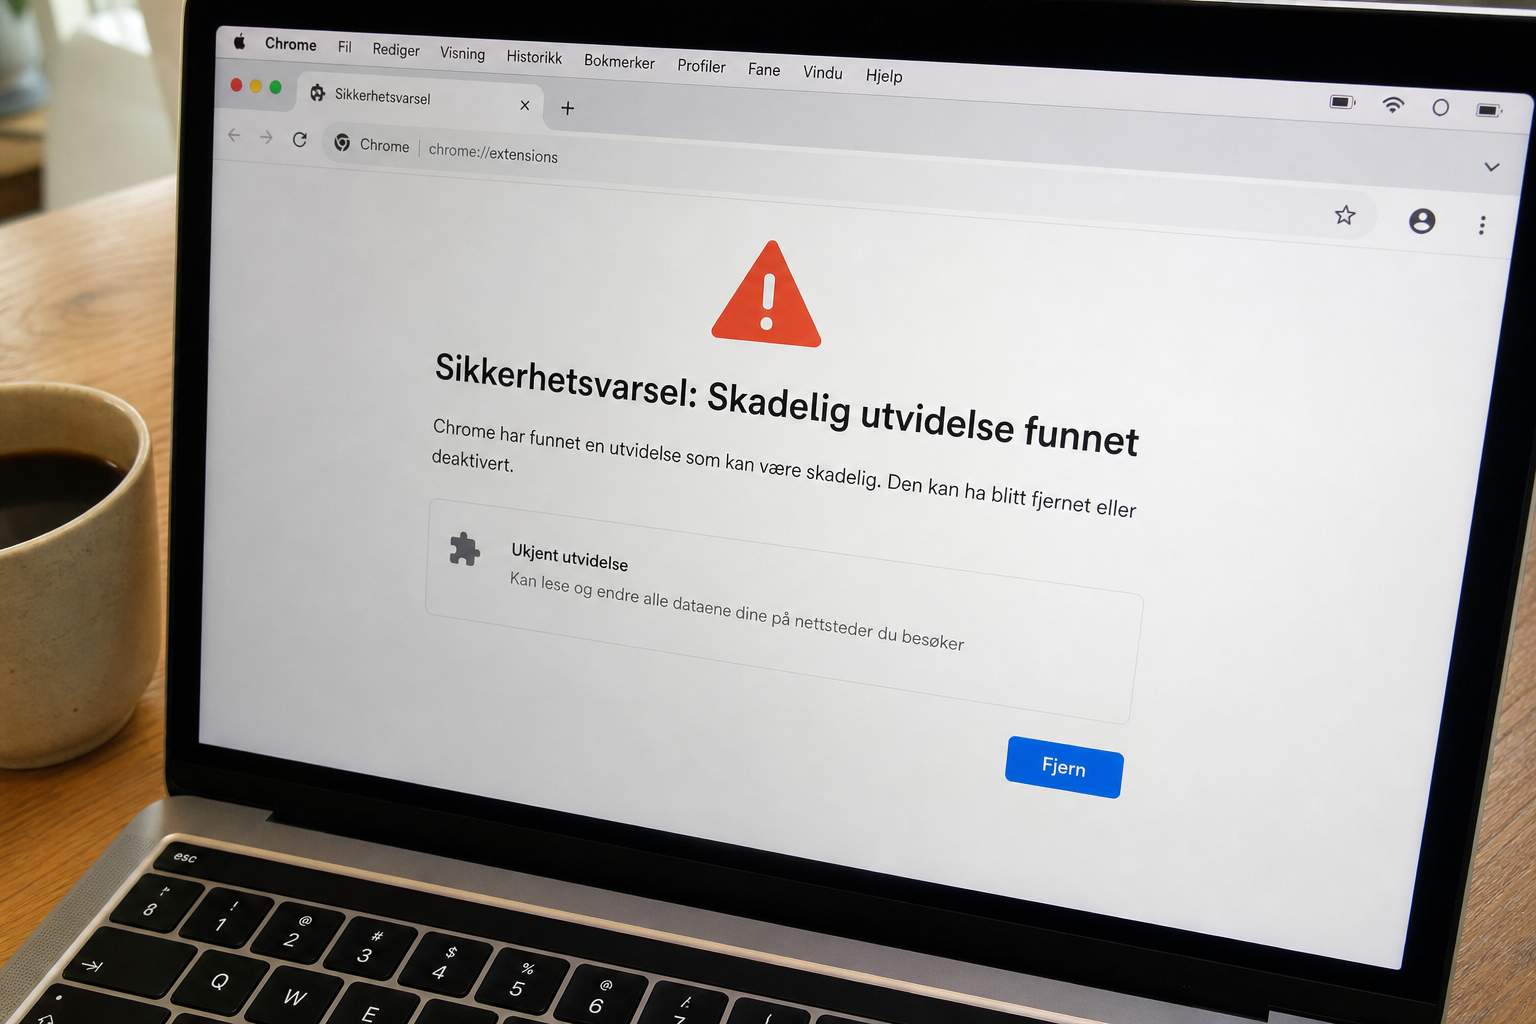
I februar 2026 avdekket sikkerhetsforskere 30 skadelige Chrome-utvidelser som stjal påloggingsopplysninger fra mer enn 260.000 brukere. Utvidelsene brukte AI-vennlige navn som ChatGPT Translate, AI Email Writer og DeepSeek Chat, og snek seg gjennom Web Store-kontrollen ved å laste inn selve utvidelsens grensesnitt fra en ekstern server først etter installasjon.
Angriperne spredte kodene sine over dusinvis av parallelle utvidelser for å slippe under radaren. Malwarebytes kaller teknikken «utvidelses-spraying» og forklarer at «for å spre risikoen for oppdagelse og fjerning brukte angriperne en teknikk kjent som 'extension spraying'».
Historien er ikke enestående. Da forsker John Tuckner tidligere i år gikk gjennom Chrome Web Store, fant han 35 skjulte utvidelser med over fire millioner installasjoner til sammen. Flere av dem hadde til og med fått Googles «Utvalgt»-merke. «De kan snakke med nett-trafikken på hver eneste side du besøker, men de kan også hente ut informasjonskapslene dine, styre fanene og kjøre kode», beskrev han overfor TechCrunch.
Utvidelser ser alt du skriver
Grunnen til at én kompromittert utvidelse er så farlig, ligger i selve modellen. Når du klikker «Legg til i Chrome», gir du ofte tilgangen «Les og endre alle dataene dine på nettsteder du besøker». Det er ikke bare en teknisk formulering: det betyr at utvidelsen kan lese hvert passord du taster inn, hvert kortnummer du skriver ved kassa, hvert innhold i Gmail eller nettbanken.
Les også: Sjekk telefonen din: Slik finner du glemte abonnementer på to minutter
I juli 2025 dokumenterte Malwarebytes 18 utvidelser i Chrome Web Store og Microsoft Edge Add-ons med til sammen over 2,3 millioner brukere som stille sendte hver eneste nettside-adresse videre til fjernservere. Blant navnene var Emoji keyboard online, Free Weather Forecast og Volume Max. Selskapet beskrev en spesielt kynisk taktikk: rene utvidelser som ligger og venter, og først etter måneder eller år får en oppdatering som slår på overvåkingen. Forskere kaller dem «sovende agenter», og de danner grunnlaget for framtidig ondsinnet aktivitet.
Problemet handler heller ikke bare om åpenbart skadelige utvidelser. Sikkerhetsforskere hos Socket avdekket i april 2026 en samordnet kampanje med 108 Chrome-utvidelser som utnyttet fullt lovlige rettigheter, tilgang til informasjonskapsler, mulighet til å endre nettverkstrafikk og kjøre kode, for å hente ut identitetsdata og kapre Telegram-sesjoner hos rundt 20.000 bedriftsbrukere. Én utvidelse stjal aktivt Telegram Web-sesjonsdata hvert 15. sekund.
Tre grep som tar to minutter
Google har gjort verktøyene tilgjengelig, men få bruker dem aktivt. Slik går du fram:
1. Se hvilke utvidelser du faktisk har. Skriv `chrome://extensions/` i adressefeltet og trykk Enter. Du får en liste over alle installerte utvidelser. Kjenner du ikke igjen én? Klikk «Fjern». Har den ingen aktiv funksjon du bruker ukentlig? Fjern den. Færre utvidelser betyr mindre angrepsflate.
2. Sjekk hva hver enkelt får se. Klikk på «Detaljer» ved siden av utvidelsen. Rull ned til «Nettstedstilgang». Står det «På alle nettsteder», leser utvidelsen alt du gjør, også i nettbanken. Bytt til «Ved klikk», som Google beskriver slik: «Denne innstillingen lar utvidelsen bare få tilgang til det åpne nettstedet når du klikker på utvidelsen.» Da må du selv aktivere den når du trenger den.
3. Vær skeptisk til nye AI-utvidelser. De 30 utvidelsene Malwarebytes avdekket i februar utnyttet nettopp AI-hypen. Er utvidelsen ny, har få vurderinger og lover mirakler? Vent. Sjekk anmeldelser utenfor Chrome Web Store, se om utvikleren har en reell nettside, og spør deg selv om funksjonen finnes innebygd i Chrome eller i et etablert alternativ.
Har du allerede fjernet en mistenkelig utvidelse, anbefaler Malwarebytes at du sletter nettleserhistorikk og informasjonskapsler, slår på tofaktor på viktige kontoer og bytter passord på tjenester du har logget inn på i den perioden utvidelsen var installert. En tidligere gjennomgang av apper med kontotilgang tar også bare noen minutter, og er en fornuftig del av samme opprydding.
Les også: Ny EU-regel trådte i kraft søndag: Slik krever du gratis reparasjon med det nye garantimerket
Les også: Har du en Galaxy S23? Denne oppdateringen tetter 90 sikkerhetshull i telefonen din


Chrome-utvidelsen kan lese alt du skriver i nettleseren: Slik rydder du opp nå

Sjekk telefonen din: Slik finner du glemte abonnementer på to minutter

Betaler du for 1000 Mbps og får halvparten: Gratis test avslører om nettleverandøren leverer det du betaler for

Ny EU-regel trådte i kraft søndag: Slik krever du gratis reparasjon med det nye garantimerket

Har du en Galaxy S23? Denne oppdateringen tetter 90 sikkerhetshull i telefonen din

Kast ikke den gamle telefonen: Slik gjør du den om til gratis overvåkingskamera i dag

Tyvene trenger ikke nøkkelen din: Slik stjeler de bilen på sekunder uten spor

Feilen nesten alle gjør med kjøkkenviften - og som skyter strømregningen i været

Bør du koble fra laderen når du ikke bruker den: Ekspertene svarer
