Nyheter
En enkel feil gir hackere full tilgang til Signal-kontoen din
En aktiv svindelkampanje etterligner Signal Support og lurer brukere til å gi fra seg nøkkelen til hele meldingshistorien.

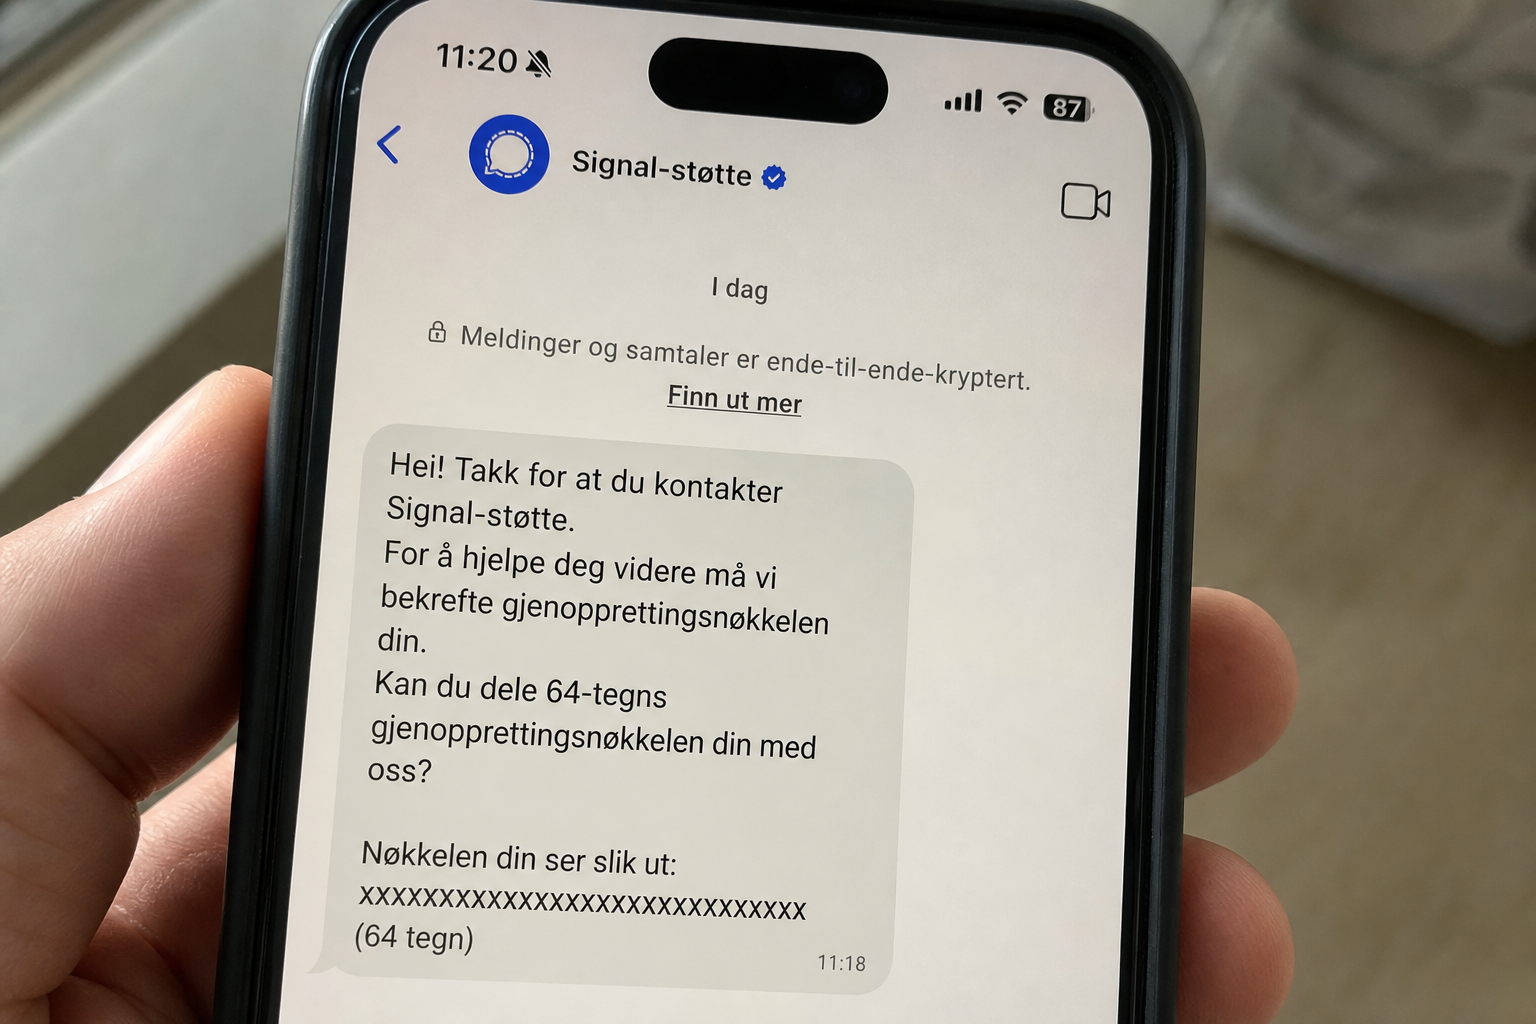
Polens minister for digitalisering og regjeringens cybersikkerhets-fullmektig Krzysztof Gawkowski gikk tirsdag den 8. september 2026 ut med en advarsel om at en ny bølge phishing-angrep rammer Signal-brukere. Angriperne utgir seg for å være den offisielle støttekontoen «Signal Support» og lokker brukere til å opprette en backup og dele en 64-tegns gjenopprettingsnøkkel. Får svindlerne tak i den nøkkelen, kan de overta kontoen og dekryptere hele arkivet av tidligere meldinger og bilder.
Særlig utsatt er, ifølge Gawkowski, personer i lederstillinger, folk i offentlige funksjoner og ansatte i virksomheter som inngår i det nasjonale cybersikkerhets-systemet, men fremgangsmåten fungerer mot enhver Signal-bruker som blir lurt.
Slik fungerer angrepet steg for steg
Kampanjen ble først bredt omtalt i slutten av mai 2026, etter at Washington Post-analytiker Josh Rogin publiserte en skjerm-dump av angrepet på X den 27. mai. Meldingen kommer inn i Signal-appen og påstår at meldingene dine risikerer «permanent tap på grunn av et synkroniseringsproblem», som TechCrunch beskrev det. Deretter blir offeret bedt om å gå inn i Signals egne innstillinger, aktivere backup og lime inn gjenopprettingsnøkkelen i chatten, angivelig for å «koble backupen til kontoen».
Nøkkelen det er snakk om, er en 64 tegn lang kode som Signal genererer lokalt på telefonen når du skrur på funksjonen Secure Backups. Koden skal aldri forlate enheten og deles aldri med Signals egne servere, skriver sikkerhetsselskapet Malwarebytes. Uten nøkkelen er ikke engang Signal i stand til å lese innholdet i en backup. Med nøkkelen kan en angriper laste ned og dekryptere hele meldingshistorien.
Les også: Gratis WiFi på hotellet kan koste deg dyrt: 11 sikkerhetsfeller de fleste ikke tenker over
Det er også det som gjør denne varianten farligere enn en vanlig konto-kapring: en tradisjonell overtakelse gir bare tilgang til fremtidige meldinger, mens nøkkelen åpner arkivet bakover.
Signal: vi tar aldri kontakt først
Signal selv understreker at selskapet aldri henvender seg til brukere i første omgang og aldri ber om verifiseringskoder, PIN-koder eller gjenopprettingsnøkler. Signals president Meredith Whittaker skrev på X at «vi jobber med tiltak her, og overvåker situasjonen».
Retning og målgruppe peker bort fra tilfeldig svindel. FBI og amerikanske CISA har tidligere knyttet lignende kampanjer mot Signal-kontoer til aktører med bånd til russisk etterretning, med journalister, aktivister og myndighetspersoner som primære mål. Malwarebytes peker på at også kinesiske dissidenter er blitt rammet, og advarer om at teknikken raskt kan spre seg til bredere brukergrupper.
Slik sikrer du kontoen nå
Den absolutte hovedregelen er den samme uansett hvor overbevisende meldingen ser ut: del aldri SMS-koden, PIN-en eller den 64-tegns gjenopprettingsnøkkelen med noen, heller ikke med noen som utgir seg for å være Signal.
I tillegg anbefaler både Signal og det polske digitaliserings-departementet at du:
- Slår på Registration Lock i Signal, slik at PIN-en kreves for å registrere nummeret ditt på en ny enhet.
- Med jevne mellomrom sjekker listen over tilknyttede enheter under Settings → Linked Devices, og fjerner alt du ikke kjenner igjen.
- Vurderer om du faktisk trenger sky-backup. Er funksjonen slått av, finnes det ingen backup å stjele nøkkelen til.
- Endrer PIN, sletter eksisterende backup, skrur av automatisk backup og genererer en ny gjenopprettingsnøkkel dersom du mistenker at nøkkelen din har kommet på avveie.
Ett kjennetegn er verdt å lære seg: kommer en melding fra «Signal Support» med etiketten «Name not verified» under avsenderen og et press om å handle raskt før du «mister data», er det svindel. Reelle systemmeldinger fra Signal dukker aldri opp som en samtale i innboksen din.
Les også: Zeekr 9X kommer til Europa: Kinesisk seks-seters luksus-SUV med 900V-lading fra 1,28 millioner


EU vil gi PC-en energimerke som på hvitevarer: Slik kan det nye merket se ut

En enkel feil gir hackere full tilgang til Signal-kontoen din

Gratis WiFi på hotellet kan koste deg dyrt: 11 sikkerhetsfeller de fleste ikke tenker over

iPhone-funksjon de fleste ikke vet om: Slik sporer du den selv om den er avslått eller batteriet er tomt

Zeekr 9X kommer til Europa: Kinesisk seks-seters luksus-SUV med 900V-lading fra 1,28 millioner

Dommer slår ned på Google: Advarselsskjermene mot tredjeparts appbutikker er ulovlige og må bort

Norgespris-avtalen din stopper 31. desember: Dette er to ting du bør gjøre nå for å unngå dyrere strøm i januar

Kinesisk elbil fikk 10.000 bestillinger på to minutter: 845 km rekkevidde fra 154.000 kroner

Noen bruker kanskje WiFi-en din i det skjulte: Slik avslører du det
