Teknologi
Gratis WiFi på hotellet kan koste deg dyrt: 11 sikkerhetsfeller de fleste ikke tenker over
Åpne nettverk på hotell, kafé og flyplass er blitt et yndet jaktmarked for datatyver.

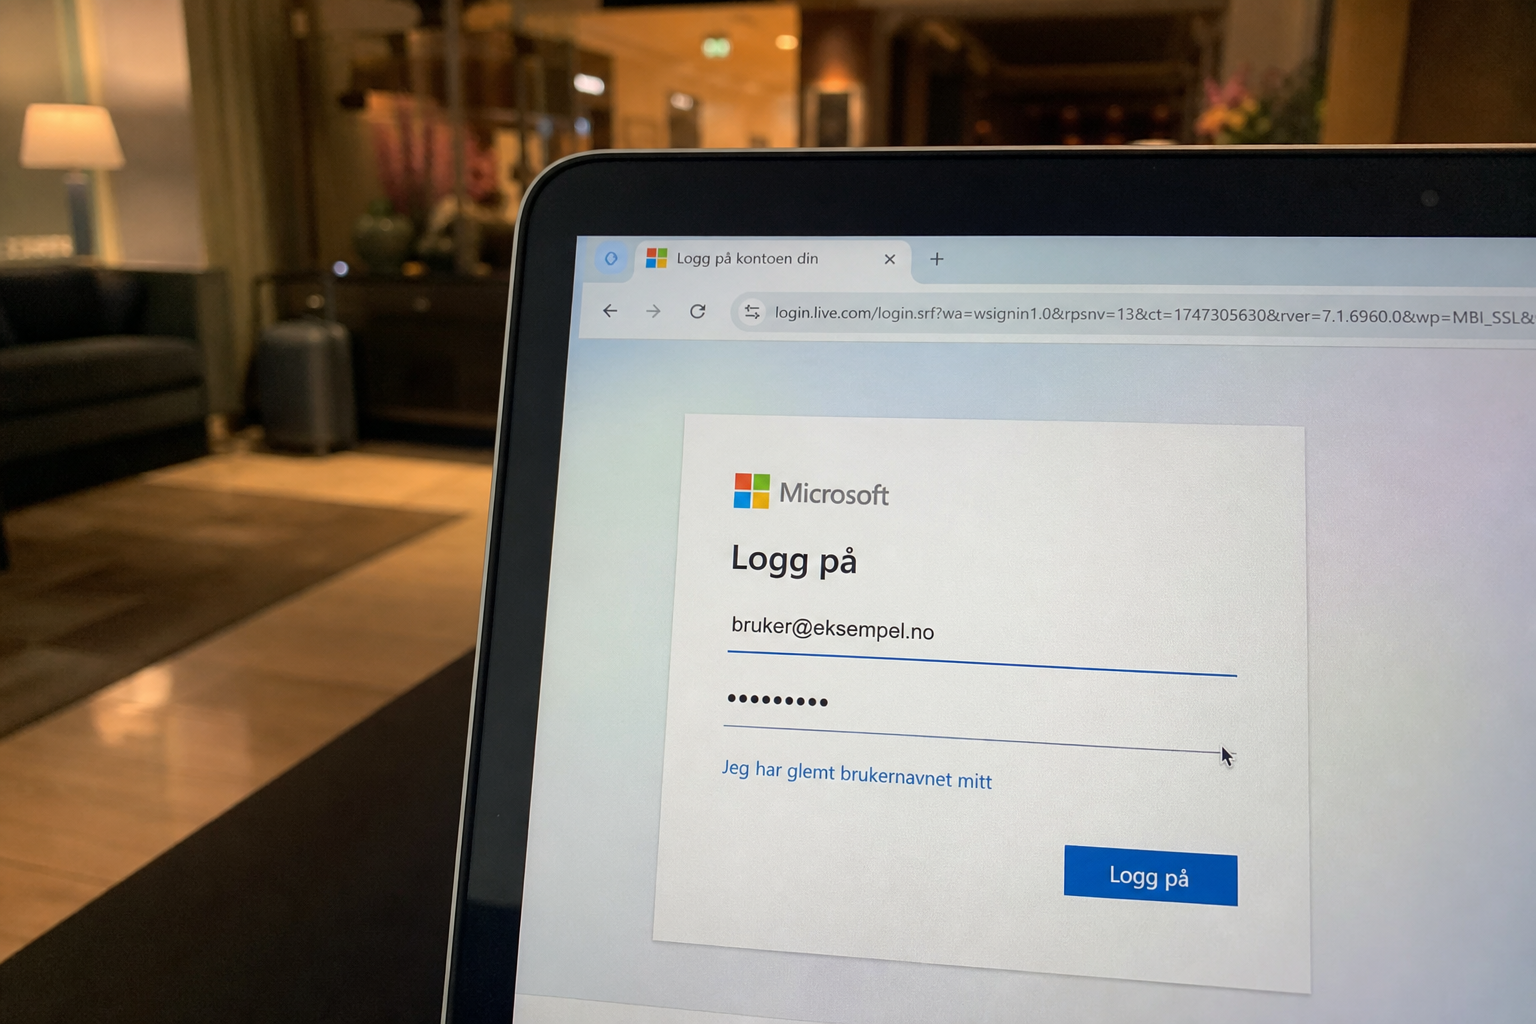
Angrepene har flyttet seg fra usikrede kafeer til de dyre forretningshotellene der bankdata, jobbpålogging og kortnummer er lette å plukke opp. Sikkerhetsselskapet Malwarebytes beskriver i august 2026 en kampanje kalt CaptiveCrunch, der angripere plasserer seg i hotellnettverket og manipulerer trafikken fra selve innloggingsportalen.
Metoden er enkel og effektiv. Nettleseren blir sendt videre til en falsk Microsoft-innlogging, og passord, engangskoder og pålogging-tokens fanges opp. I andre tilfeller får du opp en «Windows-oppdatering» som i virkeligheten installerer et fjernstyrings-verktøy og en datatyv som ifølge Malwarebytes henter informasjonskapsler fra nettleser-økter, lagrede passord, engangs-innloggingstokens for Microsoft 365 og selve WiFi-passordene.
Det er ikke en marginal risiko. En analyse fra Kaspersky av over 31 millioner hotspots viste at rundt en av fire ikke har kryptering eller passord i det hele tatt, og at ytterligere tre prosent bruker den utdaterte WEP-standarden som kan knekkes på minutter. Tallene er fra 2016, men fordelingen har ikke bedret seg vesentlig på hoteller og kafeer siden.
De elleve fellene i praksis
- Falske hotspots. Angriperen setter opp et nettverk med et navn som ligner hotellets («Hotel_Guest», «Free_WiFi»), gjerne med sterkere signal. Kobler du deg til, går all trafikken via en annen.
- Avlytting av ukryptert trafikk. Der HTTPS-hengelåsen mangler, kan tredjeparter lese det som sendes med enkle verktøy.
- Passordtyveri. Innlogging på e‑post og sosiale medier over åpent nett gjør at brukernavn og passord kan snappes opp.
- «Mannen i midten». Angriperen sitter mellom deg og nettstedet, leser og kan endre det som utveksles uten at du merker det.
- Falske oppdateringer og nedlastinger. Ekte-utseende dialogbokser som installerer skadevare i stedet for programvaren du tror du henter.
- Åpen fildeling. Har du fil- eller skriverdeling påslått, kan andre på samme nettverk potensielt nå dokumentene dine.
- Phishing-sider. Du sendes videre til en overbevisende kopi av en innlogging, banken, Google, Microsoft, som stjeler det du taster inn.
- Falske innloggingsportaler. «Captive portal»-en der du taster inn romnummer og navn kan være en kopi som samler kortdata og persondata.
- Sporing fra WiFi-leverandøren. Selv legitime tilbydere logger innloggingstidspunkt, økt-lengde og noen ganger besøkte nettsider til reklameformål.
- Kapring av aktive økter. Angripere kan overta en pågående pålogging uten å kjenne passordet, via såkalte session cookies.
- Utdaterte enheter. Eldre telefoner og PC‑er uten sikkerhetsoppdateringer er sårbare for kjente angrep som er tettet i nyere versjoner.
«Evil twin» er den mest utbredte fellen
Den første trusselen på listen har fått et eget navn i sikkerhetsbransjen. En analyse fra februar 2026 beskriver «evil twin» som et falskt trådløst tilgangspunkt som utgir seg for å være et legitimt nettverk. Verktøyene koster lite, og angriperen kan tvinge deg over på det falske nettverket ved å sende korte forstyrrelser mot det ekte.
En sak fra Australia i 2024 illustrerer hvor lite som skal til. En mann kjørte rundt med utstyr som kringkastet SSID-er som liknet på flyplass- og fly-nettverk i Perth, Melbourne og Adelaide, og fanget opp passord til sosiale medier. Han ble tiltalt for en rekke datainnbrudds-lovbrudd.
Dette bør du gjøre, og aldri gjøre
Amerikansk politi har lenge advart mot hotellnettverk til jobbbruk. FBIs råd om hotell-WiFi ved fjernarbeid er å bekrefte det offisielle nettverksnavnet med resepsjonen før tilkobling, unngå bank- og persondata over slike nettverk, slå av automatisk gjentilkobling, holde Bluetooth av og bruke en anerkjent VPN-tjeneste som krypterer trafikken. Er 4G/5G tilgjengelig, er telefonens egen mobildeling tryggere enn hotellets nett.
En rask innstillings-runde før du reiser hjelper mer enn de fleste tror. Slå av deling av filer og skrivere, sjekk at operativsystemet er oppdatert, og sørg for at bank- og e‑postkontoer har totrinns-innlogging. En innstilling mange overser før de bruker hotellwifi er nettopp automatisk gjentilkobling, den lar telefonen koble seg på et falskt nettverk med samme navn uten at du får spørsmål.
Bankinnlogging, jobbmail og handel med kort hører hjemme på mobildata eller hjemmenettverket. Trenger du absolutt å bruke hotellets WiFi, er en aktiv VPN det tiltaket som holder trafikken uleselig for den som måtte sitte i samme nett.
Les også: Zeekr 9X kommer til Europa: Kinesisk seks-seters luksus-SUV med 900V-lading fra 1,28 millioner
Les også: Xiaomis nye megaplate er her: 13,3-tommers skjerm, 12.000 mAh og Android 17 rett fra esken


En enkel feil gir hackere full tilgang til Signal-kontoen din

Gratis WiFi på hotellet kan koste deg dyrt: 11 sikkerhetsfeller de fleste ikke tenker over

iPhone-funksjon de fleste ikke vet om: Slik sporer du den selv om den er avslått eller batteriet er tomt

Zeekr 9X kommer til Europa: Kinesisk seks-seters luksus-SUV med 900V-lading fra 1,28 millioner

Xiaomis nye megaplate er her: 13,3-tommers skjerm, 12.000 mAh og Android 17 rett fra esken

Dommer slår ned på Google: Advarselsskjermene mot tredjeparts appbutikker er ulovlige og må bort

Norgespris-avtalen din stopper 31. desember: Dette er to ting du bør gjøre nå for å unngå dyrere strøm i januar

Kinesisk elbil fikk 10.000 bestillinger på to minutter: 845 km rekkevidde fra 154.000 kroner

Noen bruker kanskje WiFi-en din i det skjulte: Slik avslører du det
