Nyheter
Alvorlig Windows-sårbarhet: Angripere kan stenge av antivirusen din uten at du merker det
En ny null-dagseksploit holder Windows Defender fast på en gammel virusdatabase uten synlig varsel.

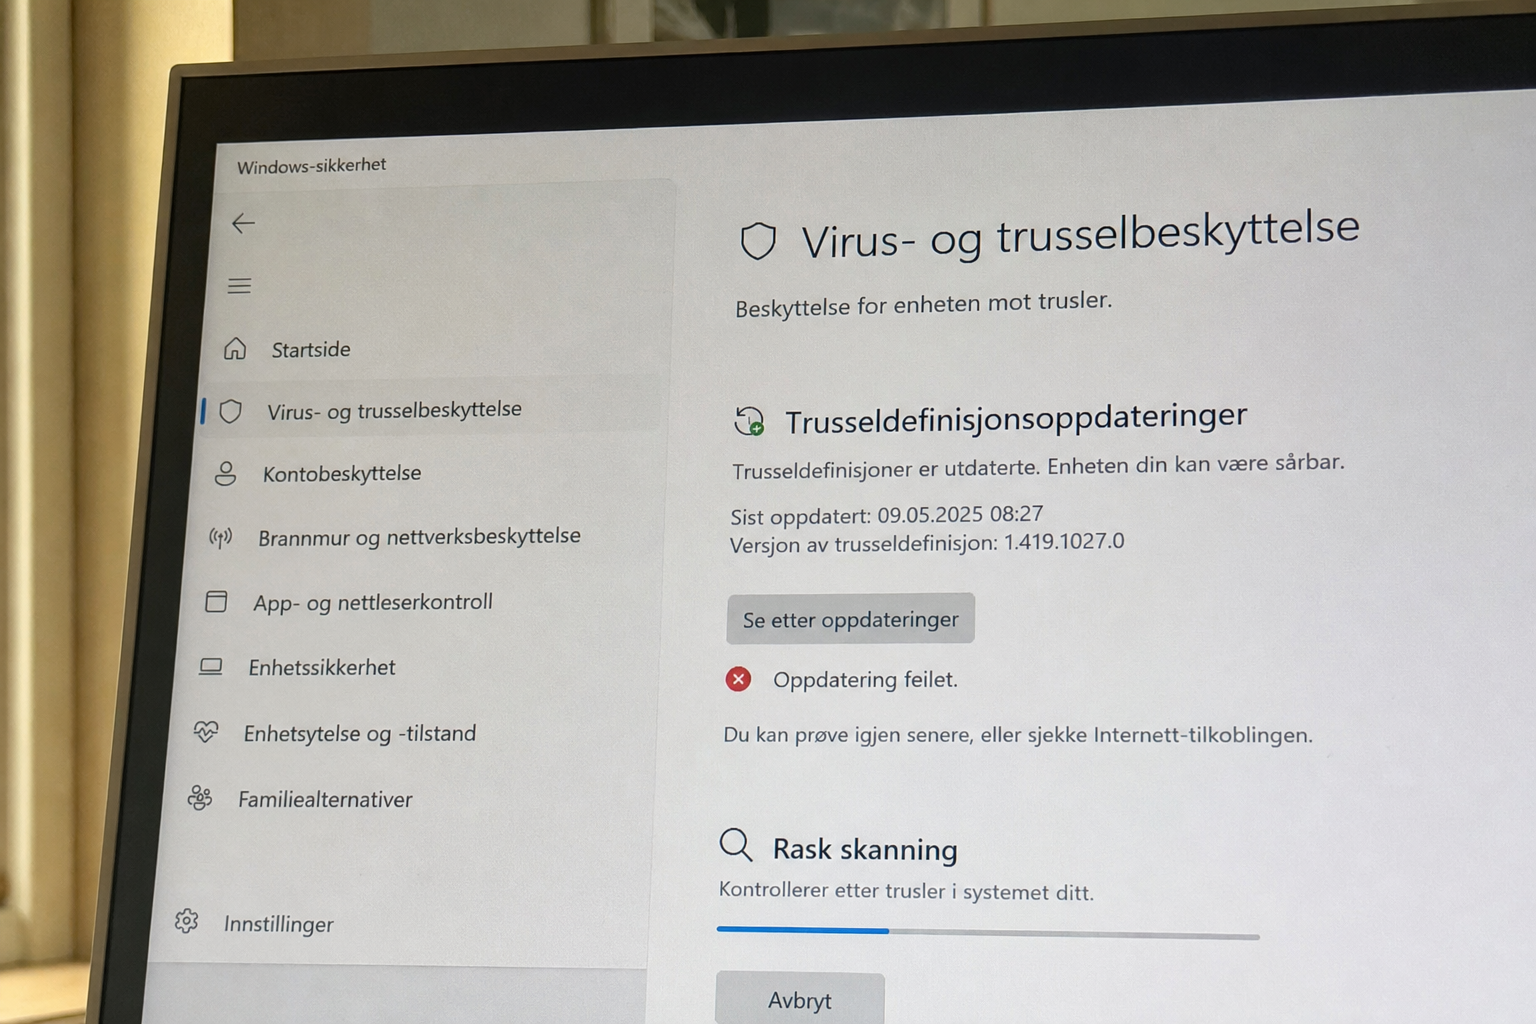
Verktøyet heter BigDiskBuster og ble lagt ut på GitHub lørdag 19. september av sikkerhetsforskeren Abdelhamid Naceri, som opptrer under aliaset Nightmare Eclipse. Det holder Microsoft Defender fanget på gjeldende signatur- og plattformversjon så lenge det får kjøre i bakgrunnen, og det ser ut til å virke på alle støttede Windows-versjoner.
For en hjemmebruker betyr det at antivirusen ser ut til å fungere som normalt, men aldri får inn de nye definisjonene som skal fange opp fersk skadevare. Microsoft har foreløpig ikke sluppet en tettepakke og var ikke tilgjengelig for kommentar da nyheten ble kjent.
Slik virker angrepet
Prinsippet er enkelt og brutalt: når Defender starter en nedlasting av en plattform- eller definisjonsoppdatering, oppretter verktøyet en skjult, midlertidig fil som blåses opp til den fyller all resterende ledig plass, og oppdateringen feiler. Etterpå rydder Defender opp i sin egen midlertidige mappe, BigDiskBuster sletter fyllfilen og legger seg på lur mot neste oppdateringsforsøk. Det blir ingen synlig feilmelding for brukeren.
I tillegg låser verktøyet et filhåndtak på MRT.exe, altså Windows Malicious Software Removal Tool, slik at Windows Update ikke får byttet den ut. Dermed rammes ikke bare den daglige virusdefinisjonen, men også Microsofts månedlige oppryddingsverktøy.
Les også: Skoda Epiq til under 1.200 kroner i måneden: Tysk elbil-tilbud har bare én reell hake
Naceri beskriver selv koden som «a bit buggy and needs some rewritting» i publiseringsposten, og skriver at den er en videreutvikling av en eldre eksploit han slapp i april, kalt UnDefend, som blokkerte definisjonsoppdateringer på en annen måte.
Ingen CVE og ingen offisiell løsning
BigDiskBuster har ikke fått noen CVE-ID og Microsoft har ikke publisert et sikkerhetsvarsel. Naceri har brukt flere måneder på å slippe en rekke Windows- og Defender-eksploiter uten å koordinere med selskapet.
Bakteppet er en personlig strid. Naceri jobbet tidligere ved Microsofts sikkerhetsteam Security Response Center, og hevder at selskapet sa ham opp brått og uten klar begrunnelse, og at han takket nei til flere pengeforlik. Siden da har han lagt ut den ene svakheten etter den andre offentlig.
Hva du kan gjøre nå
Uten en tettepakke fra Microsoft er det tre praktiske grep som er verdt å gjøre selv:
Les også: Slik ser du hvilke apper som har mikrofontilgang: Tar under ett minutt
- Åpne Windows Sikkerhet og kontroller at signatur- og plattformversjonen til Defender er dagsfersk
- Følg med på gjentatte feilede antivirusoppdateringer, vedvarende lav ledig diskplass og store skjulte filer i midlertidige mapper, som er tegnet på at teknikken kjører
- I bedriftsmiljø kan WDAC eller AppLocker settes opp til å begrense hvilke ukjente programmer som får kjøre
Les også: Gratis VPN-app beskytter deg ikke: 7 av 10 selger dataene dine videre


Har barnet ditt en smarttelefon uten foreldrekontroll: Disse fem innstillingene tar minutter og blokkerer uønsket innhold automatisk

Pixel 6 mister sikkerhetsstøtten 1. oktober: Sjekk om din Android står for tur

Alvorlig Windows-sårbarhet: Angripere kan stenge av antivirusen din uten at du merker det

Skoda Epiq til under 1.200 kroner i måneden: Tysk elbil-tilbud har bare én reell hake

Slik ser du hvilke apper som har mikrofontilgang: Tar under ett minutt

Norgespris-avtalen din stopper 31. desember: Dette er to ting du bør gjøre nå for å unngå dyrere strøm i januar

Kinesisk elbil fikk 10.000 bestillinger på to minutter: 845 km rekkevidde fra 154.000 kroner

Kast ikke den gamle telefonen: Slik gjør du den om til gratis overvåkingskamera i dag

Tyvene trenger ikke nøkkelen din: Slik stjeler de bilen på sekunder uten spor
