Følg oss her
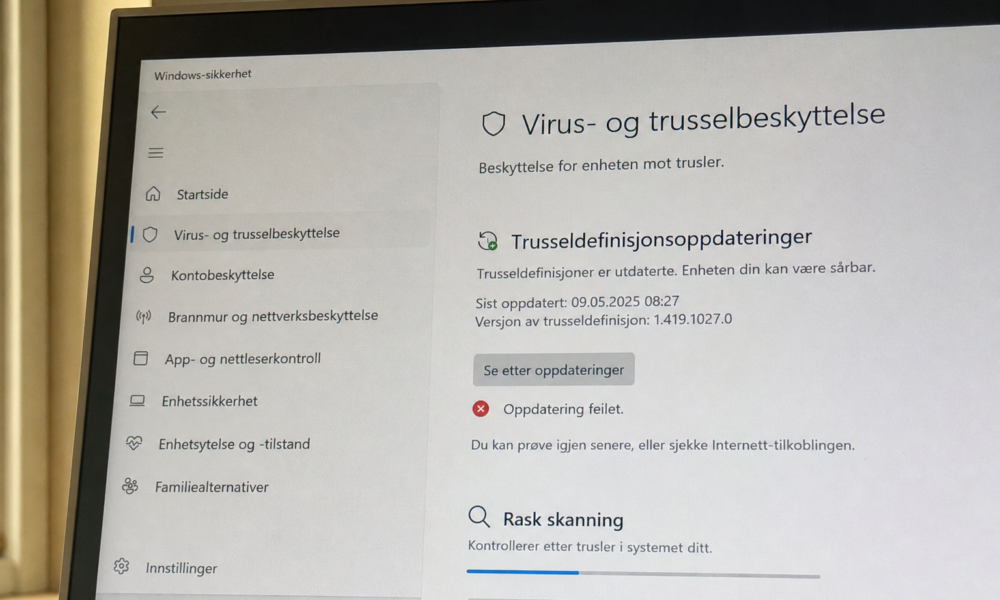

En ny null-dagseksploit holder Windows Defender fast på en gammel virusdatabase uten synlig varsel.
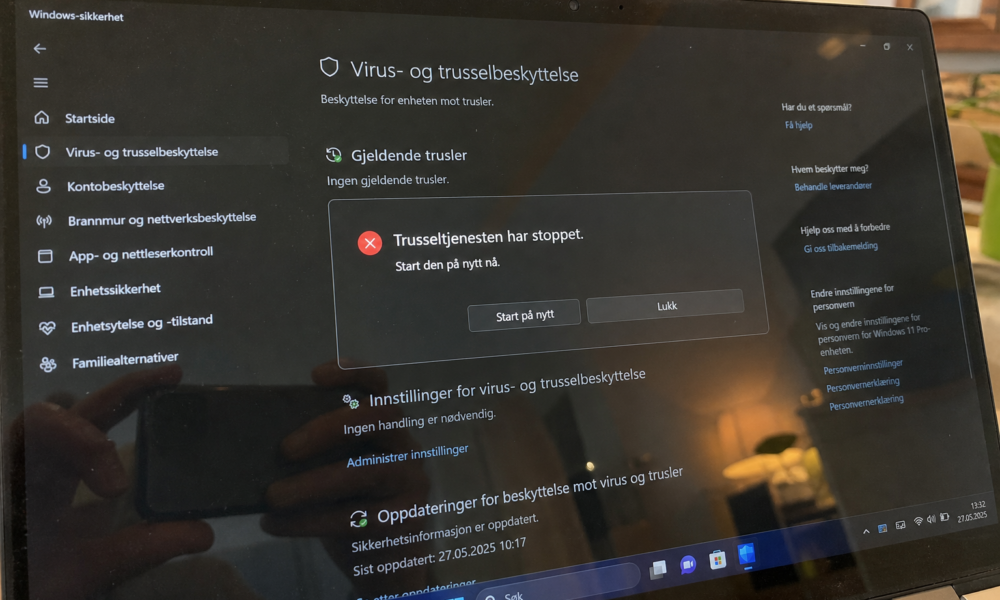
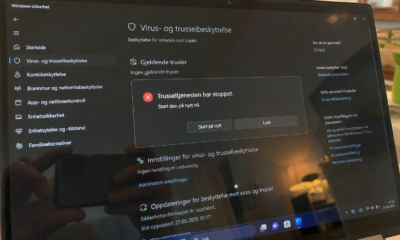

En feilaktig signaturoppdatering fikk Windows Defender til å krasje midt i skanningen på PC-er verden over.

En nettside som etterligner Microsofts oppdateringsportal, lurer brukere til å installere skadevare som ingen antivirus-motor så.


Microsoft har bekreftet to sårbarheter i Defender som angripere allerede utnytter aktivt.


