Nyheter
Dansk minister kaller det «ekstremt alvorlig»: Hackere fikk tilgang til 8,8 millioner CPR-numre
Uvedkommende hadde i ti dager fri tilgang til navn, adresse og CPR-nummer på nesten alle registrerte dansker.

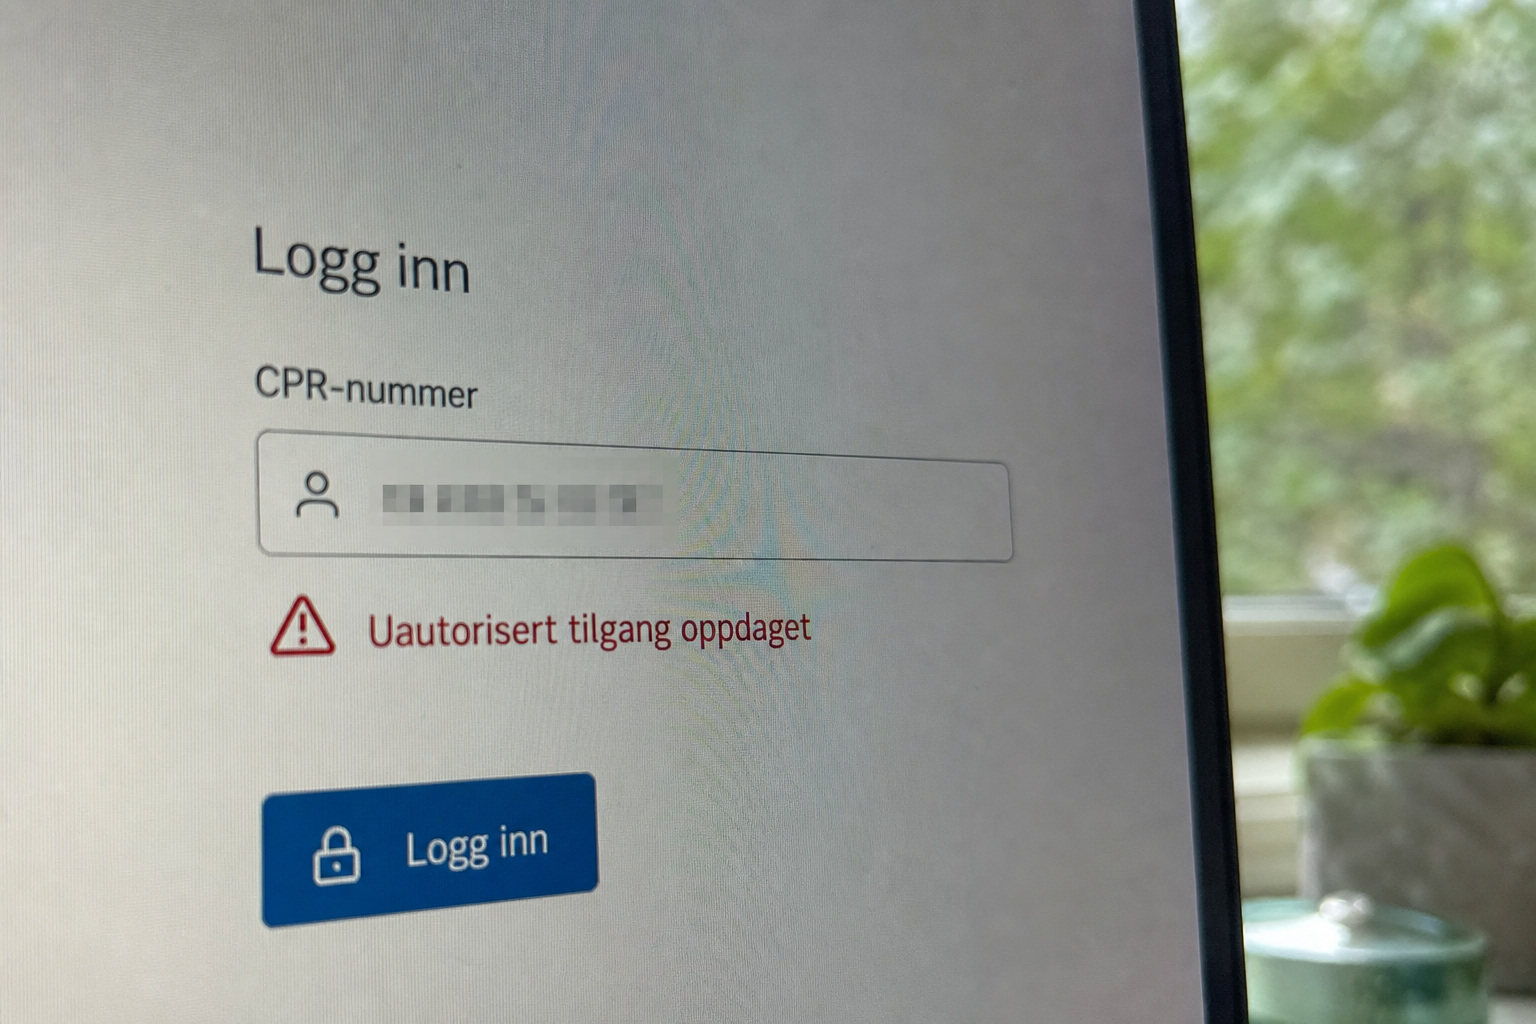
Rundt 8,8 millioner personer i det danske folkeregisteret CPR fikk sine opplysninger kompromittert etter at hackere misbrukte en legitim tilgang som et dansk selskap hadde fått til systemet. Det bekrefter det danske Forsknings-, Uddannelses- og Digitaliseringsministeriet i en pressemelding mandag 5. oktober 2026.
Lekkasjen omfatter navn, adresse og CPR-nummer, det danske fødselsnummeret som brukes til nesten all myndighets- og bankkontakt i Danmark. Personer med registrert navne- og adressebeskyttelse er ikke berørt. CPR-registeret inneholder data på rundt 11 millioner personer, både levende, avdøde og utflyttede.
Minister: «Ekstremt alvorlig»
Minister Christina Egelund gikk ut mandag med en skarp karakteristikk av hendelsen.
«Det er en ekstremt alvorlig hendelse, som jeg derfor også har orientert Folketingets Erhvervs- og Digitaliseringsudvalg om», uttalte hun i pressemeldingen.
Egelund medgir overfor nyhetsbyrået Ritzau at sikkerhetstiltakene rundt selskapets tilgang ikke holdt mål. Om danskene må få tildelt helt nye CPR-numre, er for tidlig å si, ifølge ministeren. En større sikkerhetsgjennomgang av hele CPR-systemet er satt i gang.
Mindre selskap ble inngangen
Det var ikke selve CPR-registeret som ble hacket. I stedet utnyttet angriperne at et mindre dansk selskap hadde fått legitim lov til å slå opp i registeret, og brøt seg inn via den tilgangen. Selskapet er foreløpig ikke navngitt av myndighetene, og selskapets tilgang er nå stoppet.
Den uautoriserte tilgangen pågikk i omtrent ti dager i september, før CPR-administrasjonen oppdaget uregelmessig aktivitet fredag 2. oktober om kvelden. Omfanget ble kartlagt i helgen som fulgte.
Saken er anmeldt til det danske Datatilsynet, og den nasjonale enheten for alvorlig kriminalitet (NSK) etterforsker nå lekkasjen. Datatilsynet skriver at saken er for fersk til at tilsynet kan vurdere de konkrete forholdene.
Les også: Tesla tom for Model Y i Europa: Bestiller du nå, venter du til 2027
Perfekt verktøy for svindel
Jens Myrup Pedersen, professor i cybersikkerhet ved Aalborg Universitet, kaller bruddet det største noensinne mot det danske CPR-registeret.
«Det er veldig effektivt både til phishing og identitetstyveri», sier han til DR. Når svindlere allerede kjenner navn, adresse og CPR-nummer, blir falske e-poster og SMS-er som utgir seg for å være fra banken, Skatt eller offentlige etater, mye vanskeligere å avsløre.
Myndighetene har derfor gått ut med en konkret advarsel: Stol aldri på en henvendelse bare fordi avsenderen kjenner navnet, adressen eller CPR-nummeret ditt.
Det danske folkeregisteret ligner tett på det norske, der fødselsnummeret spiller samme sentrale rolle i kontakt med bank og offentlige tjenester.
Danmarks Cyberhotline er utvidet med åpningstider fra klokken 08 til midnatt for borgere som vil ha råd eller rapportere mistenkelig aktivitet.
Les også: Hver tredje nordmann vil styre unna kinesisk elbil: Likevel kommer hver fjerde ny bil derfra


Dansk minister kaller det «ekstremt alvorlig»: Hackere fikk tilgang til 8,8 millioner CPR-numre

Apple Watch og Garmin vet mer om helsa di enn fastlegen: Slik kontrollerer du hvem som ser dataene dine

Tesla tom for Model Y i Europa: Bestiller du nå, venter du til 2027

Laderen du kjøpte for 50 kroner kan starte brann mens du sover: Tre tegn som avslører en farlig lader

Hver tredje nordmann vil styre unna kinesisk elbil: Likevel kommer hver fjerde ny bil derfra

Kast ikke den gamle telefonen: Slik gjør du den om til gratis overvåkingskamera i dag

Tyvene trenger ikke nøkkelen din: Slik stjeler de bilen på sekunder uten spor

Feilen nesten alle gjør med kjøkkenviften - og som skyter strømregningen i været

Henger de fleste WC-blokken feil? Slik gjør du det riktig ifølge produsenten
