Teknologi
Lagrer du passord i Chrome, Safari eller Edge: Her er hva som skjer med dem om PC-en din blir stjålet eller hacket
Nettleserens innebygde passordlagring er praktisk, men beskytter deg bare i enkelte scenarier.

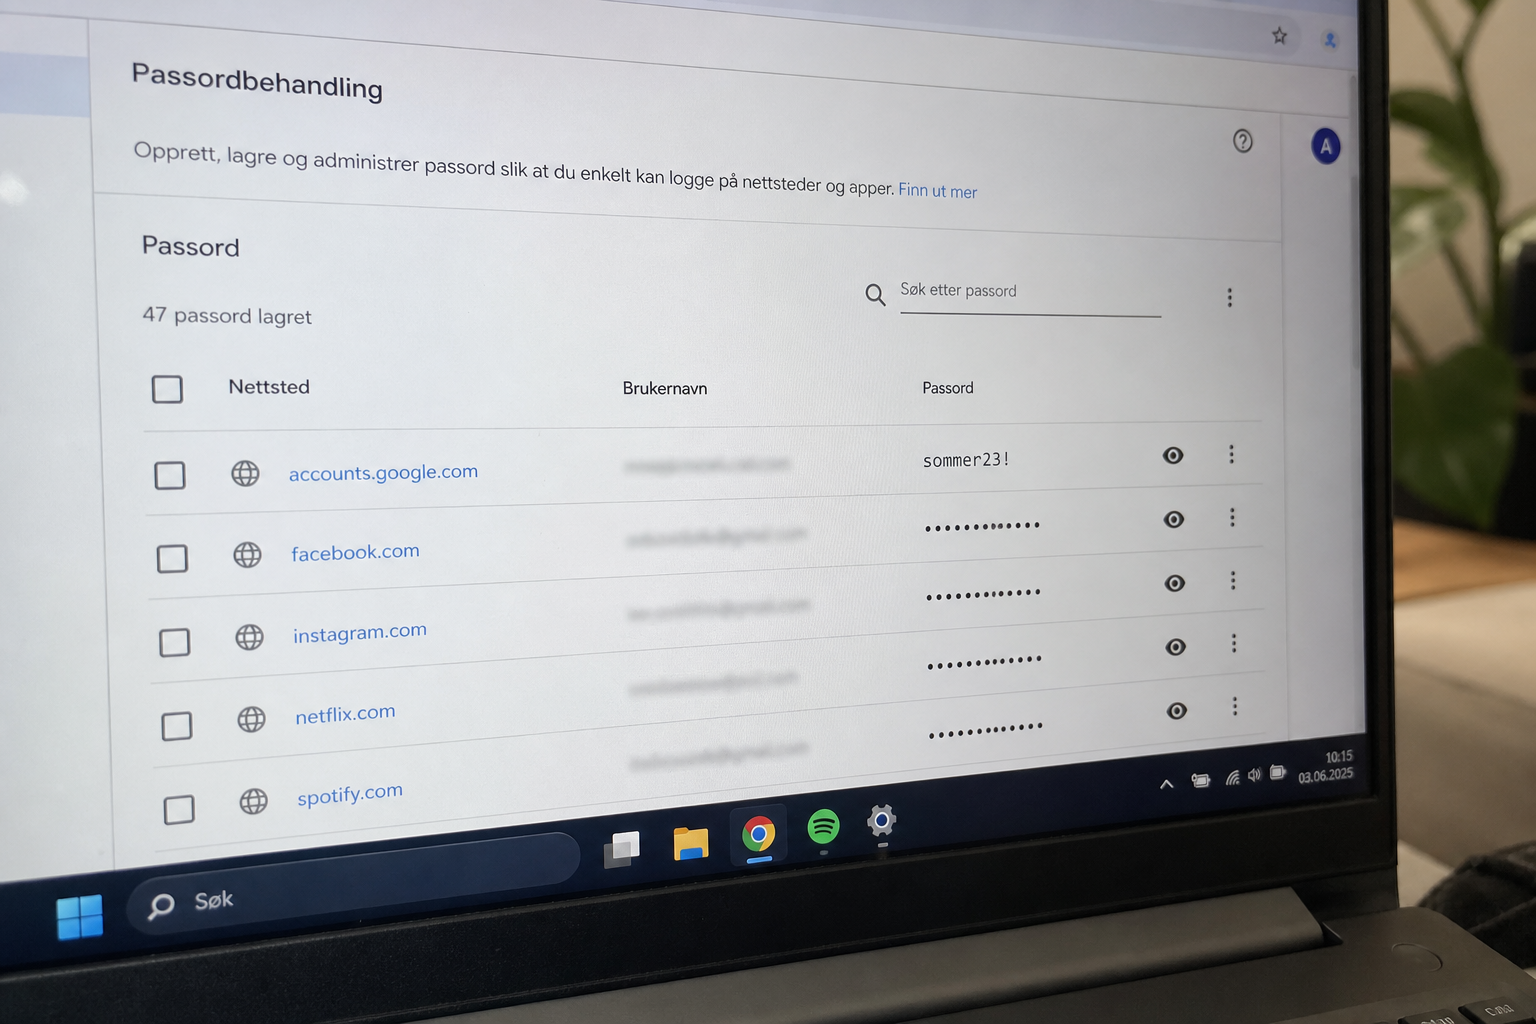
De fleste av oss sier ja hver gang Chrome, Edge eller Safari spør om å lagre et passord. Det er lynraskt, og alt synkroniseres på tvers av enhetene. Men den samme bekvemmeligheten som gjør det enkelt for deg, gjør det også enklere for den som skulle få tilgang til PC-en din, enten fysisk eller via skadevare.
Nasjonal sikkerhetsmyndighet (NSM) er tydelige i rådene sine til folk flest. De anbefaler at man bruker passordhåndteringsprogrammer, unike passord per tjeneste og to-faktor-autentisering der det finnes. Men NSM skiller ikke mellom en nettleser-lagring og en dedikert passordbehandler i selve rådet, og det er nettopp den forskjellen de færreste tenker over.
Slik lagres passordene i Chrome
Når du er logget inn i Chrome, lagres passordene i Google-kontoen din og synkroniseres mellom enhetene. Er du ikke logget inn, ligger de lokalt på PC-en. Krypteringen hviler på operativsystemet, og på Windows betyr det Microsofts egen DPAPI-mekanisme, som er knyttet til Windows-brukerkontoen din.
Chrome har også en biometrisk lås som krever Windows Hello eller skjermlås før passordene vises. Haken: funksjonen er slått av som standard, og de fleste aktiverer den aldri.
Les også: Nettbutikken ser ekte ut, men pengene forsvinner: Fem sjekker du gjør på 30 sekunder før du betaler
Tre situasjoner der nettleseren ikke beskytter deg
Noen har et minutt alene med PC-en din. Så lenge Windows- eller Mac-kontoen din er låst opp, kan hvem som helst åpne `chrome://password-manager/passwords`, trykke på øyet ved siden av en innlogging og se passordet i klartekst. Uten biometrisk lås aktivert kreves det ingen ekstra autentisering.
Datamaskinen får skadevare. Infostealer-familier som RedLine og Lumma er bygget for akkurat denne jobben. SentinelOne beskriver teknikken: skadevaren går rett på Login Data-databasen i Chromium-nettlesere og dekrypterer passordene via DPAPI eller AES-GCM, altså de samme OS-mekanismene som holdt dem «trygge». Angriperen trenger ikke administrator-rettigheter, bare at koden kjører som deg.
Google- eller Microsoft-kontoen din kapres. Fordi passordene synkroniseres, får en som overtar kontoen tilgang til alt, med mindre du har aktivert on-device encryption, som Google beskriver som en modus der «kun du har nøkkelen til å låse opp dataene dine». Når den først er på, kan den ikke slås av igjen, og mister du nøkkelen, mister du passordene.
Testen du kan gjøre nå
Åpne en ny fane i Chrome, lim inn `chrome://password-manager/passwords` og trykk enter. Klikk på en innlogging du har lagret, og trykk på øye-ikonet. Blir du bedt om Windows Hello eller fingeravtrykk? Da har du biometrisk lås på. Dukker passordet opp uten noe hinder, har du den ikke, og enhver med tilgang til PC-en din kan gjøre det samme.
Hva en dedikert passordbehandler endrer
Tjenester som Bitwarden eller 1Password krypterer hvelvet lokalt med et master-passord bare du kjenner. Bitwarden bruker AES-256-CBC-HMAC-SHA256 og en zero-knowledge-arkitektur, der selv selskapet ikke har nøkkelen til dataene dine. En infostealer som dekrypterer Chromes database via Windows-brukeren får ikke tilsvarende tilgang her: uten master-passordet er hvelvet uleselig, også når skadevaren kjører som deg.
Vil du beholde nettleser-lagringen, bør du i det minste gjøre to grep nå: slå på biometrisk lås i Chrome-innstillingene, og aktiver on-device encryption i Google-kontoen din så synkroniserte passord ikke lenger er bundet til Google-passordet alene.
Les også: Telefonen gaper etter strøm etter to år: Batteribytte koster brøkdelen av ny iPhone


Lagrer du passord i Chrome, Safari eller Edge: Her er hva som skjer med dem om PC-en din blir stjålet eller hacket

Nettbutikken ser ekte ut, men pengene forsvinner: Fem sjekker du gjør på 30 sekunder før du betaler

Ny svindel sprer seg i Europa: Legg på om noen ringer og utgir seg for å være internettleverandøren din

Telefonen gaper etter strøm etter to år: Batteribytte koster brøkdelen av ny iPhone

EU vurderer strengere vedovn-regler: Din gamle ovn er trygg, nye må kutte utslipp

Kast ikke den gamle telefonen: Slik gjør du den om til gratis overvåkingskamera i dag

Tyvene trenger ikke nøkkelen din: Slik stjeler de bilen på sekunder uten spor

Feilen nesten alle gjør med kjøkkenviften - og som skyter strømregningen i været

Henger de fleste WC-blokken feil? Slik gjør du det riktig ifølge produsenten
