Nyheter
QR-kode i e-post og restaurantmeny er blitt svindlernes foretrukne metode: Tre sekunder avslører om koden er ekte eller en felle
Antall QR-kode-angrep mot innbokser økte med 146 prosent fra januar til mars 2026.

Microsofts sikkerhetsavdeling registrerte 7,6 millioner QR-kode-baserte phishing-angrep i januar 2026. I mars var tallet 18,7 millioner, en økning på 146 prosent i løpet av bare ett kvartal, ifølge Microsofts kvartalsrapport for e-postsikkerhet publisert 30. april.
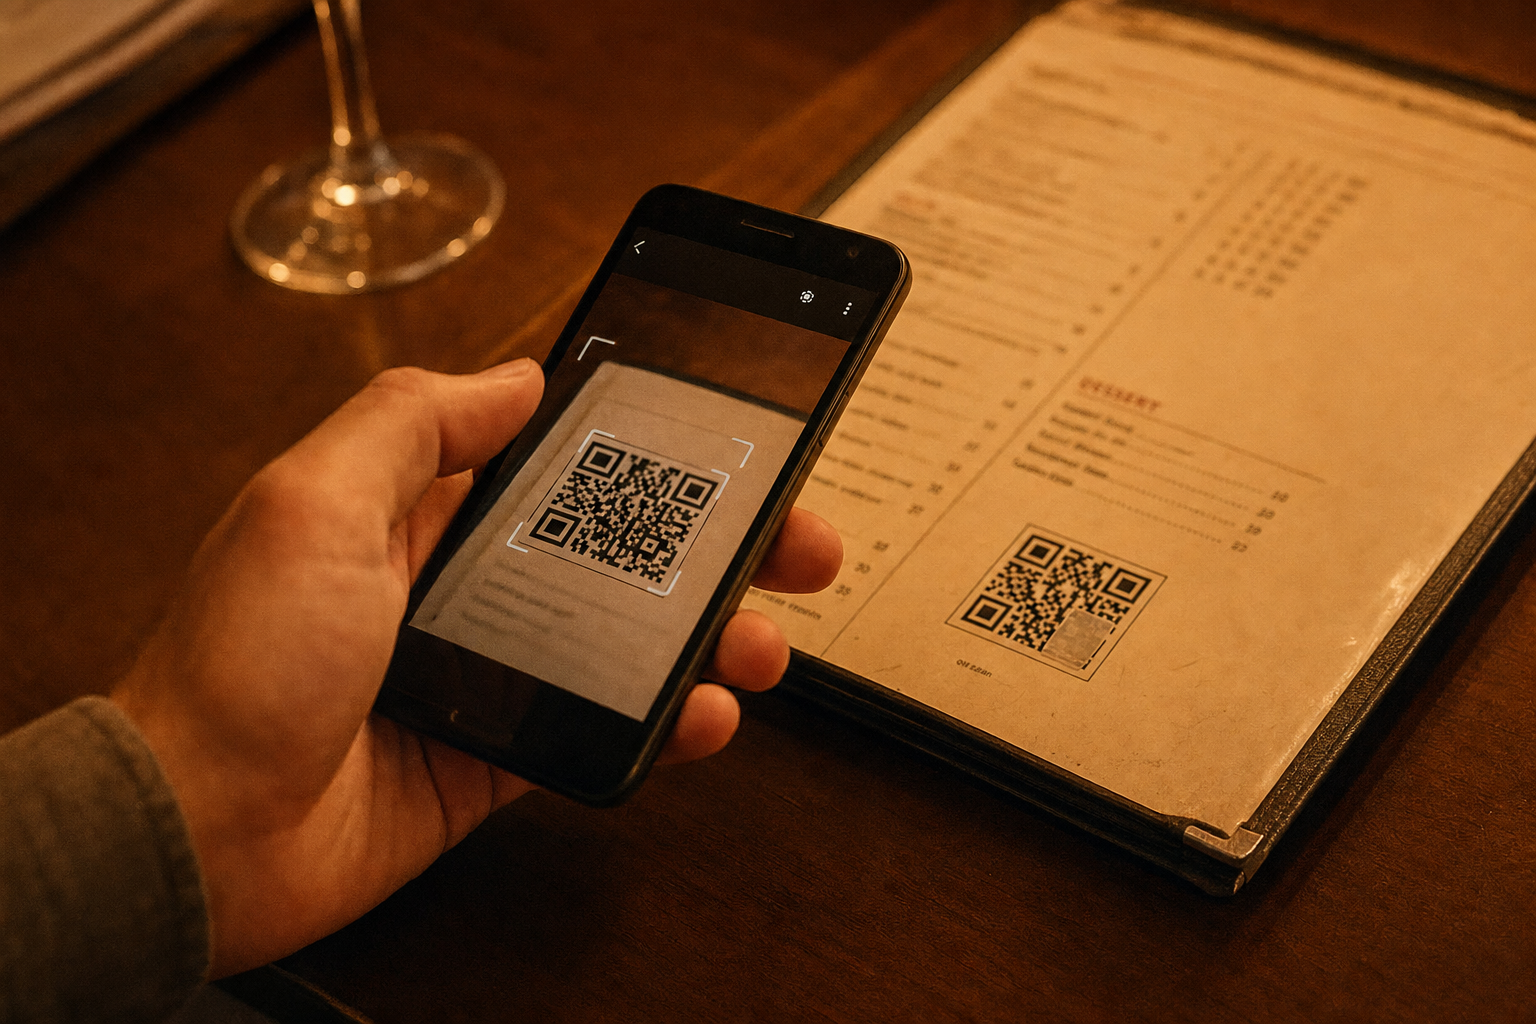
Metoden kalles quishing, en sammentrekning av QR og phishing. Svindleren koder inn en falsk nettside i en QR-kode, plasserer koden i en e-post, på en restaurantmeny, et parkometer eller et pakkelapp-klistremerke, og lar offeret selv gjøre jobben med å åpne den skjulte adressen.
PDF-vedlegg er den mest brukte kanalen
I mars 2026 kom 70 prosent av QR-angrepene som PDF-vedlegg, opp fra 65 prosent i januar. Grunnen er enkel: et PDF-vedlegg fra en «leverandør» eller «HR-avdeling» ser rutinemessig ut, og innholdet er et bilde som tradisjonelle e-postfiltre ikke leser.
Nesten ni av ti angrep hadde ett mål: å stjele innloggingen din. Bare et lite mindretall handlet om ren betalingssvindel eller skadevare, det er passordet til jobbmailen, banken eller Microsoft-kontoen svindlerne vil ha.
Les også: Reiser du med Lufthansa eller Air France: Powerbank er forbudt om bord, sjekk reglene nå
Slik lures folk i restauranter og på gaten
I fysiske omgivelser bytter svindlere ganske enkelt ut den ekte QR-koden med sin egen. Et klistremerke over restaurantens bestillingskode fører til en falsk betalingsside, som ser ut som stedets vanlige løsning, men høster kortnummer og innlogging. Norton advarer også om samme metode ved parkometre og elbil-ladere, der en falsk kode på toppen av den ekte sender betalingen til svindleren og logger deg inn på en kopi av operatørens portal.
Nordea har lagt merke til det samme mønsteret i Norden. «Får du en QR-kode uventet, og blir bedt om å handle, bør du være mistenksom og tenke deg om før du skanner. Det kan være et svindelforsøk», sier Amalia Krantz, svindelekspert i Nordea, i en advarsel banken har lagt ut om metoden.
Tre sekunder som avslører den falske koden
Moderne kameraer på iPhone og Android viser adressen QR-koden peker på før du åpner den. Det er der jobben gjøres:
1. Se på URL-en før du trykker. Hold telefonen over koden. Adressen dukker opp som en liten forhåndsvisning. Er den full av bindestreker, tilfeldige bokstaver eller peker den til et helt annet domene enn stedet du er på, ikke trykk. En restaurant som heter Olsen bruker ikke `olsen-pay-secure-login.xyz`.
Les også: EU erklærer krig mot de bråkete bensinmotorene: Sportyeksosen kan bli ulovlig i Europa
2. Sjekk om koden er klistret oppå noe annet. Norton og flere sikkerhetsselskaper beskriver at den vanligste fysiske angrepsmetoden er et klistremerke lagt over den ekte koden. Napp forsiktig i hjørnet, er det et løst klistremerke, er koden nesten alltid falsk.
3. Ikke oppgi passord etter en QR-scan. Kaspersky peker på at ekte QR-innlogginger normalt bare krever én scan. Blir du bedt om å taste passord, BankID eller kortopplysninger på en side du kom til via en QR-kode i en e-post eller på et offentlig sted, er det en advarsel: åpne heller nettsiden manuelt i nettleseren og logg inn der.
Direktemeldinger og e-poster med QR-koder krever ekstra skepsis. Mot slutten av kvartalet begynte svindlere også å legge kodene rett inn i selve e-postmeldingen uten vedlegg, en metode som ifølge Microsoft eksploderte i volum i mars.
Blir du utsatt for QR-svindel eller mistenker at kortopplysningene dine er på avveie, kan du melde det til politiet på politiet.no eller ringe 02800. Har du tastet inn BankID eller kortopplysninger, ring banken og sperr kortet med en gang.
Les også: Airfryer eller stekeovn: Beregningen de fleste aldri gjør viser hva som faktisk koster minst
Les også: Slår du på dette gratisvarselet, får du beskjed i sekundet noen bruker kortet ditt


YouTube Premium stiger 14 prosent i EU: Ignorerer du fristen 10. oktober, ryker abonnementet

Har du en Chromebook? Google svarer på hva som skjer med den når Googlebook tar over

Gir du gaming-konsoll til jul: Tre kjøpsfeil foreldre gjør som koster over 2.000 kroner ekstra

Apple Watch ringer 113 automatisk om du besvimer eller krasjer: De tre livreddende innstillingene de fleste aldri slår på

QR-kode i e-post og restaurantmeny er blitt svindlernes foretrukne metode: Tre sekunder avslører om koden er ekte eller en felle

Kast ikke den gamle telefonen: Slik gjør du den om til gratis overvåkingskamera i dag

Tyvene trenger ikke nøkkelen din: Slik stjeler de bilen på sekunder uten spor

Feilen nesten alle gjør med kjøkkenviften - og som skyter strømregningen i været

Bør du koble fra laderen når du ikke bruker den: Ekspertene svarer
