Nyheter
Solcellen din kan ha ligget åpen for fremmede: Login-hull hos kinesisk gigant rammet 470.000 europeiske anlegg
Et kritisk login-hull i den kinesiske produsenten Sungrows skytjeneste gjorde at hvem som helst kunne logge inn på andres solcelleanlegg uten passord.

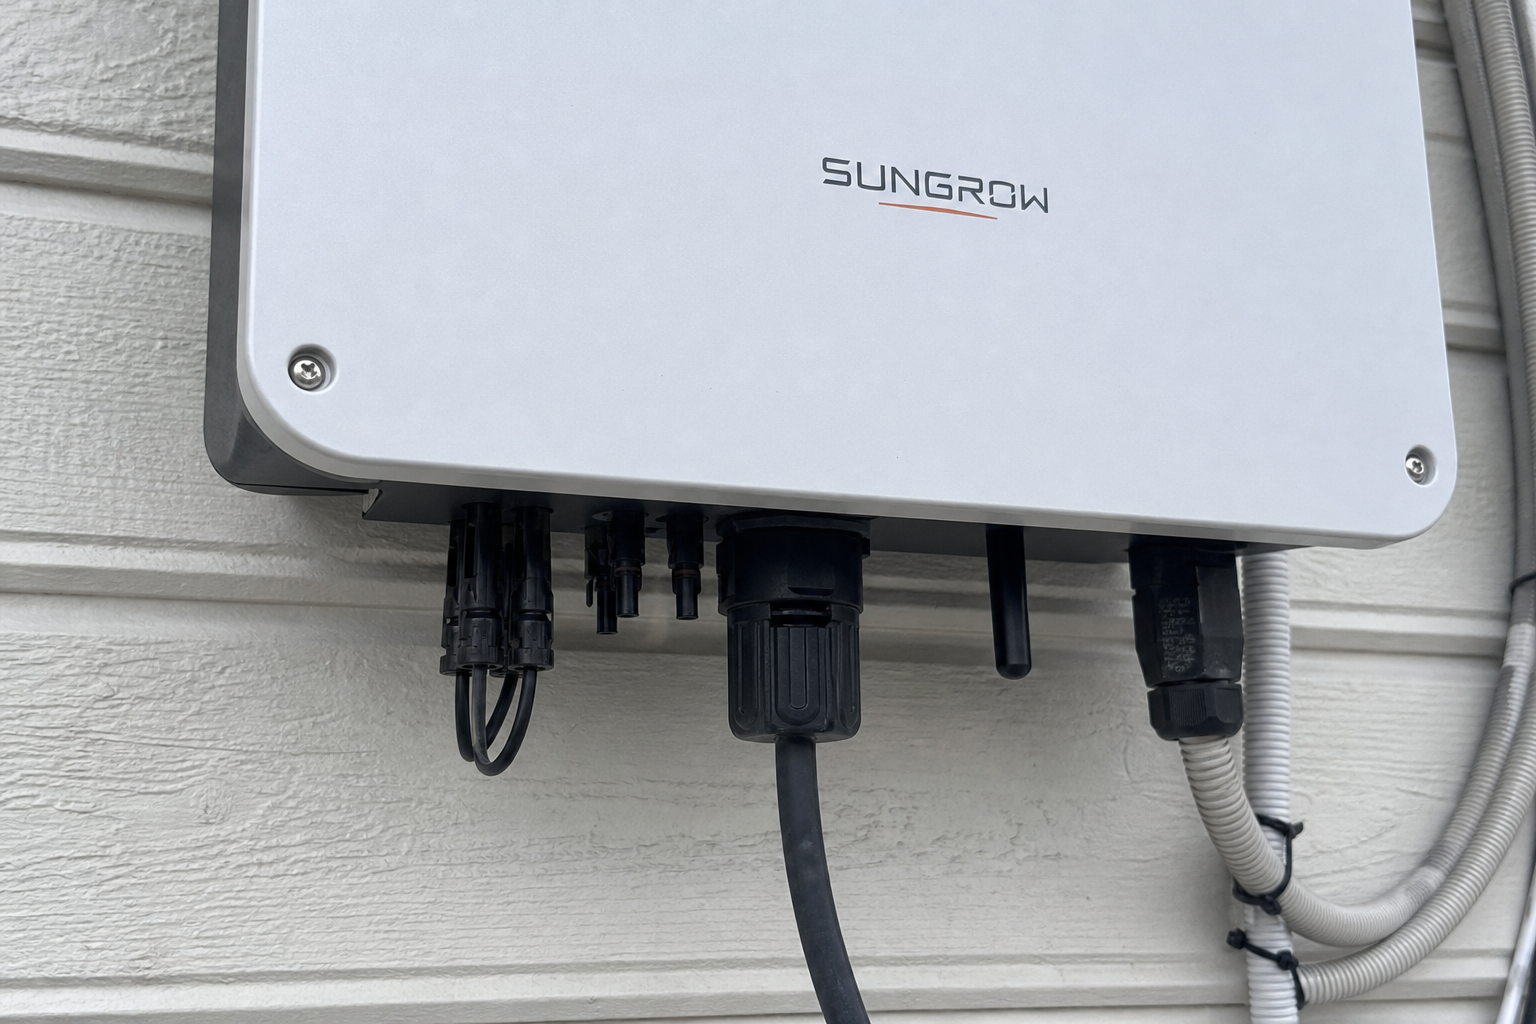
Sårbarheten ble oppdaget av det tyske IT-sikkerhetsfirmaet Jakkaru og rammet alene 250.000 anlegg i Tyskland, mens rundt 470.000 anlegg i Europa totalt sto eksponert. Globalt kunne opp mot 2,2 millioner anlegg vært berørt.
Hullet lå i Sungrows iSolarCloud-plattform, som styrer selskapets omformere og batterier. En angriper som kjente e-postadressen til en bruker, kunne logge seg rett inn uten gyldig passord, i noen tilfeller også på administratorkontoer med full kontroll over flere anlegg.
Sungrow klassifiserte sårbarheten som kritisk med CVSS-score 9,2 og registrerte den som CVE-2026-107194.
Sendte en tilpasset forespørsel og var inne
Den tekniske feilen lå i hvordan påloggingen håndterte et felt kalt `login_type`. Innloggingen hadde åtte varianter, og én bestemt verdi fikk plattformen til å slippe forespørselen gjennom uten å sjekke passordet i det hele tatt.
Marlon Starkloff, daglig leder i Jakkaru, forklarte prinsippet til pv magazine: ved å sette verdien til fem ble de umiddelbart logget inn, og passordfeltet ble ignorert. Hullet fantes i alle fire regionale utgaver av iSolarCloud, Europa, Kina, Australia og International.
En angriper med tilgang til en administratorkonto kunne liste, endre, starte eller stoppe anlegg, styre batterilager og laste opp egen firmware på tilkoblede enheter.
Lappet på tre dager, men frykter koordinert utkobling
Jakkaru varslet Sungrow 22. august 2026, og selskapet lappet feilen på sine servere 25. august. Sungrow har ifølge sin egen uttalelse ikke funnet spor av at andre enn forskerne har utnyttet hullet, og det er ikke registrert datalekkasjer eller uautoriserte endringer på kundeanlegg. Selskapet hyrte deretter inn NCC Group til en uavhengig gjennomgang.
I Tyskland sto de berørte anleggene for 7,8 gigawatt topplast. Jakkaru har advart om at en koordinert innlogging mot flere gigawatt samtidig kunne ha koblet store mengder produksjon fra strømnettet på kort varsel.
Les også: Bluetooth på hele dagen: NSM peker på to grep som stopper angrepene
Norge: 36.000 plusskunder, det meste solkraft
I Norge var det ved utgangen av 2025 totalt 35.940 plusskunder, hvorav 95,98 prosent bruker solkraft, viser tallene fra Reguleringsmyndigheten for energi (RME) i NVE. Rundt 84 prosent er husholdninger.
Sungrow er blant verdens største produsenter av solcelleomformere og markedsfører seg aktivt mot det nordiske markedet, med egne norske og nordiske nettsider. Det finnes ingen offentlig oversikt over hvor mange norske anlegg som bruker Sungrow-omformere, men enhver kunde med en Sungrow-omformer koblet til iSolarCloud mellom lanseringen av skytjenesten og 25. august var i prinsippet eksponert for hullet.
For norske eiere som allerede har et Sungrow-anlegg, er feilen i skyen patchet og krever ingen handling på selve omformeren. Plattformen oppdateres sentralt, og det er ikke publisert noen egen firmware-versjon brukerne selv må installere for å tette dette hullet.
EU-fristen gjør sårbarheten til mer enn en tilfeldig feil
Sårbarheten ble kjent kort før EU-kommisjonens frist 1. november 2026 for å fase ut høyrisiko-omformere i nye EU-finansierte sol-, vind- og batteriprosjekt. Fristen gjelder utstyr fra selskap i eller kontrollert fra Kina, Russland, Iran og Nord-Korea, og Kommisjonen har varslet at datoen ikke blir utvidet. Anlegg som ikke er koblet til EU-strømnettet har frist til 15. april 2027.
Les også: Microsoft tetter rekordmange hull i november-oppdateringen: Outlook-angrepet var allerede i gang
Reglene treffer i utgangspunktet bare nye EU-finansierte prosjekt, ikke eksisterende privatanlegg i Norge, men danner bakteppet for den politiske debatten om kinesisk-laget utstyr i europeisk energiinfrastruktur.
Sungrow har selv opplyst at kritiske funksjoner som firmware-oppdateringer og enhetskontroll er beskyttet av ekstra autentisering, inkludert tofaktor. Forskerne hos Jakkaru kom likevel videre enn til innloggingsskjermen, og det er den delen Sungrow nå lover å gjennomgå grundigere sammen med NCC Group.
Har du tofaktor-autentisering slått av på iSolarCloud-kontoen din, er det en god anledning til å slå den på i app-innstillingene.
Les også: Kjøreappen kutter bilforsikringen med 20 prosent: Faller scoren under 70, taper du hele rabatten
Les også: Zelda-remaken satte Switch 2-lanseringsrekord, og det to uker før GTA 6 lander


Tesla bygger egne batterier i Berlin: Model Y blir 90 prosent europeisk

Volkswagens nye billig-elbil er klar: Starter på rundt 142.000 kroner, men bare i Kina

Renault Twingo E-Tech er tilbake som elbil og koster under 230.000 kroner i Europa

Xbox eller PlayStation i julegave: Abonnementet gir 1.668 kroner forskjell i året

Farlig skadevare selges som abonnement: Gmail-tilgang hevdes å overleve passordbytte

Svindlere kan trekke penger fra kortet i lommen din uten at du merker noe: Slik blokkerer du angrepet

Elbileiernes skjulte strømregning: Du betaler for 20 prosent mer enn batteriet lader

Bruker du inkognito i nettleseren fordi du tror ingen ser hva du gjør: Det er en svært vanlig misforståelse

Mercedes, VW og Volvo kalt tilbake: Disse to registrene viser om din bil står på listen
