Nyheter
PC-funksjonen som fotograferer alt du gjør er fortsatt utrygg: Slik slår du den av nå
Ett år etter relanseringen finner sikkerhetsforskere fremdeles hull i Windows Recall.

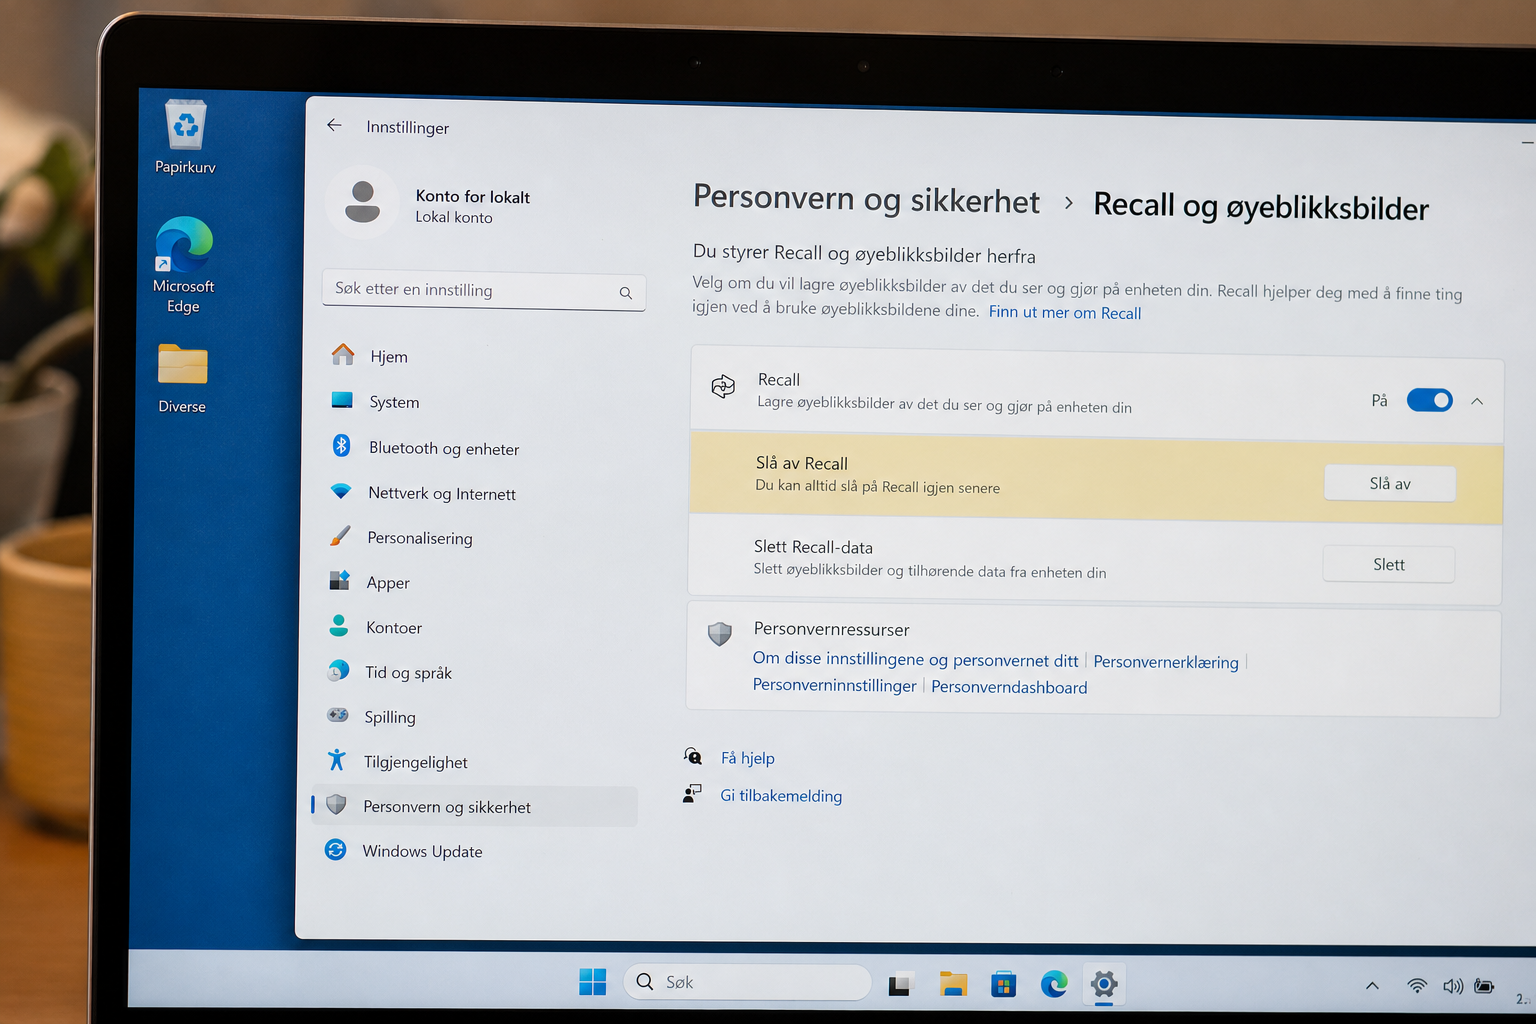
Microsofts omstridte Recall-funksjon tar jevnlige skjermbilder av alt du gjør på PC-en og lar deg søke tilbake i dem med AI. Ett år etter at funksjonen ble rullet ut på nytt på Copilot+-PC-er, demonstrerte sikkerhetsforsker Alexander Hagenah i april 2026 en ny angrepsmetode som henter ut passord, bankinformasjon og private meldinger fra Recall-arkivet.
Hagenah offentliggjorde verktøyet TotalRecall Reloaded etter at han hadde meldt funnet inn til Microsoft 6. mars 2026. Verktøyet injiserer kode i prosessen AIXHost.exe uten å kreve administratorrettigheter, og fanger opp dekrypterte skjermbilder, OCR-tekst og metadata idet de behandles etter at brukeren har logget inn med Windows Hello.
Krypteringen holder, overleveringen gjør det ikke
Problemet ligger ikke i selve lagringen, som er kryptert og låst til en sikker enklave på maskinen. Svakheten oppstår når dataene skal hentes ut og vises i tidslinjen.
«Recall-hvelvet er laget av titan, men varebilen må kjøre uten sikkerhet», forklarer Hagenah til IT Daily.
For en bruker betyr det at skadevare som kjører lokalt under samme konto, i prinsippet kan plukke opp alt Recall har registrert: nettbanksesjoner, chattevinduer, dokumenter og innloggingsskjermer.
Microsoft avviser at det er en feil
Microsoft Security Response Center lukket saken 3. april 2026 og klassifiserte funnet som «ingen sårbarhet». Selskapets argument er at når en angriper allerede har tilgang til brukerens økt, ligger problemet utenfor det Recall er designet for å beskytte mot.
«De tilgangsmønstrene som vises, er i tråd med de tilsiktede beskyttelsene og eksisterende kontrollene, og utgjør ikke en omgåelse av en sikkerhetsgrense eller uautorisert tilgang til data», uttalte David Weston, Microsofts visepresident for sikkerhet, til The Outpost.
Institusjoner fraråder bruk
Flere store virksomheter har valgt å blokkere funksjonen uansett hva Microsoft sier. University of Pennsylvania slo fast i en sikkerhetsmelding at Recall gir «vesentlige og uakseptable sikkerhets-, juridiske og personvernmessige utfordringer», og universitetet har slått funksjonen av via gruppepolicy på alle administrerte maskiner. Også privat eide PC-er bes om å la være å bruke den.
Les også: Slutt på diesel i Skoda Octavia: Produksjonen av 2.0 TDI avsluttes i midten av 2027
Recall er aktuelt kun for den mindre gruppen maskiner som oppfyller Copilot+-kravene: en NPU-brikke på minst 40 TOPS, 16 GB RAM og BitLocker-kryptering. Funksjonen er opt-in og må altså slås på aktivt, men mange nye PC-er får spørsmålet under førstegangsoppsett, og kryssingen av én boks er alt som skal til.
Slik slår du Recall av på egen PC
Vil du være sikker på at Recall ikke lagrer bilder av det du gjør, går du inn på Innstillinger, velger «Personvern og sikkerhet», deretter «Recall og øyeblikksbilder» og slår av bryteren «Lagre øyeblikksbilder». Trykk så på «Slett alle øyeblikksbilder» for å fjerne det som allerede er samlet inn. Finnes knappen «Fjern Recall», er det tryggeste å avinstallere funksjonen helt.
På Windows 11 Pro kan du i tillegg åpne gruppepolicy-editoren (`gpedit.msc`), gå til Datamaskinkonfigurasjon → Administrative maler → Windows-komponenter → Windows AI og aktivere «Turn off saving snapshots for Recall». Da kan ikke andre brukere på maskinen slå den på igjen uten tilgang til policyen.
Les også: Selger du gammel strømmebrikke: Netflix og Viaplay følger med videre til kjøperen


Volkswagens nye billig-elbil er klar: Starter på rundt 142.000 kroner, men bare i Kina

Renault Twingo E-Tech er tilbake som elbil og koster under 230.000 kroner i Europa

Xbox eller PlayStation i julegave: Abonnementet gir 1.668 kroner forskjell i året

Farlig skadevare selges som abonnement: Gmail-tilgang hevdes å overleve passordbytte

Microsoft slettet e-postene dine uten varsel: Noen meldinger er tapt for alltid

Svindlere kan trekke penger fra kortet i lommen din uten at du merker noe: Slik blokkerer du angrepet

Elbileiernes skjulte strømregning: Du betaler for 20 prosent mer enn batteriet lader

Bruker du inkognito i nettleseren fordi du tror ingen ser hva du gjør: Det er en svært vanlig misforståelse

Mercedes, VW og Volvo kalt tilbake: Disse to registrene viser om din bil står på listen
