Nyheter
Microsoft tetter rekordmange hull i november-oppdateringen: Outlook-angrepet var allerede i gang
Microsoft lukker 1.235 sikkerhetshull denne måneden, ett av dem har hackere allerede brukt mot Outlook-brukere.

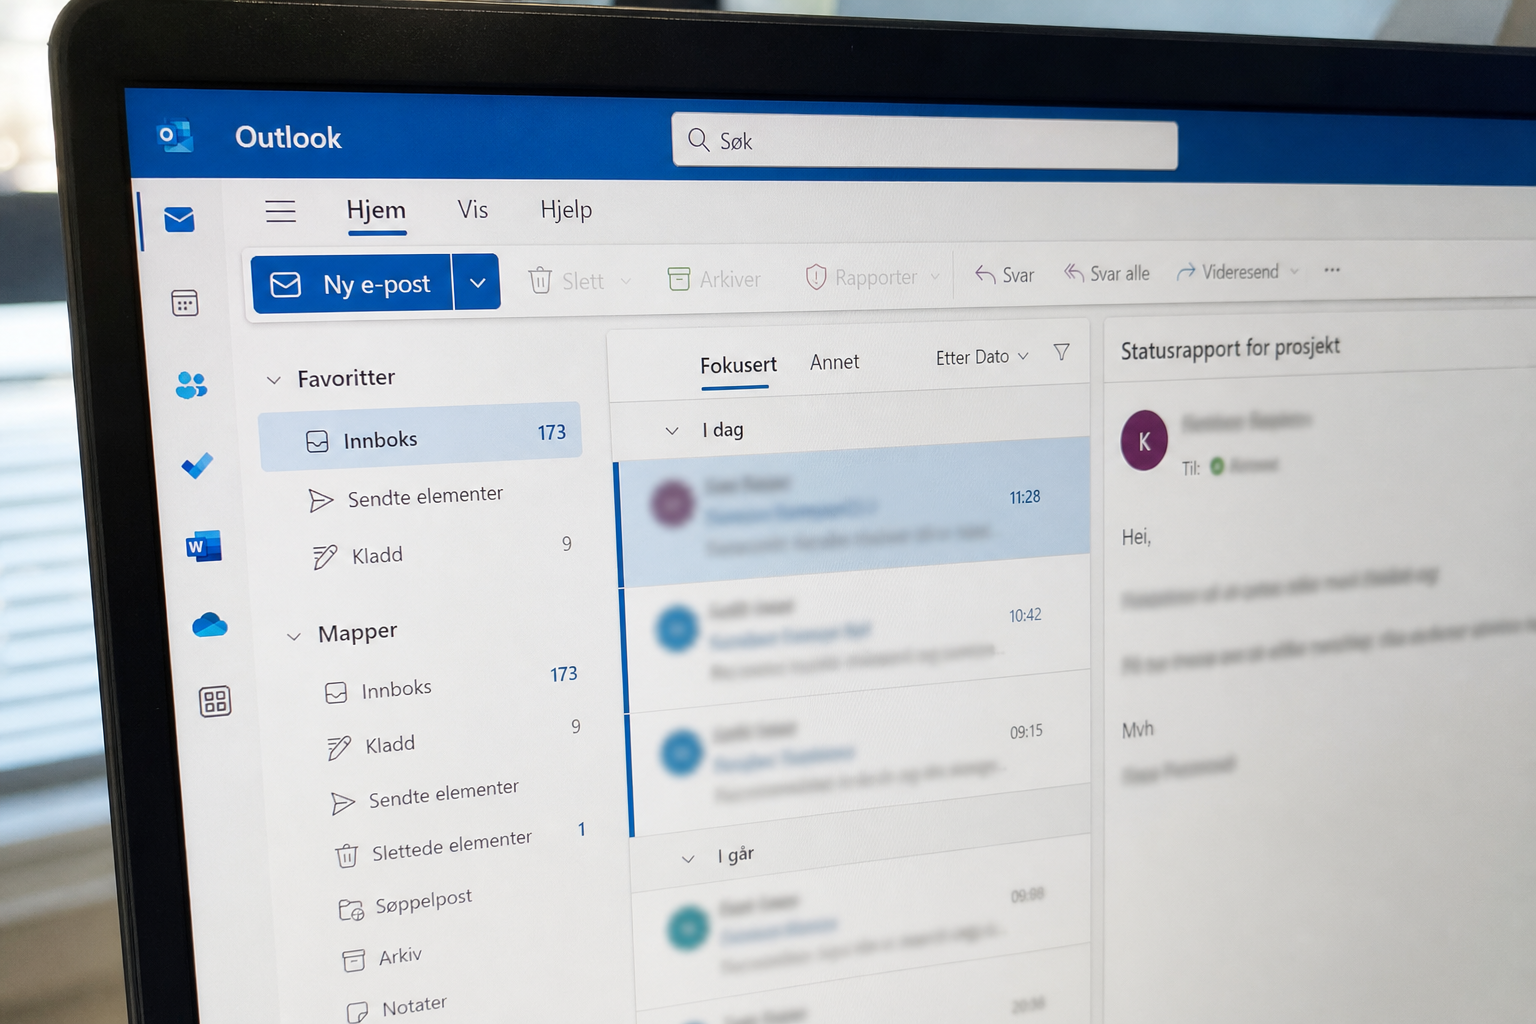
Novembers Patch Tuesday, publisert 10. november, setter ny rekord for Microsoft og er den fjerde slike toppnoteringen i 2026. Infosecurity Magazine omtaler totalen som 1.235 feil samlet, inkludert sårbarheter i Chromium-baserte Edge. Ser man bare på rene Microsoft-CVE-er, lander tallet på 1.093.
Det kritiske denne måneden er likevel ikke antallet, men ett bestemt hull i Outlook som angripere allerede utnytter aktivt.
Et «spoofing-hull» som stjeler passord-avtrykket ditt
Sårbarheten har nummeret CVE-2026-124194 og rammer skrivebordsversjonen av Outlook. Microsoft klassifiserer den som «moderat» med en CVSS-skår på 6,5, men amerikanske CISA har likevel lagt den inn i KEV-katalogen over sårbarheter med bekreftet aktiv utnyttelse, og gitt føderale etater frist til 24. november 2026 med å oppdatere.
Angrepet starter med en spesiallaget meldingsfil. Åpner mottakeren den i Outlook, kobler programmet seg til en server som angriperen styrer, uten den vanlige advarselen om eksternt innhold. I det øyeblikket forbindelsen opprettes, lekker Windows ut brukerens NTLMv2-hash, altså det kryptografiske avtrykket av påloggingspassordet mot Windows-nettverket.
Les også: Kjøreappen kutter bilforsikringen med 20 prosent: Faller scoren under 70, taper du hele rabatten
Dustin Childs i Trend Micros Zero Day Initiative sier til The Register at kategoriseringen undervurderer trusselen:
«Det er merket som spoofing, men konsekvensen er større enn navnet antyder.»
Med NTLMv2-hashen kan en angriper logge seg inn som offeret på andre tjenester i nettverket, eller forsøke å knekke selve passordet i et offline-angrep.
Hvem er rammet, og hvordan du oppdaterer
Hullet gjelder Microsoft 365 Apps for Enterprise, Office LTSC 2021 og Office LTSC 2024 i både 32- og 64-bitsutgaver, altså den klassiske Outlook-klienten mange norske bedrifter bruker daglig på jobb-PC-en. Outlook på web og mobilapper nevnes ikke blant de sårbare produktene.
Les også: Zelda-remaken satte Switch 2-lanseringsrekord, og det to uker før GTA 6 lander
En viktig detalj: fiksen ligger ikke i Windows Update. Oppdateringen distribueres gjennom Office sin egen oppdateringsmekanisme, som du når gjennom Outlook eller Word via Fil → Konto → Oppdateringsalternativer → Oppdater nå. Har bedriften satt opp automatiske Office-oppdateringer, kommer patchen inn automatisk, men mange virksomheter styrer dette manuelt.
Jack Bicer, sårbarhetssjef hos Action1, påpeker overfor Infosecurity Magazine hvorfor nettopp dette hullet bekymrer:
«Angriperne utnytter det allerede, det krever bare ett klikk på en e-postfil, og det rammer Outlook, som nesten alle organisasjoner kjører.»
AI-verktøy bak rekordtallet
Microsoft selv knytter de voksende CVE-tallene i 2026 til at både sikkerhetsforskere og selskapets interne team i økende grad bruker kunstig intelligens til kodeanalyse. Outlook-hullet er et konkret eksempel: Ifølge Tenables gjennomgang krediterer Microsoft en forsker som brukte Anthropics språkmodell Claude i oppdagelsen.
Les også: Norge setter stopp for nye datasentre: Strømnettets grenser er nådd
Av de 1.093 Microsoft-CVE-ene er 63 klassifisert som kritiske, og nesten halvparten gir angripere rettighetsutvidelse. Men det er bare CVE-2026-124194 Microsoft har markert som allerede utnyttet i det fri.
For Outlook-brukere på jobb er anbefalingen klar: åpne Outlook, sjekk under Fil og konto om Office er oppdatert. Står versjonsnummeret på november-utgaven, er du dekket mot NTLM-lekkasjen.
Les også: Lufttrykket faller når kulda kommer: Enkel sjekk gir elbilen lengre vinterrekkevidde


Tesla bygger egne batterier i Berlin: Model Y blir 90 prosent europeisk

Volkswagens nye billig-elbil er klar: Starter på rundt 142.000 kroner, men bare i Kina

Renault Twingo E-Tech er tilbake som elbil og koster under 230.000 kroner i Europa

Xbox eller PlayStation i julegave: Abonnementet gir 1.668 kroner forskjell i året

Farlig skadevare selges som abonnement: Gmail-tilgang hevdes å overleve passordbytte

Svindlere kan trekke penger fra kortet i lommen din uten at du merker noe: Slik blokkerer du angrepet

Elbileiernes skjulte strømregning: Du betaler for 20 prosent mer enn batteriet lader

Bruker du inkognito i nettleseren fordi du tror ingen ser hva du gjør: Det er en svært vanlig misforståelse

Mercedes, VW og Volvo kalt tilbake: Disse to registrene viser om din bil står på listen
