Nyheter
Millioner av norske e-postadresser er lekket i kjente dataangrep: Slik sjekker du om dine kontoer er i fare
Et gratis verktøy forteller deg på sekunder om e-posten din ligger i en kjent lekkasje.

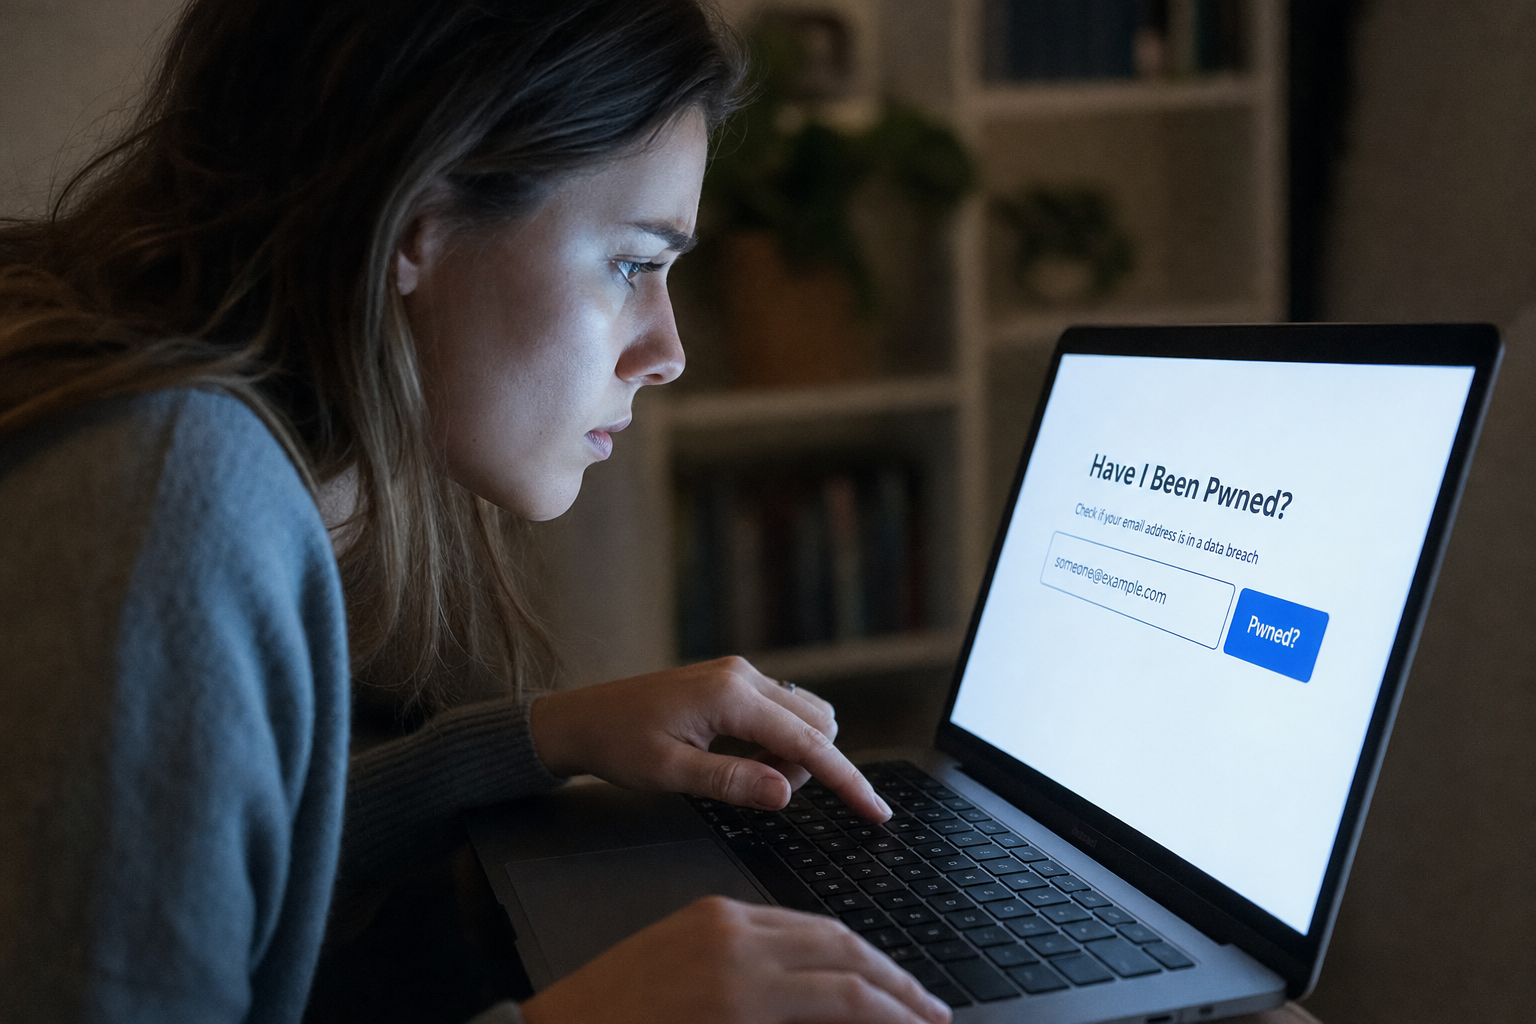
Den australske sikkerhetsforskeren Troy Hunt driver nettsiden Have I Been Pwned, der hvem som helst kan slå opp en e-postadresse og se om den har dukket opp i en kjent datalekkasje. Tjenesten indekserer nå 17,8 milliarder kompromitterte kontoer fra 1.049 registrerte datainnbrudd, ifølge tellerne på forsiden.
Du skriver inn adressen din, trykker på «pwned?», og får svar med én gang. Er den funnet, viser siden hvilke tjenester lekkasjen stammer fra og hva som kom på avveie: passord, telefonnumre, fødselsdato eller annen personinformasjon.
Startet etter et av tidenes største datainnbrudd
Hunt lanserte tjenesten 4. desember 2013 i kjølvannet av Adobe-innbruddet, der 153 millioner brukerkontoer havnet på nett, opplyser Wikipedia-oppslaget om tjenesten. Siden har den vokst til å bli standardverktøyet som sikkerhetsmiljøer og myndigheter viser til. Blant annet laster FBI opp passord som er beslaglagt i etterforskninger til Have I Been Pwneds passord-database.
Passord-funksjonen bruker en teknikk kalt k-anonymitet: passordet ditt krypteres lokalt i nettleseren, og bare de fem første tegnene i den krypterte verdien sendes til serveren. Selve passordet forlater aldri maskinen din.
Les også: Škoda Peaq utfordrer Kia EV9: Norsk pris starter på 639.900 kroner
Flere store lekkasjer har truffet nordmenn den siste uken
Sjansen for at norske e-postadresser ligger i basen er høy akkurat nå. Direktoratet for utviklingssamarbeid (Norad) oppdaget 30. oktober at angripere hadde brutt seg inn i tilskuddsportalen, og navn og e-postadresser på 20.614 registrerte brukere kan være kompromittert. Portalen betjener 12.511 organisasjoner globalt, og saken er en av flere som Teksiden har omtalt i høst.
«Dette er en alvorlig hendelse. Portalen ble stengt umiddelbart, og vi jobber fortsatt med å kartlegge det fulle omfanget av angrepet», sier Torger Kjeldstad, digitaliseringsdirektør i Norad, til The Register.
I tillegg advarer Nasjonal sikkerhetsmyndighet norske virksomheter etter at en trusselaktør har hatt tilgang til bookingsystemet til spanske Amadeus IT Group i minst tre år. Blant det som kan ha lekket, er passnumre, reiseruter og kontaktopplysninger, melder Aftenposten. NSM har hevet trusselnivået for norsk cybersikkerhet til «høyt», nest høyeste nivå.
Dette gjør du hvis adressen din er lekket
Finner du adressen din i en lekkasje, er førsteregelen å bytte passord på den aktuelle tjenesten, og på alle andre steder du har brukt det samme passordet. Det siste er problemet: svindlere kjører lekkede e-post/passord-kombinasjoner mot nettbank, Vipps, strømmetjenester og e-postkontoer i håp om å treffe en bruker som har gjenbrukt passordet.
Les også: Sju barn døde glemt i bilen: EU-parlamentet vil ha detektor i alle nye biler
Slå på tofaktor-autentisering på e-posten og nettbanken først. Vurder en passordbehandler som genererer unike passord for hver tjeneste, slik at én lekkasje aldri kan låse opp flere kontoer. Have I Been Pwned har også en varslings-funksjon som sender deg en e-post neste gang adressen din dukker opp i en ny lekkasje.
Les også: Samsung S27 Pro: Betaler du Pro-prisen, får du kanskje ikke full ytelse


Kinesisk svar på Rolls-Royce: BYDs nye luksuselbil lover 1000 km rekkevidde

Dash-kamera i bilen kan brukes mot deg i forsikringssaken: Slik sikrer du deg på forhånd

To millioner belgiske bilkontroller: Tesla havner blant de svakeste elbilmerkene

Netflix hever Italia-prisene seks måneder etter Norges-økning: Premium passerer 20 euro

Første elektriske Ferrari er solgt ut for 2027: Ingen har prøvekjørt den ennå

Svindlere kan trekke penger fra kortet i lommen din uten at du merker noe: Slik blokkerer du angrepet

Elbileiernes skjulte strømregning: Du betaler for 20 prosent mer enn batteriet lader

Vaskemaskinen kjører på de dyreste strømtimene: Én innstilling sparer deg over 1.000 kroner denne vinteren

Bruker du inkognito i nettleseren fordi du tror ingen ser hva du gjør: Det er en svært vanlig misforståelse
