Nyheter
Budsjett-Android-telefoner solgt med skjult skadevare: Slik sjekker du om din er rammet
Tusenvis av billige Android-telefoner selges med skadevare bygget rett inn i fastvaren, viser ny rapport.

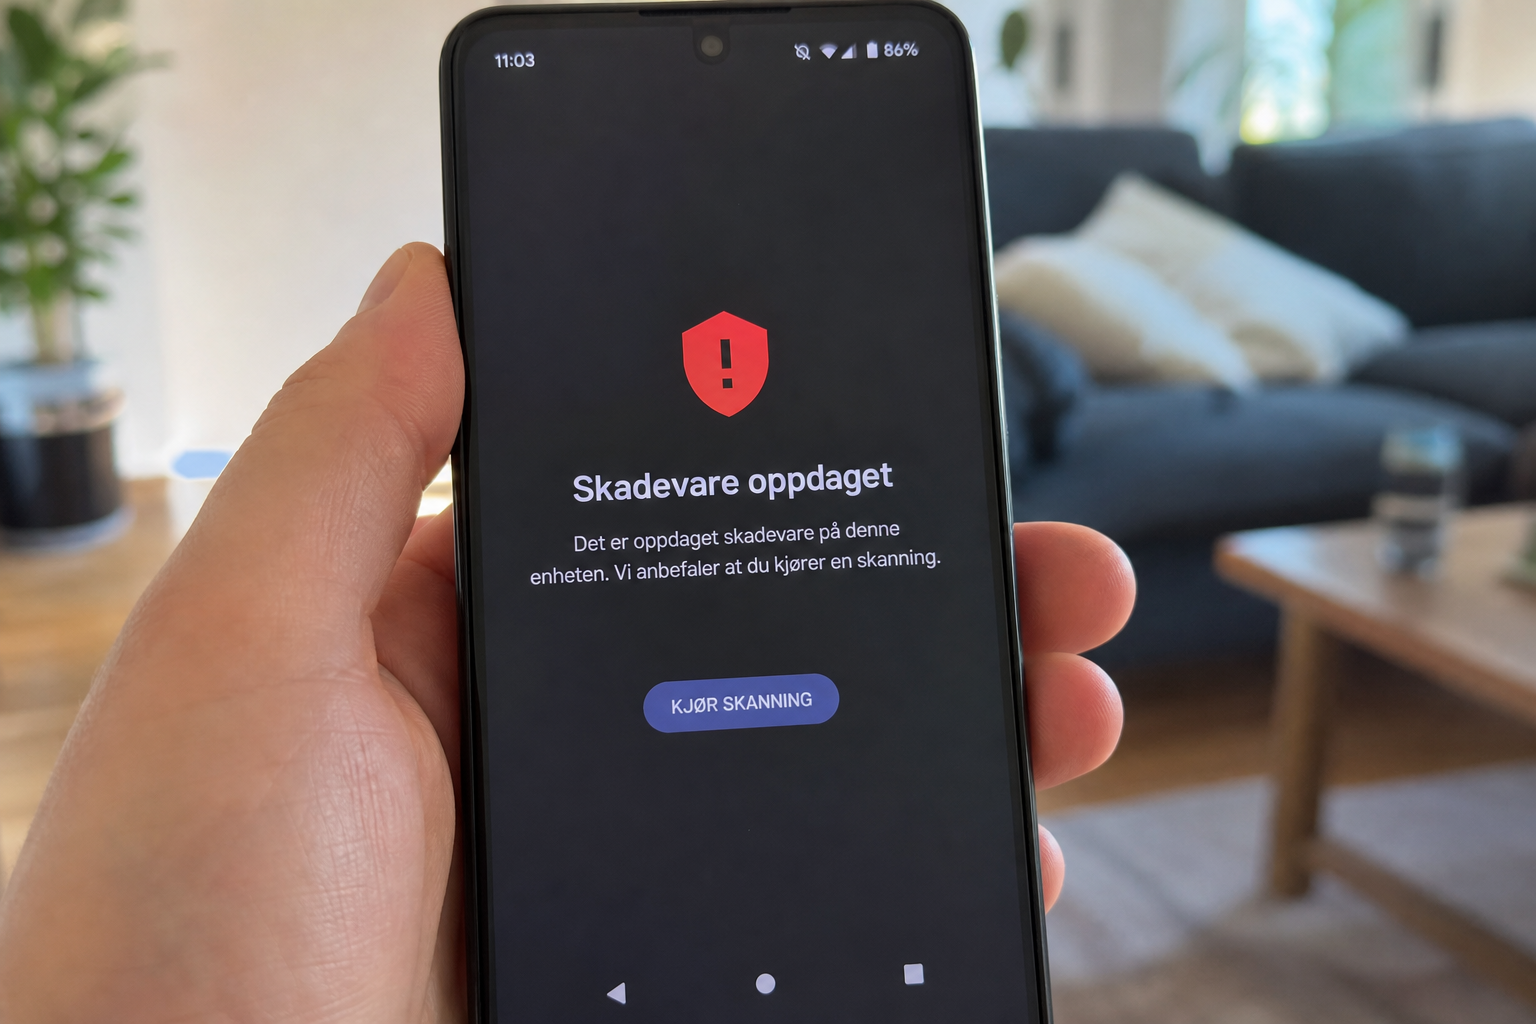
Sikkerhetsforskere hos det rumenske antivirusselskapet Bitdefender offentliggjorde torsdag 8. oktober funnene fra en kampanje de kaller Midnight Mimosa. Skadevaren er plantet inn i selve operativsystemet før telefonen forlater fabrikken, og den gir seg selv samme tillit som ekte systemkomponenter.
Omfanget er stort. Bitdefender har registrert infeksjoner på tusenvis av enheter i over 150 land i løpet av en toårsperiode, med Mexico, Frankrike, Italia, USA, Tyskland, Brasil og Spania som de hardest rammede markedene. Alle de identifiserte modellene er bygget rundt brikkesett fra MediaTek.
Hvilke telefoner er rammet
To genuine budsjettmodeller er navngitt direkte i rapporten: Doogee S200 X og Cubot KINGKONG X. Begge selges hovedsakelig gjennom nettbutikker og internasjonale markedsplasser.
Men funnene strekker seg lenger. Forskerne fant også skadevaren på kopi-telefoner som gir seg ut for å være Samsung Galaxy og iPhone, produkter som markedsføres med navn som «S25 Ultra» eller «i17 Pro Max», men som i realiteten er anonyme Android-telefoner med en falsk merkevareklistrelapp. Ekte Samsung- og Apple-enheter er ikke berørt.
Les også: Strømprisen kan bli nær fire ganger Norgespris i sør: Slik velger du riktig avtale før vinteren
Fordelingen av infeksjoner matcher ikke mønsteret til teleoperatører eller offisielle distributører. Den peker mot kjøp fra nettbaserte markedsplasser, der ukjente produsenter kan selge direkte til forbrukere i hele verden.
Slik oppfører skadevaren seg
Kjernen i angrepet er en systemapp signert med plattform-sertifikatet, som gir Android grunn til å stole blindt på den. Den dukker opp under pakkenavn som `com.android.system.lite`, `com.android.sys.prot` og `com.android.sys.gmsprot`, navn som er valgt for å se ut som en helt vanlig del av operativsystemet.
Appen kan installere og fjerne andre apper i stillhet, gi seg selv rettigheter og laste ned ny kode fra en server. Bitdefender identifiserte 32 forskjellige apper som ble spredt gjennom rammeverket, og ytterligere 13 varianter som lå tilgjengelig i Google Play Store under utviklerkontoene «fivedev» og «CPS Developer».
Forskerne beskriver tre bruksområder: reklamesvindel med usynlige annonsevisninger og klikk, innsamling av data, og det mest påfallende, å gjøre telefonen om til en residential proxy. Det betyr at trafikken til kriminelle som leier seg inn, kan rutes gjennom din telefon og se ut som den kommer fra en helt vanlig norsk hjemme-IP.
Les også: Elbilen din mister 30 prosent rekkevidde i frost: Én innstilling redder halvparten av tapet
En teknisk detalj gjør angrepet ekstra lumsk: skadevaren slår midlertidig av Google Play Store mens den installerer nye komponenter, slik at Googles innebygde Play Protect-sjekk ikke rekker å reagere. Så snart jobben er gjort, slås butikken på igjen, og eieren merker ingenting.
Du kan ikke fjerne den selv
Problemet forsterkes av at skadevaren bor i fastvaren med systemprivilegier. En vanlig avinstallering er umulig, og en fabrikktilbakestilling vasker den ikke bort, den ligger i det samme bildet som gjenopprettes.
Reell opprydding krever at telefonen reflashes med et rent fastvarebilde, eller at man bruker Android Debug Bridge (ADB) via datamaskin for å nøytralisere komponentene. Begge deler er langt utenfor det en typisk forbruker kan gjøre selv.
Bitdefender peker på hvor løsningen egentlig ligger: hos produsentene og markedsplassene som selger de infiserte telefonene i utgangspunktet. For enkeltbrukere er den praktiske anbefalingen å kjøpe fra autoriserte forhandlere og velge etablerte merker fremfor ukjente budsjettalternativer. Mistenker du at din egen telefon er rammet, er bytte av enhet den eneste realistiske veien tilbake til en ren telefon.
Les også: Reuters-dokumenter avslører: Slik presset Tesla seg forbi europeiske regulatorer, Norge står utenfor
Konkret kan du selv sjekke om de aktuelle pakkenavnene finnes på telefonen din. Åpne Innstillinger, gå inn på Apper og velg vis systemapper, er `com.android.system.lite`, `com.android.sys.prot`, `com.android.sys.gmsprot` eller `com.android.sys.bcprot` i listen, er det grunn til å ta det alvorlig.
Les også: ChatGPT-tekst merkes med usynlig kode for EU: Slik vil teknologien avsløre at noen har brukt AI


VW kutter ID.4 og lanserer ID.Tiguan: 600 km rekkevidde og knappene er tilbake

TV 2 Play ble dyrere fra 1. oktober: Slik sjekker du hva abonnementet ditt koster nå

Står termostaten på 22 grader: Hver grad ned kutter oppvarmingsregningen med 5-7 prosent i vinter

Vendepunkt i Frankrike: Brukt elbil står nå kortere på lageret enn bensinbilen

Spotprisavtale på strøm: Disse timene koster deg ti ganger mer enn om natten

Kast ikke den gamle telefonen: Slik gjør du den om til gratis overvåkingskamera i dag

Tyvene trenger ikke nøkkelen din: Slik stjeler de bilen på sekunder uten spor

Feilen nesten alle gjør med kjøkkenviften - og som skyter strømregningen i været

Henger de fleste WC-blokken feil? Slik gjør du det riktig ifølge produsenten
