Nyheter
Alvorlig Android-feil låser telefonen for alltid: Google nekter å fikse den
En nyoppdaget svakhet kan forvandle en vanlig Android-telefon til en ubrukelig murstein.

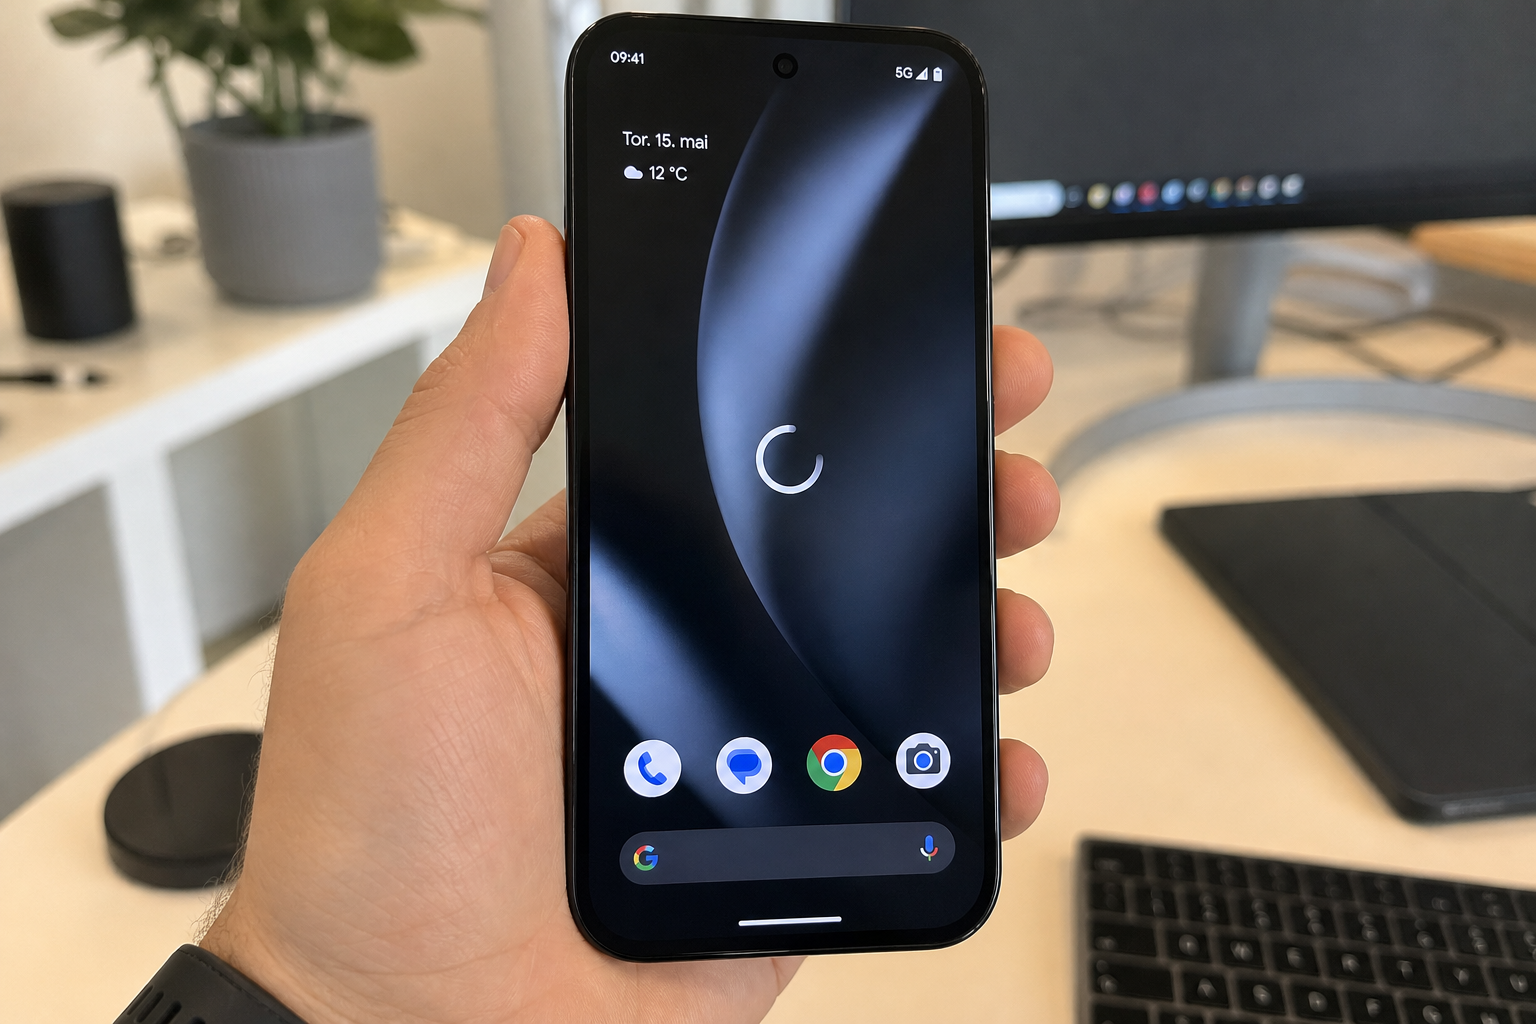
Rumenske Bitdefender Labs la 5. november frem detaljene om «GhostMap», en feil som rammer alle Android-versjoner fra 10 til og med 17. Én enkelt installert app med en spesialformet pakkefil er nok til å kaste telefonen inn i en evig omstartsløyfe der eneste utvei er en fabrikktilbakestilling.
Forskerne reproduserte feilen på en fullt oppdatert Pixel 10 med Android 17 og sikkerhetsoppdateringen fra 5. august 2026. Selv en helt fersk-patchet telefon er sårbar.
Fant feilen via en banktrojaner
Oppdagelsen kom tilfeldig. Bitdefenders analytikere undersøkte en banktrojaner som uforklarlig fikk analysemiljøene deres til å krasje under installasjon. Da de gravde dypere, fant de at problemet lå i selve Android, ikke i skadevaren.
Feilen bunner i at to kjerne-biblioteker i Android, libziparchive og libandroidfw, tolker komprimeringsmetodene i en APK-fil forskjellig. En angriper kan lage en pakkefil med en komprimeringsmetode som verken er «stored» eller «deflated», og dermed smette forbi begge sikkerhetssjekkene. Resultatet er at kjernen kartlegger et minneområde som er større enn selve filen, forklarer Bitdefender.
Les også: Tesla bekrefter: Cybertruck-produksjonen avsluttes i 2027
Når systemet så prøver å lese fra det ikke-eksisterende minneområdet, utløser prosessoren et SIGBUS-signal og dreper prosessen. Rammer feilen den sentrale system_server-prosessen, starter den på nytt om og om igjen med få sekunders mellomrom uten at brukeren trenger å gjøre noe.
Sikker modus virker ikke
Det som gjør GhostMap spesielt alvorlig, er at den vanlige redningsveien er stengt. Den skadede filen leses før sikker modus rekker å aktiveres, og telefonen henger seg opp også der. BleepingComputer skriver at eiere av rammede telefoner står igjen med to valg: enten en full fabrikktilbakestilling som sletter alle lokale data, eller å slette den infiserte filen via ADB-kommandolinjen. Det siste krever at USB-feilsøking var slått på før telefonen havnet i løkken, og at man er rask nok til å rekke kommandoen mellom hver omstart.
Google: «ikke reproduserbart»
Bitdefender meldte funnet inn til Google første gang 20. august og fikk rapporten lukket som «Won't Fix (Not Reproducible)». En ny innsending fem dager senere, denne gangen med fungerende proof-of-concept-kode, ble vurdert som «utenfor rammen for en sikkerhetsoppdatering». Saken er overført til et internt utviklingsteam for mulig vurdering i en fremtidig Android-versjon, uten tidslinje.
Dermed finnes det per 9. november ingen offisiell retting. Android er verdens klart mest utbredte mobiloperativsystem, og flertallet av nordmenn bruker en telefon som faller inn under den sårbare versjonsserien.
Les også: BYD lader elbilen i ørkenen med solpanel og robotarm: Slik ser fremtidens ladestasjon ut
Dette kan du gjøre nå
Bitdefender har ikke sett angrepsteknikken misbrukt i aktive kampanjer, men selve fremgangsmåten er nå offentlig kjent. Det gode er at ondsinnede apper som utnytter feilen må plasseres på telefonen for å gjøre skade.
Den konkrete anbefalingen fra Bitdefender er å unngå å installere APK-filer fra ukjente kilder utenfor Google Play, og å ha en fersk sikkerhetskopi tilgjengelig i tilfelle fabrikktilbakestilling blir nødvendig. Sikkerhetsselskapet sier også at brukere selv må reagere på advarsler fra et mobilantivirus før en app installeres, siden Android ikke lar tredjepartsløsninger blokkere installasjonen automatisk.
Google har foreløpig ikke signalisert når, eller om, en patch kommer.
Les også: 1.000 km i elbil nesten uten å røre rattet: Slik gikk BMW iX3-langturstesten


Dacia og Leapmotor under 19.000 euro: Her er Europas fem billigste nye elbiler i 2026

Alvorlig Android-feil låser telefonen for alltid: Google nekter å fikse den

Tesla bekrefter: Cybertruck-produksjonen avsluttes i 2027

BYD lader elbilen i ørkenen med solpanel og robotarm: Slik ser fremtidens ladestasjon ut

Lader du elbilen ute: Ladestasjonene vet nøyaktig hvor du er, hva du kjører og når - dette er dine rettigheter

Svindlere kan trekke penger fra kortet i lommen din uten at du merker noe: Slik blokkerer du angrepet

Elbileiernes skjulte strømregning: Du betaler for 20 prosent mer enn batteriet lader

Bruker du inkognito i nettleseren fordi du tror ingen ser hva du gjør: Det er en svært vanlig misforståelse

Mercedes, VW og Volvo kalt tilbake: Disse to registrene viser om din bil står på listen
