Nyheter
Chrome og Edge husker passordene dine: Slik vet du om det er trygt nok for nettbanken
De fleste nordmenn lar nettleseren lagre passordene sine, men sikkerhetseksperter advarer mot å bruke den som eneste arkiv.

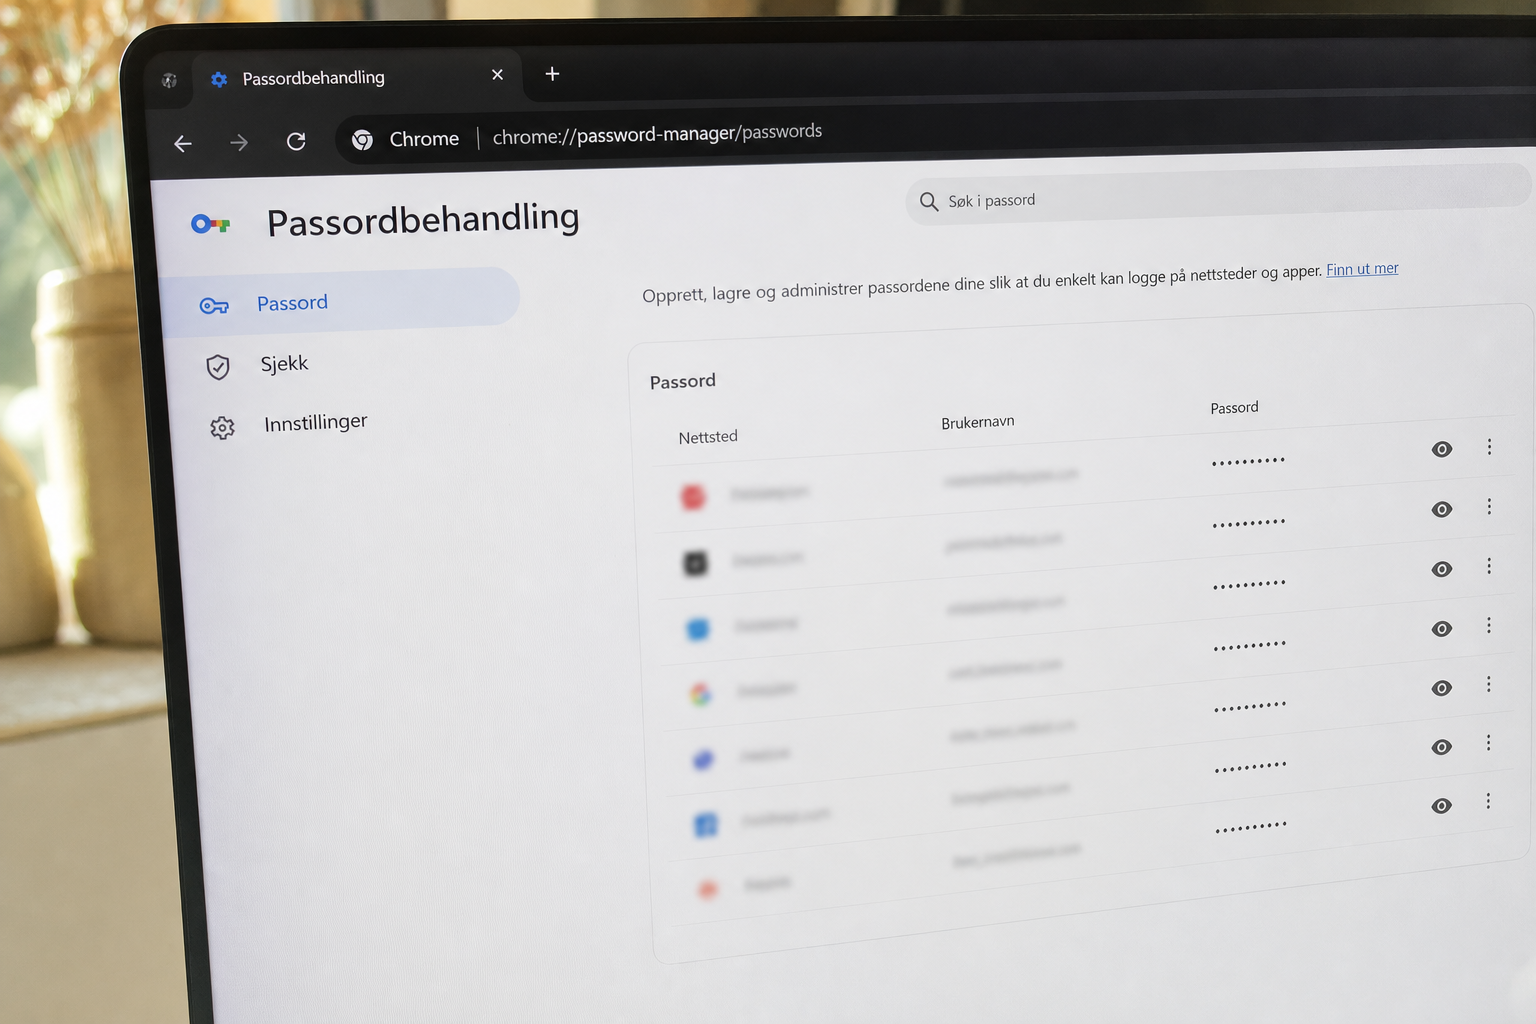
Chrome, Edge og Safari tilbyr alle passordlagring som standard. Praktisk, men ikke uten risiko: et vellykket angrep mot nettleserprofilen din kan eksponere alle lagrede innlogginger på én gang.
Electronic Frontier Foundation gjennomgikk markedet tidligere i år og pekte på en kritisk detalj ved Googles løsning. Google Password Manager krypterer ikke innloggingene dine ende til ende uten at du manuelt skrur på lagring kun på enheten, skrev organisasjonen 25. februar. Uten det grepet kan Google i teorien lese passordene dine, og det samme kan den som tar seg inn på Google-kontoen din.
Skadevare kan tømme hele skuffen
Risikoen er ikke teoretisk. I en Flashpoint-rapport gjengitt av sikkerhetsnettstedet Deepstrike ble 11,1 millioner maskiner infisert av infostealer-skadevare i 2025, med 3,3 milliarder påloggingsopplysninger på avveie. Familier som Lumma, RedLine og Vidar er bygget rundt ett formål: å lese Chrome og Edges krypteringsnøkkel fra Windows-profilen og tømme passorddatabasen. Vi har tidligere forklart hvor enkelt dette angrepet er i praksis.
Palo Alto Networks-enheten Unit 42 slo i august alarm om et nytt angrep. Skadevare som kjører som en vanlig bruker på en Windows-maskin kan logge seg inn på offerets passkey-beskyttede kontoer uten fingeravtrykk, PIN eller noe som helst synlig på skjermen, rapporterte The Hacker News 3. august. Teknikken, kalt Pass-the-Key, rammer Google Password Manager i Chrome på Windows med TPM-brikke. Google har så langt ikke tildelt sårbarheten en CVE, med begrunnelsen at enheten allerede må være kompromittert.
Hva norske myndigheter anbefaler
Nasjonal sikkerhetsmyndighet (NSM) oppdaterte i desember 2024 sine råd og anbefalinger om passord. Rådet er todelt: bruk et passordhåndteringsprogram, og slå på flerfaktorautentisering der det er mulig. NSM anbefaler også overgang til passnøkler eller andre FIDO2-løsninger, som fjerner angripers mulighet til å komme inn med et stjålet passord alene.
For nettbanken betyr det i praksis at selve passordet uansett må kombineres med BankID eller en tilsvarende sterk faktor. Men e-post, strømleverandør, abonnementer og nettbutikker er ofte beskyttet av passord alene, og nettopp disse ligger lagret i nettleseren hos de fleste.
Slik styrker du sikkerheten uten å bruke penger
En dedikert passordbehandler løser flere av problemene nettleseren har. Bitwarden er gratis for privatbrukere med ubegrenset antall passord, synkronisering mellom enheter og åpen kildekode som uavhengige sikkerhetsmiljøer har revidert. Innholdet er ende til ende-kryptert med et hovedpassord du selv velger, og som aldri forlater enheten din i klartekst. Overgangen tar i praksis en kort kveld.
Vil du fortsette å bruke nettleseren, er det to grep som gir mest igjen for innsatsen. Slå på kryptering på enheten («on-device encryption») i Google-kontoen hvis du bruker Chrome, så blir lageret uleselig uten din enhet. Og slå på flerfaktor på selve Google- eller Microsoft-kontoen, slik at nettleserprofilen ikke kan synkroniseres over på en ukjent enhet uten din godkjenning.
Les også: Bluetooth på hele dagen: NSM peker på to grep som stopper angrepene


Tesla bygger egne batterier i Berlin: Model Y blir 90 prosent europeisk

Volkswagens nye billig-elbil er klar: Starter på rundt 142.000 kroner, men bare i Kina

Renault Twingo E-Tech er tilbake som elbil og koster under 230.000 kroner i Europa

Xbox eller PlayStation i julegave: Abonnementet gir 1.668 kroner forskjell i året

Farlig skadevare selges som abonnement: Gmail-tilgang hevdes å overleve passordbytte

Svindlere kan trekke penger fra kortet i lommen din uten at du merker noe: Slik blokkerer du angrepet

Elbileiernes skjulte strømregning: Du betaler for 20 prosent mer enn batteriet lader

Bruker du inkognito i nettleseren fordi du tror ingen ser hva du gjør: Det er en svært vanlig misforståelse

Mercedes, VW og Volvo kalt tilbake: Disse to registrene viser om din bil står på listen
