Nyheter
Bruker du kafé- eller hotell-Wi-Fi: To innstillinger stopper at andre leser passordene dine
Åpne trådløse nettverk er ukrypterte, og andre på samme nett kan lese det du gjør.

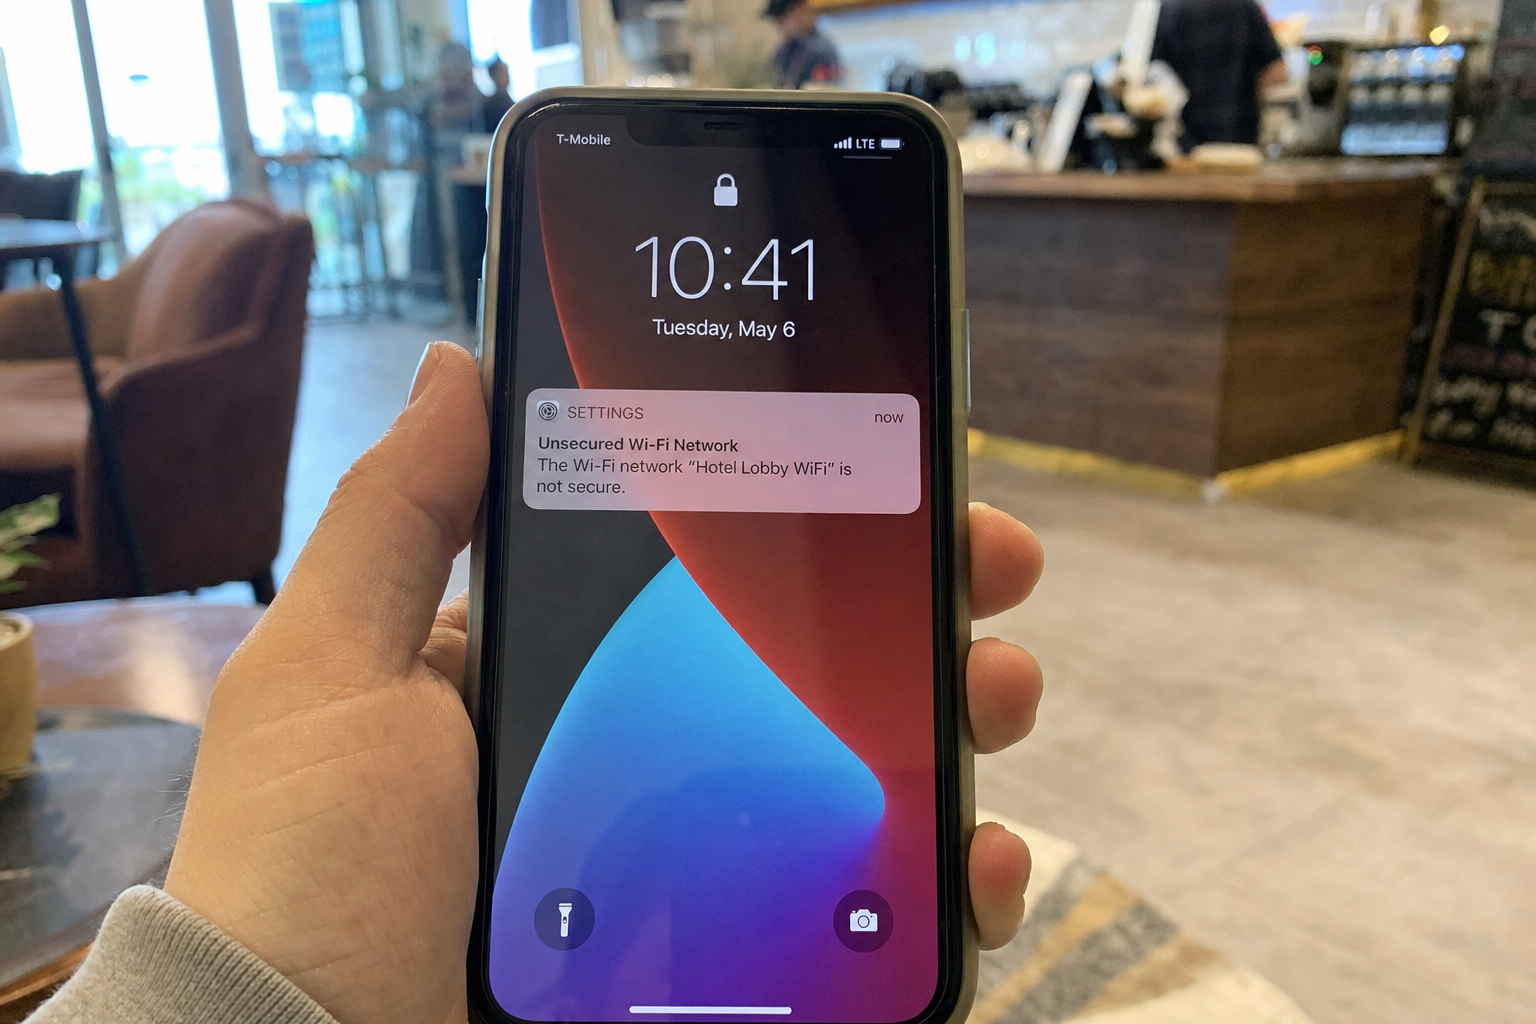
Det er hovedbudskapet fra Nasjonal sikkerhetsmyndighet (NSM), som anbefaler folk å styre unna gratis Wi-Fi på hoteller, kafeer, flyplasser og konferansesentre. NSMs anbefaling er å bruke mobilen som internett-deling via 4G eller 5G i stedet.
Faren er ikke teoretisk. En 44 år gammel IT-mann fra Perth ble 28. november 2025 dømt til sju år og fire måneders fengsel for å ha satt opp falske «gratis» Wi-Fi-nettverk på flyplasser og innenriksfly i Australia, opplyser det australske føderale politiet (AFP).
Slik virker «evil twin»-fellen
Mannen brukte en liten trådløs enhet som automatisk kopierte navnet på ekte trådløse nettverk rundt seg. Når en passasjers telefon lette etter et kjent hotell- eller flyplass-nett, svarte enheten med samme navn, og telefonen koblet seg til det falske nettet.
Ofrene ble sendt til en falsk innloggingsside, som ba dem logge på med e-post eller sosiale medier for å få «gratis» nett. Passord og brukernavn ble lagret på hackerens utstyr, mens ofrene aldri kom på internett i det hele tatt. AFP fant spor etter angrepene på flyplassene i Perth, Melbourne og Adelaide og på innenriksfly.
Les også: Smart dørklokke lagrer mer enn du tror: Alt som skjer foran døren din havner på amerikanske servere
Angrepsformen har et eget navn: evil twin. En angriper trenger ikke å bryte seg inn i hotellets rutere. Det holder å sende ut et sterkere signal med samme nettverksnavn, så bytter enheten din automatisk over.
Passord og meldinger kan leses direkte
Selv på det ekte kafé- eller hotellnettet er trafikken utsatt. Et åpent nett uten passord er ukryptert på selve radiolinken, som betyr at andre på samme nett kan snappe opp data som ikke er kryptert av nettleseren eller appen selv.
Nettsider med HTTPS, altså hengelåsen i adressefeltet, krypterer innholdet, og de fleste større nettsider bruker dette i dag, skriver den amerikanske forbrukermyndigheten FTC. Men FTC advarer også om at svindlere kan sette opp falske sider med samme hengelås. Havner du på en kopi av bankens side servert av det falske nettet, hjelper krypteringen deg ikke.
De to innstillingene NSM peker på
NSM anbefaler to konkrete grep hvis du likevel må bruke offentlige nett.
Les også: PS6 og neste Xbox: Lekkasje spår fire ganger så mye ytelse som PS5
Slå av automatisk tilkobling til trådløse nettverk. «Du bør derfor som hovedregel skru av automatisk tilkopling til wifi-nettverk på andre nettverk enn godt sikrede og tiltrodde nettverk», skriver myndigheten. Det er dette som gjør evil twin-angrep så effektive: telefonen din husker Wi-Fi-navnet fra forrige tur og hopper på et hvilket som helst nettverk med samme navn uten å spørre.
Glem nettverket etter bruk. «Dersom offentlige nettverk likevel benyttes, bør nettverket fjernes eller ‹glemmes› i etterkant», skriver NSM. Det hindrer at telefonen kobler seg til en kopi av samme nett neste gang du er på reise.
VPN krypterer alt
For folk som ofte er på offentlige nett, anbefaler britiske NCSC en VPN som krypterer all trafikk mellom enheten og internett. Da spiller det ikke like stor rolle om nettet du er på er åpent, kompromittert eller falskt. Kafé-eieren eller angriperen ser bare krypterte pakker.
Har du ikke en VPN klar, er ofte det enkleste å styre unna hotellets Wi-Fi helt og heller bruke mobilens hotspot, slik NSM anbefaler.
Les også: TV-en din overvåker hva du ser på og selger dataene til annonsører: To innstillinger du bør endre nå
Les også: Ny beregning: Lader du elbilen hjemme, sparer du opptil 70 prosent mot offentlig hurtiglader


Din bil kan være kalt tilbake uten at du vet det: Så enkelt sjekker du selv

Bruker du kafé- eller hotell-Wi-Fi: To innstillinger stopper at andre leser passordene dine

Smart dørklokke lagrer mer enn du tror: Alt som skjer foran døren din havner på amerikanske servere

PS6 og neste Xbox: Lekkasje spår fire ganger så mye ytelse som PS5

TV-en din overvåker hva du ser på og selger dataene til annonsører: To innstillinger du bør endre nå

Kinesisk elbil fikk 10.000 bestillinger på to minutter: 845 km rekkevidde fra 154.000 kroner

Kast ikke den gamle telefonen: Slik gjør du den om til gratis overvåkingskamera i dag

Tyvene trenger ikke nøkkelen din: Slik stjeler de bilen på sekunder uten spor

Bør du koble fra laderen når du ikke bruker den: Ekspertene svarer
