Nyheter
Babymonitoren i barnerommet kan ses av hvem som helst: Slik sjekker du om kameraet er eksponert
Over én million babymonitorer og hjemmekameraer har stått åpne for fremmede på nettet.

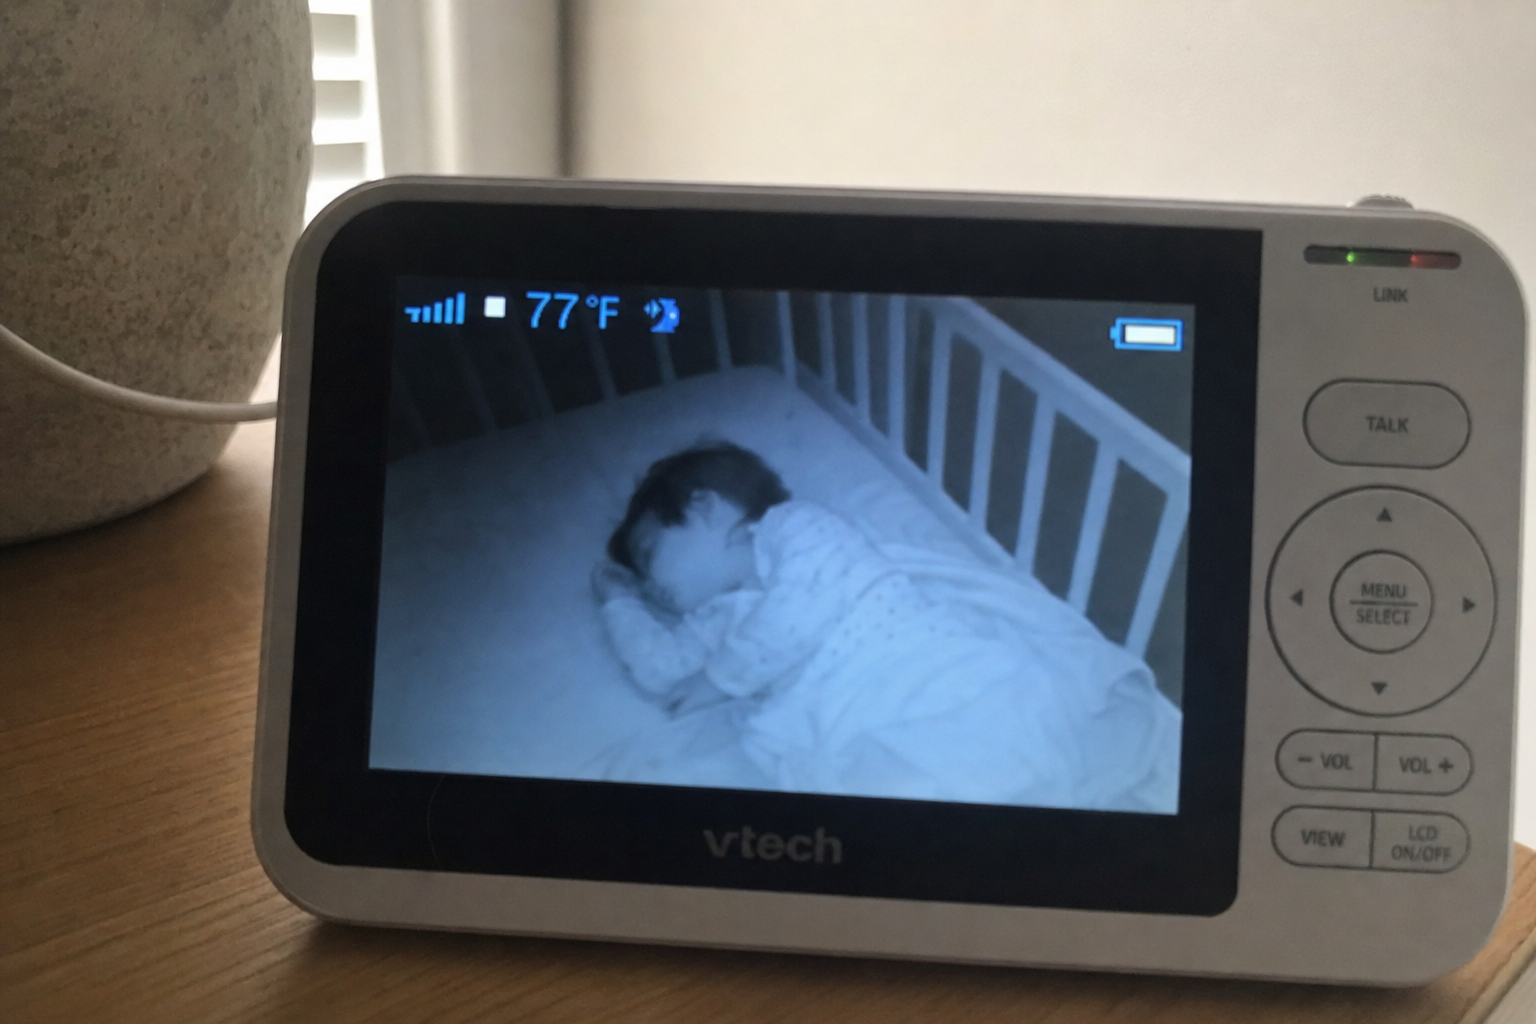
Det er ikke et skrekk-scenario. En fransk sikkerhetsforsker klarte i mai å hente ned bilder fra 1,1 million kameraer, uten passord og uten noe som ligner et hackerangrep.
Enhetene var bygget på en felles plattform fra kinesiske Meari Technology og solgt under hundrevis av merkenavn. Kameraer under Amazon-merker som Arenti, Boifun og ieGeek var blant de rammede, ifølge TechRepublic. Mange foreldre kjøper slike kameraer fordi de koster en brøkdel av et merkevareprodukt.
En lenke var alt som skulle til
Forsker Sammy Azdoufal fortalte at han bare måtte klikke på en nettadresse for å få tilgang.
«Jeg kan hente bildet uten passord, uten knekking, uten hacking. Jeg klikker bare på URL-en, og bildet dukker opp,» sa han til The Verge.
Les også: Porsche-sjef bekrefter: «Vi utvikler en ny mellommotorsupercar som er klart over 911»
Problemet lå i Mearis backend. Bevegelsesutløste øyeblikksbilder ble lagret på Alibabas skytjeneste uten autentisering, og en enkelt utvunnet nøkkel åpnet feeds på tvers av 118 land. Standardpassord som «admin» og «public» var en del av oppskriften, viser Yahoo-oppsummeringen av saken.
Sikkerhetsselskapet Rapid7 har tidligere testet ni populære babymonitorer. Åtte av dem fikk karakteren F.
Fire sjekker du bør gjøre nå
Nasjonalt cybersikkerhetssenter i Storbritannia (NCSC) har en kort oppskrift som gjelder alle smarte kameraer i hjemmet.
Først: bytt standardpassordet. «Hvis enheten kommer med et standardpassord, så bytt det,» skriver NCSC. Et passord som «admin» eller «123456» er i praksis det samme som ingen passord.
Les også: Betaler du for abonnementer du har glemt? Slik rydder du opp på fem minutter
Deretter: skru på totrinnsverifisering. Tilbyr appen det, «slå det på», slår NCSC fast. Det betyr at innlogging også krever en kode på telefonen din.
Så: la enheten oppdatere seg selv. «Å installere programvareoppdateringer raskt bidrar til å holde enhetene dine sikre,» understreker senteret, og anbefaler å skru på automatiske oppdateringer der det er mulig.
Til slutt: sjekk hvem produsenten er. Mange ultrabillige kameraer fra Amazon og lignende butikker er white label-produkter som deler plattform, og du finner sjelden ut hvem det reelle selskapet bak er. Står det bare et generisk merke og en kort modellbetegnelse, er det en risikofaktor i seg selv.
EU strammer skruen, men enheten er fortsatt din
Siden august 2025 har EUs radioutstyrsdirektiv stilt nye cybersikkerhetskrav til trådløse forbrukerprodukter. Reglene gjelder også i Norge gjennom EØS-avtalen, og vi har tidligere skrevet om hvordan de endrer sikkerheten på ruteren, babymonitoren og smart-TV-en.
Les også: Polestar 5 ruller inn hos norske kunder: 748 hk og 678 km rekkevidde fra 1,3 millioner
Reglene fanger derimot ikke de millionene av enheter som allerede står i norske barnerom, og de fanger ikke import fra butikker utenfor EØS. For babymonitoren du kjøpte for to år siden, må du selv gjøre jobben: logg inn på appen i kveld, bytt passordet, skru på totrinnsverifisering og la enheten hente ned siste firmware før du legger deg.


Babymonitoren i barnerommet kan ses av hvem som helst: Slik sjekker du om kameraet er eksponert

Porsche-sjef bekrefter: «Vi utvikler en ny mellommotorsupercar som er klart over 911»

Betaler du for abonnementer du har glemt? Slik rydder du opp på fem minutter

Polestar 5 ruller inn hos norske kunder: 748 hk og 678 km rekkevidde fra 1,3 millioner

SMS-koden fra banken beskytter deg dårligere enn du tror: Slik bytter du til noe langt tryggere på fem minutter

Kast ikke den gamle telefonen: Slik gjør du den om til gratis overvåkingskamera i dag

Tyvene trenger ikke nøkkelen din: Slik stjeler de bilen på sekunder uten spor

Feilen nesten alle gjør med kjøkkenviften - og som skyter strømregningen i været

Henger de fleste WC-blokken feil? Slik gjør du det riktig ifølge produsenten
