Nyheter
Åpner du nettbanken i Chrome eller Safari: Tre grunner til at appen er tryggere
Nettleseren er den svakeste veien inn i nettbanken din i 2026.

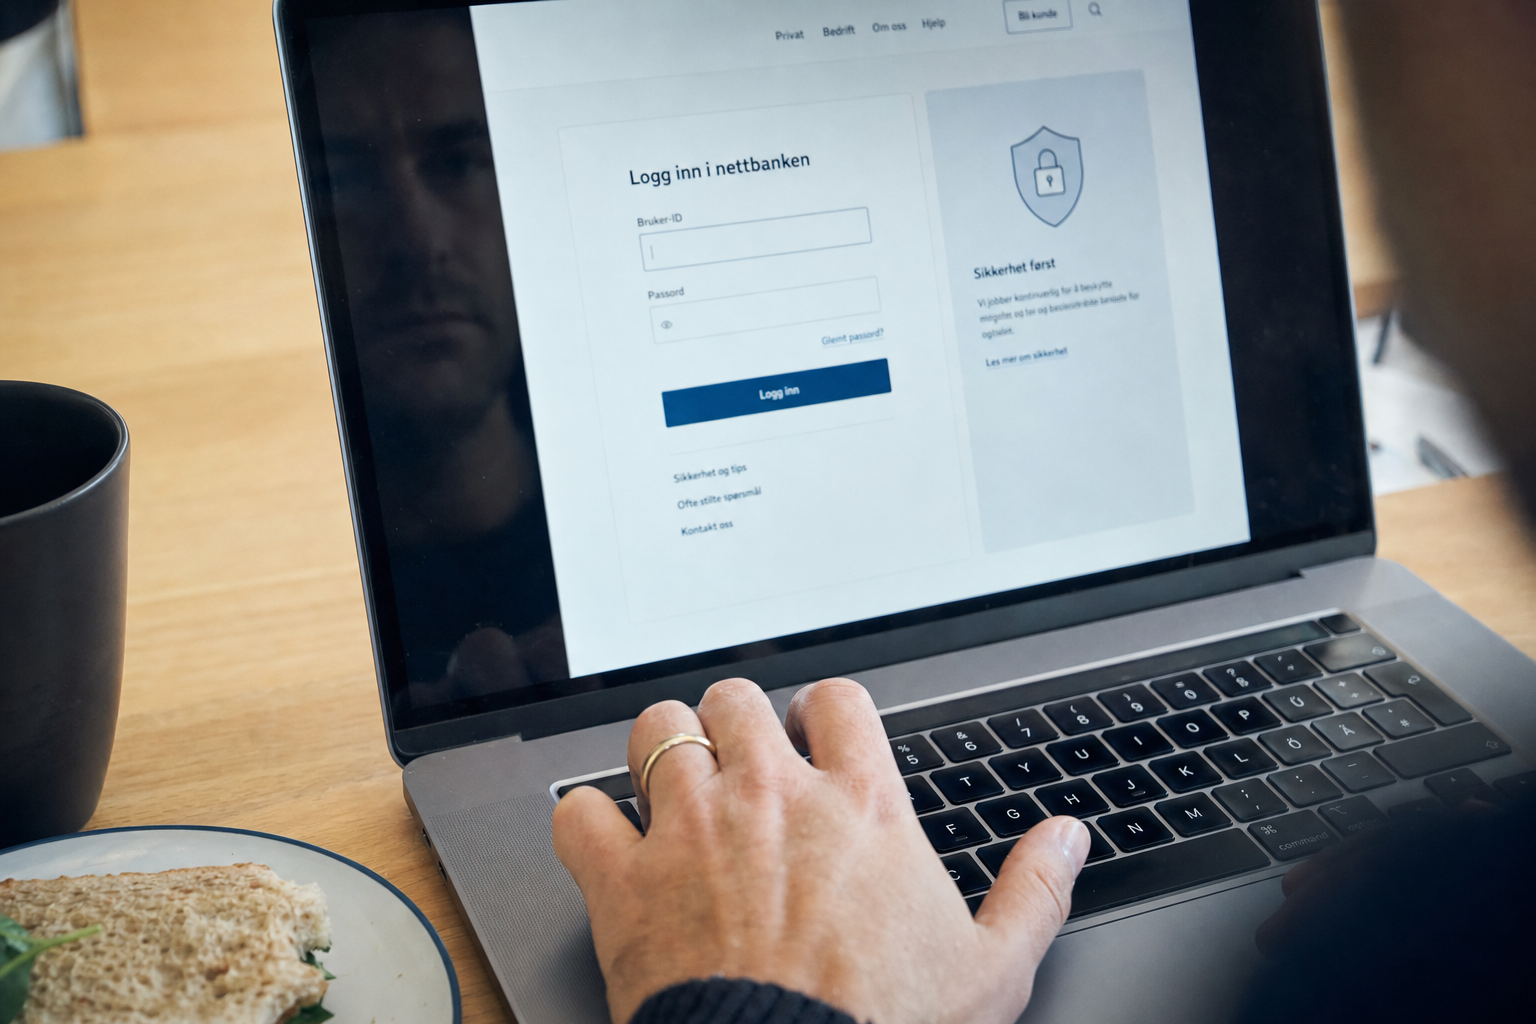
Norske banker stanset svindel for 1,5 milliarder kroner i 2025, men angriperne tilpasser seg tiltakene raskere enn før, ifølge Finans Norges statusrapport fra april 2026.
Rådet fra sikkerhetseksperter er enkelt: Last ned bankens egen app, og slett bokmerket til nettbanken i Chrome, Safari eller Edge. Her er de tre konkrete grunnene til at appen gir deg bedre beskyttelse enn nettleseren.
1. Falske nettbank-sider ser identiske ut
Telenor blokkerte i 2025 rundt to milliarder forsøk på å lede nordmenn til utrygge nettsider. Mange av disse er falske banksider som er bygget pikselperfekt lik originalen.
Hengelåsen i adressefeltet gir ikke beskyttelsen folk tror. Svindlere bruker også gyldige HTTPS-sertifikater, og en falsk innloggingsside kan se korrekt ut helt ned til URL-en, som gjerne bare avviker med én bokstav fra den ekte. Thorbjørn Busch, leder av Abuse, Fraud & Crime i Telenor, sier at «svindelmetodene blir stadig vanskeligere å avsløre», og peker på at angriperne nå bruker kunstig intelligens til å lage sidene.
Les også: Eier du en Volvo EX30: Nakkestøtten kan løsne, 234.000 biler kalles tilbake globalt
Åpner du bankens app i stedet, kommuniserer den kryptert direkte med bankens egne servere. Det finnes ingen URL å skrive feil og ingen falsk kopi å havne på.
2. Nettleserutvidelser kan lese alt du skriver
En utvidelse installert i Chrome, Safari eller Edge har som regel tilgang til alt du skriver inn på nettsider, inkludert passord, kortnumre og engangskoder. Risikoen er dokumentert flere ganger i 2025 og 2026.
Sikkerhetsforskere avslørte i februar 2026 tretti skadelige Chrome-utvidelser som stjal innloggingsdata fra over 260.000 brukere. Flere av dem brukte navn som lignet på populære AI-verktøy for å unngå å bli oppdaget.
En annen bølge dokumenterte Trend Micro i september 2026. Den såkalte KREMLIN-operasjonen installerte en falsk utvidelse ved navn «AVSync» i Chrome og Edge og høstet passord, sesjonsinformasjonskapsler og tastetrykk fra 1.515 infiserte maskiner over 15 måneder. Angriperne omgikk nettlesernes egne beskyttelser ved å kopiere utvidelsen rett inn i profilmappen.
Les også: Laderen du kjøpte billig kan ta fyr om natten: To stempel gjør forskjellen
Bankens app kjører i et isolert miljø på telefonen uten tilgang til tredjeparts utvidelser i det hele tatt.
3. BankID-appen viser hva du faktisk godkjenner
Den siste konkrete fordelen er at bankens app, kombinert med BankID-appen, viser deg i klartekst hva du er i ferd med å godkjenne før du trykker ja. Logger du inn via nettleser med kodebrikke, ser du bare en engangskode uten kontekst.
BankID-appen oppgir blant annet beløp og mottakerinformasjon ved signering av betalinger og lån, slik at en svindler ikke kan lure deg til å godkjenne en lånesøknad eller en overføring til en fremmed konto uten at du oppdager det.
BankID selv presiserer at «BankID eller banken ber deg aldri om å oppgi koder og passord via e-post eller telefon», og at «BankID vil aldri sende ut SMSer som inneholder lenker». Det følger av sikkerhetsrådene deres. Appen gjør det enklere å følge disse rådene i praksis, fordi du starter innloggingen selv i stedet for å klikke på en lenke du har fått tilsendt.
Les også: Robotstøvsugeren din filmer stuen din: Sikkerhetsfeil ga fremmede tilgang til 6.700 andres kameraer
Dette gjør du på fem minutter
Last ned bankens offisielle app fra App Store eller Google Play. Logg inn med BankID én gang, aktiver biometri (ansikt eller fingeravtrykk), og slett nettbank-bokmerket i nettleseren. Hvis du har installert nettleserutvidelser du ikke bruker, kan du gå inn på `chrome://extensions/` og fjerne dem samtidig.
Les også: Ny EU-lov fra desember: Krasjer appen og du mister data, kan du kreve erstatning


Åpner du nettbanken i Chrome eller Safari: Tre grunner til at appen er tryggere

Eier du en Volvo EX30: Nakkestøtten kan løsne, 234.000 biler kalles tilbake globalt

Laderen du kjøpte billig kan ta fyr om natten: To stempel gjør forskjellen

Robotstøvsugeren din filmer stuen din: Sikkerhetsfeil ga fremmede tilgang til 6.700 andres kameraer

Ny EU-lov fra desember: Krasjer appen og du mister data, kan du kreve erstatning

Feilen nesten alle gjør med kjøkkenviften - og som skyter strømregningen i været

Svindlere tar over telefonnummeret ditt og bruker BankID til å tømme bankkontoen: Fire tegn du må reagere på umiddelbart

Henger de fleste WC-blokken feil? Slik gjør du det riktig ifølge produsenten

Telefonen varsler at lagringen er full: To grep tømmer gigabytes du ikke visste du hadde - uten å betale
