Nyheter
Hackere brøt inn via kjøleskapene i supermarkedene: De samme hullene finnes i hjemmet ditt
EUs cybersikkerhetsetat advarer om at angrepet mot 700 europeiske butikker kan gjentas i vanlige hjem.

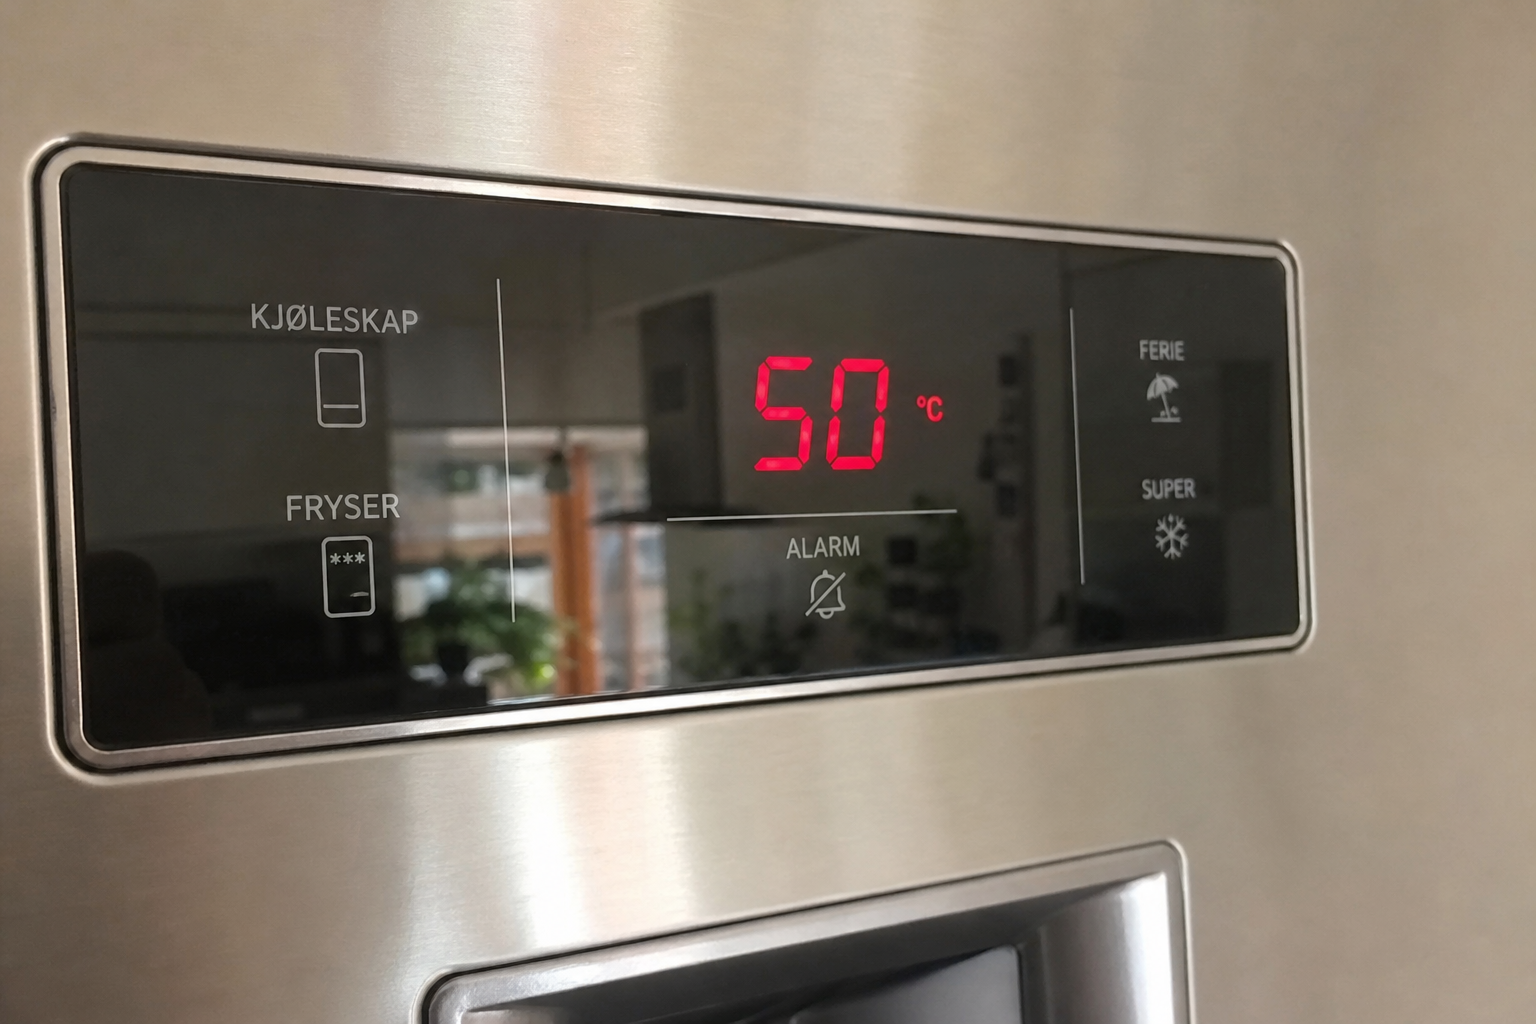
Natten til 12. oktober skrudde hackere kjølesystemene i rundt 700 franske dagligvarebutikker opp til 50 grader og lot dem stå slik i omtrent seks timer. Butikker tilhørende Intermarché, Coopérative U og Leclerc måtte kaste ferske og frosne varer for titalls millioner euro, og rundt 15 av stedene fikk brann, opplyser franske myndigheter ifølge Bleeping Computer.
Angrepet rammet kontrollerne som styrer kjøle- og fryseanlegg, særlig modeller fra de danske produsentene Danfoss og Dixell. Hackerne satte apparatene i konstant avrimingsmodus og slo av temperaturalarmene.
2. november kom en ny bølge i minst ni europeiske land, blant dem Belgia, Finland, Irland, Italia, Nederland, Portugal og Sverige, skriver Al Jazeera.
EUs cybersjef: I morgen kan det være ruteren
Tirsdag 10. november gikk Juhan Lepassaar, direktør for EUs cybersikkerhetsetat ENISA, ut med en kraftig advarsel fra Brussel.
«I dag var det kjøleskap, i morgen kan det være rutere, dagen etter kan det være hjemmeapparater og så videre», sa han ifølge Euronews.
Han la til at «sikkerhet skal ikke og kan ikke være en ettertanke», og ba produsentene bygge sikkerhet inn i produktene fra starten. Ifølge ENISA kan en angriper i dag finne og utnytte denne typen svakheter på under 30 minutter ved hjelp av AI-verktøy, melder australske ACS.
Tre feil som også rammer norske hjem
Vincent Strubel, sjef for den franske cybersikkerhetsetaten ANSSI, pekte på tre tekniske svakheter som åpnet kjøleskapene for angrepet: utstyret var koblet rett på det åpne internettet uten ekstra beskyttelse, mange systemer hadde bare svake eller fabrikkinnstilte passord, og flere enheter var gamle modeller som ikke lenger får sikkerhetsoppdateringer.
Nøyaktig de samme feilene finnes i tusenvis av norske hjem. Rutere står fortsatt med admin-passordet produsenten valgte, og mange av dem blir aktivt skannet av både kriminelle og statlige hackere.
Smart-TV-er er et annet svakt punkt. Al Jazeera viser til forskning som konkluderer med at mer enn en tredel av appene på smart-TV-er fra LG og Samsung kan la utenforstående i hemmelighet bruke husstandens internettforbindelse.
Også robotstøvsugere er en kjent inngangsvei, både fordi de ofte kjører utdatert programvare, og fordi mange modeller sender data ut av husstanden uten at eieren vet det.
Fire grep du kan gjøre i kveld
Rådene fra ENISA og ANSSI er de samme uansett om enheten er et industrielt kjøleanlegg eller en smart-TV på stua:
- Bytt alle fabrikkinnstilte passord, særlig på ruteren, smart-TV-en, robotstøvsugeren og eventuelle smarthus-hubber.
- Slå av fjerntilgang og funksjoner du ikke bruker, som ekstern kameratilgang og «fjernhjelp»-moduser.
- Oppdater programvaren manuelt. Eldre modeller som ikke lenger får oppdateringer, bør byttes ut eller kobles fra internett.
- Sjekk at enheter i hjemmenettet ikke er direkte eksponert mot internettet. De fleste rutere lar deg sette opp et eget gjestenett for smarte enheter.
Gary Barlet i sikkerhetsselskapet Illumio formulerte problemet slik overfor ACS: «Forbrukerne skal ikke måtte være cybersikkerhetseksperter for å kunne bruke et tilkoblet apparat trygt.»
Les også: BMW i3 lover 912 km rekkevidde: Her er hva kulda faktisk gjør med den
Inntil produsentene leverer apparater som er sikre ut av esken, er det disse fire grepene som står mellom hjemmenettet ditt og neste angrepsbølge.
Les også: Mercedes gir opp elbil-lading: Selger alle egne hurtigladestasjoner i Europa


Elbilkartet under 230.000 kroner: Fem modeller er i salg, to venter til 2027

Hackere brøt inn via kjøleskapene i supermarkedene: De samme hullene finnes i hjemmet ditt

Du betaler trolig for tre funksjoner i mobilabonnementet som du aldri bruker: Slik finner og fjerner du dem

De fleste norske hjem har en ruter ingen har oppdatert på årevis: To grep lukker det største sikkerhetshullet

BMW i3 lover 912 km rekkevidde: Her er hva kulda faktisk gjør med den

Svindlere kan trekke penger fra kortet i lommen din uten at du merker noe: Slik blokkerer du angrepet

Elbileiernes skjulte strømregning: Du betaler for 20 prosent mer enn batteriet lader

Bruker du inkognito i nettleseren fordi du tror ingen ser hva du gjør: Det er en svært vanlig misforståelse

Mercedes, VW og Volvo kalt tilbake: Disse to registrene viser om din bil står på listen
