Nyheter
Farlig skadevare selges som abonnement: Gmail-tilgang hevdes å overleve passordbytte
Et nytt verktøy markedsføres med et løfte som skal få alle Gmail-brukere til å stoppe opp.

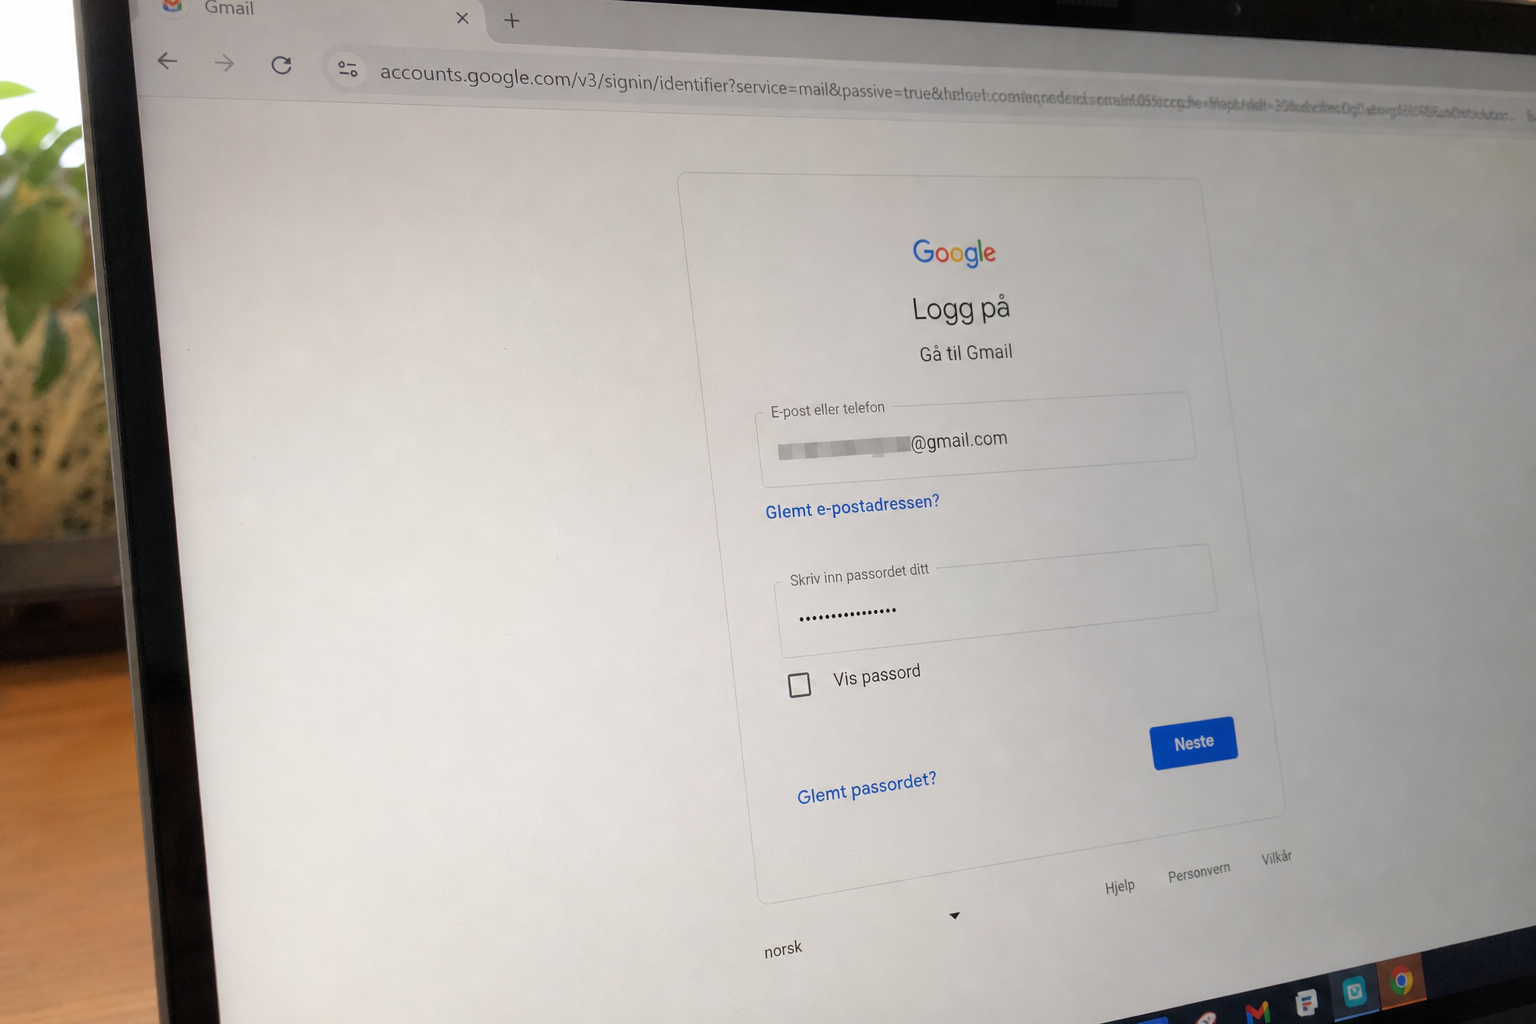
Utviklerne bak infostealeren Remus hevder at tjenesten deres gir angripere varig tilgang til offerets Gmail-konto, også etter at passordet er endret og aktive økter er avlogget. Funksjonen selges som et abonnement på rundt 1.000 dollar i måneden, tilsvarende omtrent 11.000 kroner, og ble avdekket av etterretningsselskapet Hudson Rock i en gjennomgang publisert 9. november 2026.
Påstanden er at skadevaren gir operatørene et nettbasert dashbord der de kan lese nye meldinger, fange opp verifikasjonskoder og dele tilgangen med andre kriminelle via lenker. Alt dette uten å stjele informasjonskapsler fra nettleseren, slik tradisjonelle infostealere gjør.
Google avviser at det er et sikkerhetshull
Google er klar i sin melding: det finnes ingen ny sårbarhet i Gmail. En talsperson sa til nettstedet Cybernews at angrep med skadevare som stjeler øktstokener fra personlige enheter ikke er noe nytt, og at «det finnes ingen Gmail- eller Google-sårbarhet involvert her».
Poenget selskapet understreker, er at så lenge skadevaren fortsatt kjører på den smittede maskinen, kan den også fange opp den nye økten som opprettes når brukeren logger inn på nytt med sitt nye passord. Problemet ligger med andre ord på maskinen, ikke hos Google.
Les også: Microsoft slettet e-postene dine uten varsel: Noen meldinger er tapt for alltid
Hudson Rock selv, som intervjuet utvikleren og en kunde, presiserer at de ikke har klart å bekrefte at tilgangen faktisk overlever en fullstendig opprydding. Rapporten inneholder «verken omvendt utvikling av den nye funksjonen eller kontrollert validering etter gjenoppretting», og selskapet klassifiserer ikke funksjonen som en demonstrert Gmail-nulldagssårbarhet.
Slik beskrives mekanismen
Selgerne hevder at programvaren «samhandler med nettleserens minne», henter det den trenger, og avslutter seg selv raskt. Den mest sannsynlige forklaringen Hudson Rock ser for seg, er at Remus skaffer seg en gjenbrukbar autorisasjonstoken mens brukeren er innlogget, og at denne tokenen deretter kan benyttes fra angriperens egen infrastruktur.
Malwarebytes skriver i sin gjennomgang at skjermbildene fra markedsføringen viser et innbokslignende grensesnitt, men at dette alene ikke beviser at nye meldinger kan hentes etter at kontoen er grundig sikret.
Historien har likevel et kjent mønster. Lignende påstander dukket opp sent i 2023, da en aktør under navnet PRISMA offentliggjorde en teknikk for å regenerere Google-informasjonskapsler, som senere ble tatt i bruk av Lumma-stealeren.
Les også: PC-funksjonen som fotograferer alt du gjør er fortsatt utrygg: Slik slår du den av nå
Dette bør Gmail-brukere gjøre
Både Hudson Rock og Google peker på samme grunnprinsipp: er maskinen smittet, nytter det ikke å bytte passord fra den samme maskinen. Du må først fjerne skadevaren, eller aller helst ta i bruk en annen, ren enhet.
Konkret anbefaler sikkerhetsmiljøet å bruke en ren enhet til å endre passordet, deretter logge ut alle aktive økter fra kontosiden hos Google, og så gå gjennom Gmail-innstillingene manuelt. Særlig viktig er det å sjekke om det er lagt inn videresendingsregler, filtre eller delegerte tilganger som ikke hører hjemme der. Slike innstillinger er en klassisk bakdør som overlever både passordbytte og økt-avlogging.
Kontoer der Gmail-adressen brukes til gjenoppretting, bør i tillegg sikres på nytt. Mange glemmer at e-postkontoen er den reelle hovednøkkelen til nettbank, sosiale medier og en rekke andre tjenester. For norske brukere betyr det i praksis å gjennomgå BankID-varsler, Vipps-innstillinger og pålogginger i Altinn dersom gjenopprettings-e-posten har vært eksponert.
Infostealere spres i all hovedsak gjennom falske nedlastinger, piratprogramvare, infiserte nettlesertillegg og phishing-lenker. Den beste forsikringen mot Remus og lignende er fortsatt den banale: ikke kjør ukjente kjørbare filer, hold operativsystemet og antivirusprogrammet oppdatert, og slå på tofaktorautentisering med en fysisk nøkkel eller en autentiseringsapp framfor SMS.
Les også: Slutt på diesel i Skoda Octavia: Produksjonen av 2.0 TDI avsluttes i midten av 2027


Tesla bygger egne batterier i Berlin: Model Y blir 90 prosent europeisk

Volkswagens nye billig-elbil er klar: Starter på rundt 142.000 kroner, men bare i Kina

Renault Twingo E-Tech er tilbake som elbil og koster under 230.000 kroner i Europa

Xbox eller PlayStation i julegave: Abonnementet gir 1.668 kroner forskjell i året

Farlig skadevare selges som abonnement: Gmail-tilgang hevdes å overleve passordbytte

Svindlere kan trekke penger fra kortet i lommen din uten at du merker noe: Slik blokkerer du angrepet

Elbileiernes skjulte strømregning: Du betaler for 20 prosent mer enn batteriet lader

Bruker du inkognito i nettleseren fordi du tror ingen ser hva du gjør: Det er en svært vanlig misforståelse

Mercedes, VW og Volvo kalt tilbake: Disse to registrene viser om din bil står på listen
