Nyheter
Kritisk feil i Android lar hackere ta over telefonen via WiFi: Sjekk om du har denne oppdateringen
En kritisk WiFi-feil i Android gjør det mulig for angripere på samme nettverk å overta telefonen uten at du trykker på noe.

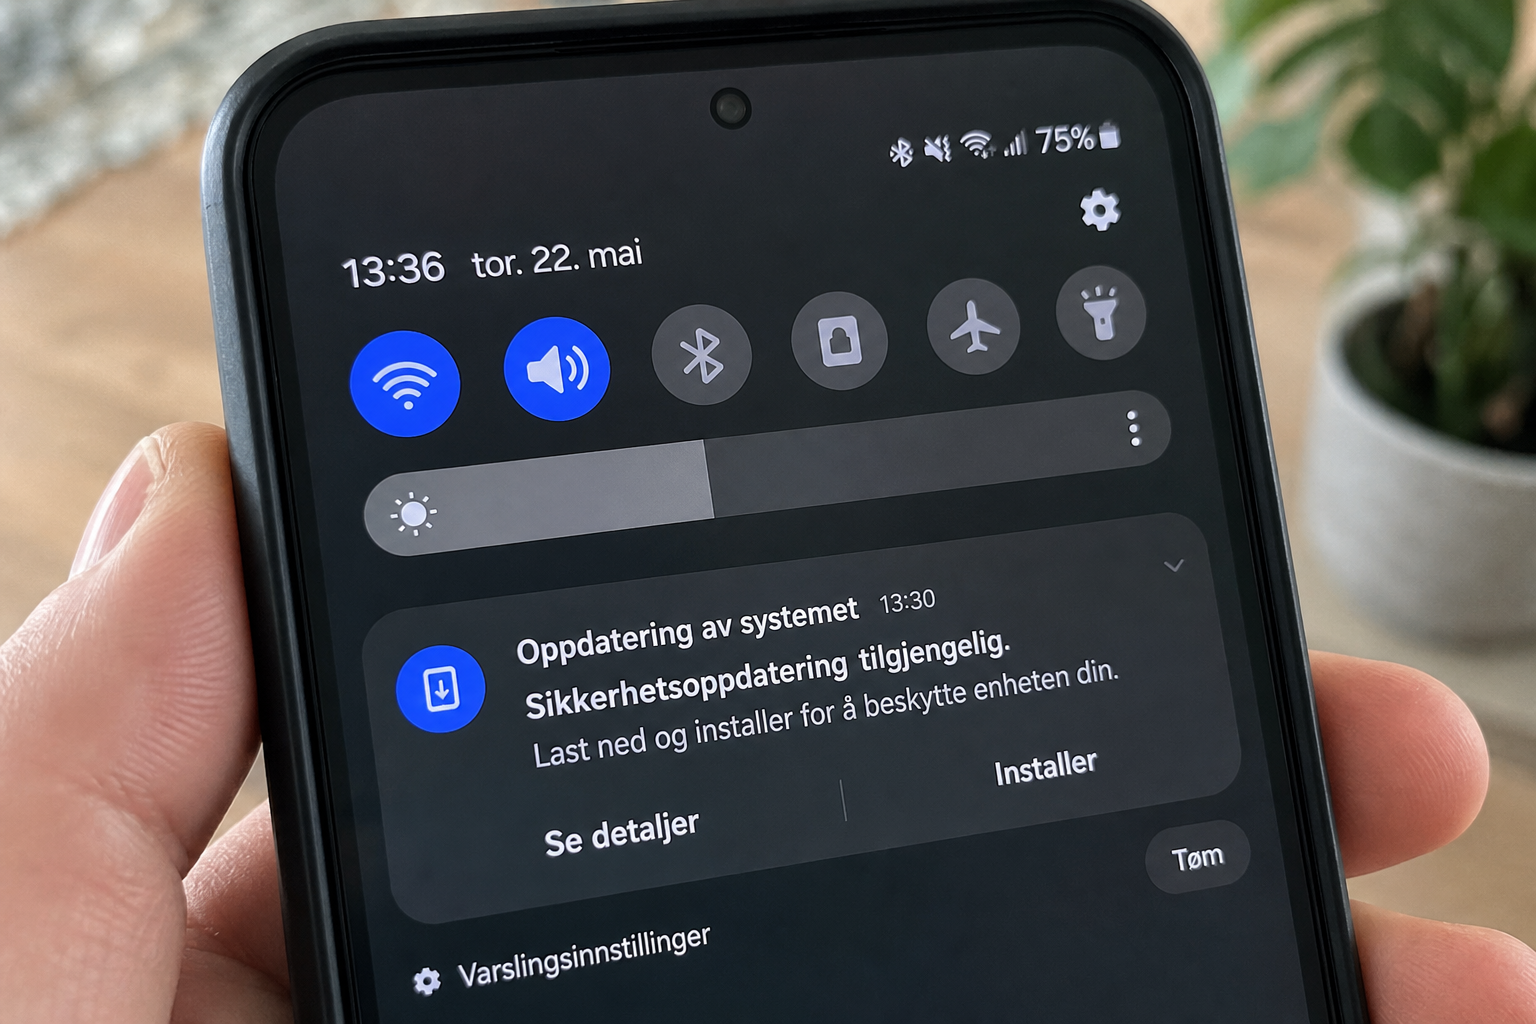
Sårbarheten heter CVE-2026-28662 og ligger i Android-telefonens WiFi-stakk. Den rammer Android 14 til og med Android 17, og Google publiserte den første rettelsen 8. september 2026 i den månedlige sikkerhetsbulletinen.
Det spesielle med denne feilen er at den ikke krever noe av offeret. Ingen klikk, ingen phishing-lenke, ingen nedlasting. En angriper trenger bare å befinne seg på samme trådløse nettverk, altså på kaféen, flyplassen eller nabolagets gjeste-WiFi, for potensielt å kunne eksekvere ondsinnet kode på telefonen.
Google omtaler feilen som en minnekorrupsjonsfeil i WiFi-komponenten, og den er klassifisert som kritisk fordi den kan utføres uten brukerhandling eller ekstra privilegier.
Del av en større oppdatering på 180 feil
CVE-2026-28662 er én av totalt 180 sårbarheter som ble tettet i septemberoppdateringen. 95 av dem ligger på patch-nivå 2026-09-01, mens de resterende 85 ligger på patch-nivå 2026-09-05. For å være beskyttet mot alle feilene i bulletinen må telefonen stå på sikkerhetspatch-nivå 2026-09-05 eller nyere.
Blant de kritiske er åtte RCE-sårbarheter i System-komponenten pluss en kjernefeil (CVE-2026-52993) i Transparent Inter-Process Communication. Men det er WiFi-feilen som har fått mest oppmerksomhet fra sikkerhetsmiljøet, fordi angrepsflaten er så lav og nedslagsfeltet så bredt.
Pixel og Samsung ruller ut i etapper
Google begynte selv utrullingen på Pixel-telefonene 9. september, med en tidlig oppdatering til Pixel 11-serien, før den brede septemberoppdateringen fulgte 15. september til Pixel 6 til og med Pixel 10. Pixel-eiere får 2026-09-05-patch-nivået direkte fra Google.
Samsung meldte at septemberoppdateringen tetter 90 sårbarheter på Galaxy-enheter, fordelt på 58 fra Google, 31 fra Samsung Mobile og én fra Samsung Semiconductor. 18 av de 58 Google-feilene er klassifisert som kritiske. Utrullingen startet med Galaxy S23-serien globalt og har gradvis spredt seg til Galaxy S26 FE, Galaxy A55, Galaxy A56 og flere mellomklasse- og foldbare modeller.
For norske brukere som nylig har hatt Pixel 6 på vippen av sikkerhetsstøtten fra 1. oktober, er september-oppdateringen altså også relevant som den siste store runden før støttevinduet smalner.
Slik sjekker du om du er beskyttet
Åpne Innstillinger, gå til Om telefonen eller Programvareoppdatering, og se etter linjen «Android-sikkerhetspatch». Står det en dato som er 5. september 2026 eller nyere, har du fått rettelsen for CVE-2026-28662. Står det en eldre dato, bør du kjøre en manuell oppdateringssjekk.
Selve nedlastingen tar typisk noen minutter, og telefonen må startes på nytt for at patchen skal tre i kraft. Inntil oppdateringen er installert er det en god idé å unngå åpne, usikrede WiFi-nettverk, altså akkurat de nettverkene der en angriper enklest kan plassere seg i samme segment som deg.
Les også: Strømprisene stiger mot vinteren: Slik regner du ut om varmepumpa lønner seg


Netflix hevet prisen med 22 kroner i Europa: Sjekk om neste faktura blir dyrere

Kritisk feil i Android lar hackere ta over telefonen via WiFi: Sjekk om du har denne oppdateringen

Kulda spiser halvparten av mobilbatteriet ditt: Fem grep som holder telefonen i live hele vinterdagen

Microsoft slettet alt for 171.000 organisasjoner uten mulighet for gjenoppretting: Er dine bilder og dokumenter tryggere enn du tror?

Strømprisene stiger mot vinteren: Slik regner du ut om varmepumpa lønner seg

Kast ikke den gamle telefonen: Slik gjør du den om til gratis overvåkingskamera i dag

Tyvene trenger ikke nøkkelen din: Slik stjeler de bilen på sekunder uten spor

Feilen nesten alle gjør med kjøkkenviften - og som skyter strømregningen i været

Bør du koble fra laderen når du ikke bruker den: Ekspertene svarer
