Nyheter
Bluetooth aktivert hele dagen: Sikkerhetseksperter peker på tre risiko-vinduer du ikke tenker på
Å la Bluetooth stå på døgnet rundt er standard på moderne smarttelefoner, men flere ferske sårbarheter har vist hva angripere i nærheten faktisk kan gjøre.

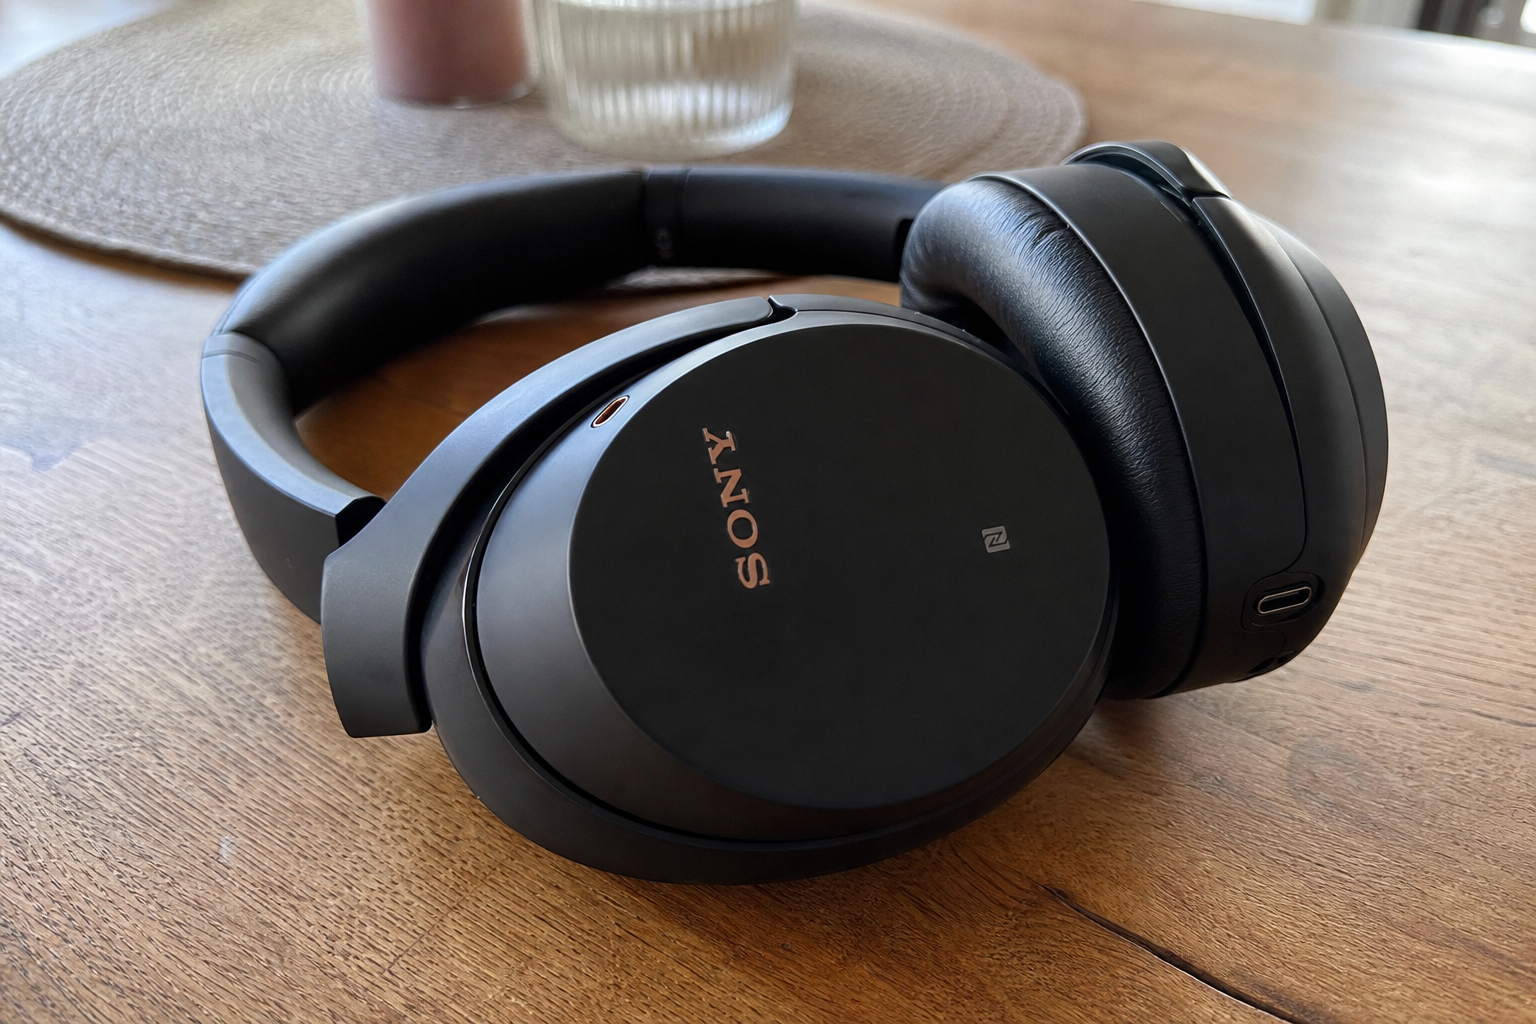
Det siste året har gitt to konkrete eksempler som viser at trusselen ikke er teoretisk. En sårbarhet i Airoha-brikker som brukes i høretelefoner fra Sony, Bose, JBL, Marshall og flere ble avdekket i juni 2025, og i januar 2026 ble en ny svakhet i Google Fast Pair-protokollen offentliggjort under navnet WhisperPair.
Begge lar angripere i nærheten koble seg til trådløse hodetelefoner uten at eieren merker noe, og i verste fall bruke mikrofonen til å lytte med.
Sårbarhet i brikker fra ett selskap rammer mange kjente merker
Tyske sikkerhetsforskere fra ERNW oppdaget tre feil i Airohas Bluetooth-brikker som brukes i en rekke populære lyd-produkter. Airoha er en stor leverandør av system-på-brikke-løsninger til headset-industrien.
Sårbarhetene fikk numrene CVE-2025-20700, CVE-2025-20701 og CVE-2025-20702, og omfatter 29 bekreftede modeller fra blant andre Sony, Bose, JBL, Marshall og Jabra. En angriper innenfor Bluetooth-rekkevidde kan lese og skrive til minnet på hodetelefonene uten å pare seg først.
Les også: Marvel's Wolverine er ute nå: Slik laster du ned det mest etterlengtede PS5-spillet
I praksis kan det bety at angriperen kan starte samtaler, avlytte omgivelsene og hente ut anropslogg og kontakter fra den tilkoblede telefonen. Forskerne skriver at «being in Bluetooth range is the only precondition», det holder at angriperen er i nærheten.
Airoha sendte oppdatert programvare til produsentene 4. juni 2025, men det er telefon- og hodetelefon-produsentene selv som må rulle ut fastvare-oppdateringene til brukerne.
WhisperPair: Fast Pair-svakhet lar hackere kapre lyden
15. januar 2026 kom neste smell. Sårbarheten CVE-2025-36911, døpt WhisperPair, utnytter en logikk-feil i implementeringen av Googles Fast Pair-protokoll, den samme funksjonen som sørger for at Android-telefoner umiddelbart kjenner igjen nye øreplugger.
Spesifikasjonen krever at enheter avviser paring-forespørsler når de ikke er i paringsmodus. Men, som forskerne beskriver det: «many devices fail to enforce this check in practice, allowing unauthorised devices to start the pairing process.»
Les også: Denne detaljen ved fotoboksen gjør at 177.000 nordmenn slipper unna bot
Foreløpig er 17 lyd-produkter fra ti produsenter bekreftet sårbare, deriblant Sony WH-1000XM6, XM5 og XM4, WF-1000XM5-øreproppene, Google Pixel Buds Pro 2, Nothing Ear (a), OnePlus Nord Buds 3 Pro, Jabra Elite 8 Active og modeller fra JBL, Marshall, Soundcore, Logitech og Xiaomi.
Rekkevidden er opptil 14 meter, og angriperen trenger ikke annet enn en Bluetooth-kapabel enhet, en bærbar PC, en Raspberry Pi eller en annen telefon. Etter kaprings-øyeblikket kan angriperen spille av lyd med full styrke i øret på offeret eller lytte gjennom mikrofonen.
Google fikk beskjed i august 2025 og betalte forskerne 15.000 dollar (rundt 155.000 kroner) i bug bounty. Det finnes en gratis tjeneste på whisperpair.eu der eiere kan sjekke om deres modell er rammet. Å skru av Fast Pair på selve telefonen hjelper ikke, bare firmware-oppdatering fra produsenten av hodetelefonene løser problemet.
De klassiske angrepene som fortsatt finnes
Utenom disse ferske sakene finnes to eldre angreps-typer som ofte nevnes:
Les også: Sheriff stoppet Rockstar: Miami skulle bli virkelighetens Vice City før GTA 6
Bluesnarfing er tyveri av data, kontakter, meldinger, e-post og filer, via Bluetooth-tilkoblinger, uten at offeret merker det.
Bluebugging ble popularisert av sikkerhetsforsker Martin Herfurt i 2004 og handler om å utnytte svake tillits-modeller til å utføre kommandoer på et offerets telefon: ringe, lese meldinger eller hente kontakter. De klassiske variantene rammet særlig tidlige 2000-talls telefoner, men prinsippet, at en enhet i nærheten kan misbruke en åpen Bluetooth-tjeneste, er det samme som går igjen i Airoha- og WhisperPair-sakene.
Når bør du faktisk slå av Bluetooth?
For folk flest er svaret ikke «alltid av». Bluetooth er nødvendig for hodetelefoner, smartklokker, biler og treningsutstyr, og de fleste angreps-scenarier krever fysisk nærhet.
Men det finnes situasjoner der det er verdt å skru av:
Les også: Nytt Android-virus hopper mellom mobiler: Stjeler bankdata selv når telefonen er offline
- Når du ikke bruker Bluetooth-enheter aktivt i lengre perioder, særlig på fremmede steder som flyplasser, kafeer, konferanser og fulle togsett.
- Når du selger eller leverer inn en bil, fjern koblingene og slett kontaktlisten som er synkronisert til bilens infotainment-system.
- Hvis modellen din står på lista over sårbare hodetelefoner og produsenten ennå ikke har sendt ut oppdatering, kan det være verdt å skru av headsettet når du ikke bruker det.
Eier du Sony-, JBL-, Marshall-, Bose- eller Jabra-produkter, er det praktiske rådet å sjekke produsentens app for tilgjengelige fastvare-oppdateringer og installere dem så snart de kommer. Modell-listene finnes hos ERNW for Airoha-saken og på whisperpair.eu for WhisperPair.
Les også: Elbilene dobler bensinbilene i Kina: Bare én tradisjonell modell klarte topp ti i august


Google slår sammen Messages og Keep: Nå kan hele chatten dele samme handleliste

Bluetooth aktivert hele dagen: Sikkerhetseksperter peker på tre risiko-vinduer du ikke tenker på

Marvel's Wolverine er ute nå: Slik laster du ned det mest etterlengtede PS5-spillet

Denne detaljen ved fotoboksen gjør at 177.000 nordmenn slipper unna bot

Sheriff stoppet Rockstar: Miami skulle bli virkelighetens Vice City før GTA 6

Dommer slår ned på Google: Advarselsskjermene mot tredjeparts appbutikker er ulovlige og må bort

Norgespris-avtalen din stopper 31. desember: Dette er to ting du bør gjøre nå for å unngå dyrere strøm i januar

Kinesisk elbil fikk 10.000 bestillinger på to minutter: 845 km rekkevidde fra 154.000 kroner

Noen bruker kanskje WiFi-en din i det skjulte: Slik avslører du det
