Nyheter
NETGEAR-rutere har fått seks nye sikkerhetshull: Slik sjekker du om din modell er rammet
NETGEAR har sluppet oppdateringer til en lang rekke populære hjemmerutere etter at seks nye sårbarheter ble kjent i oktober.

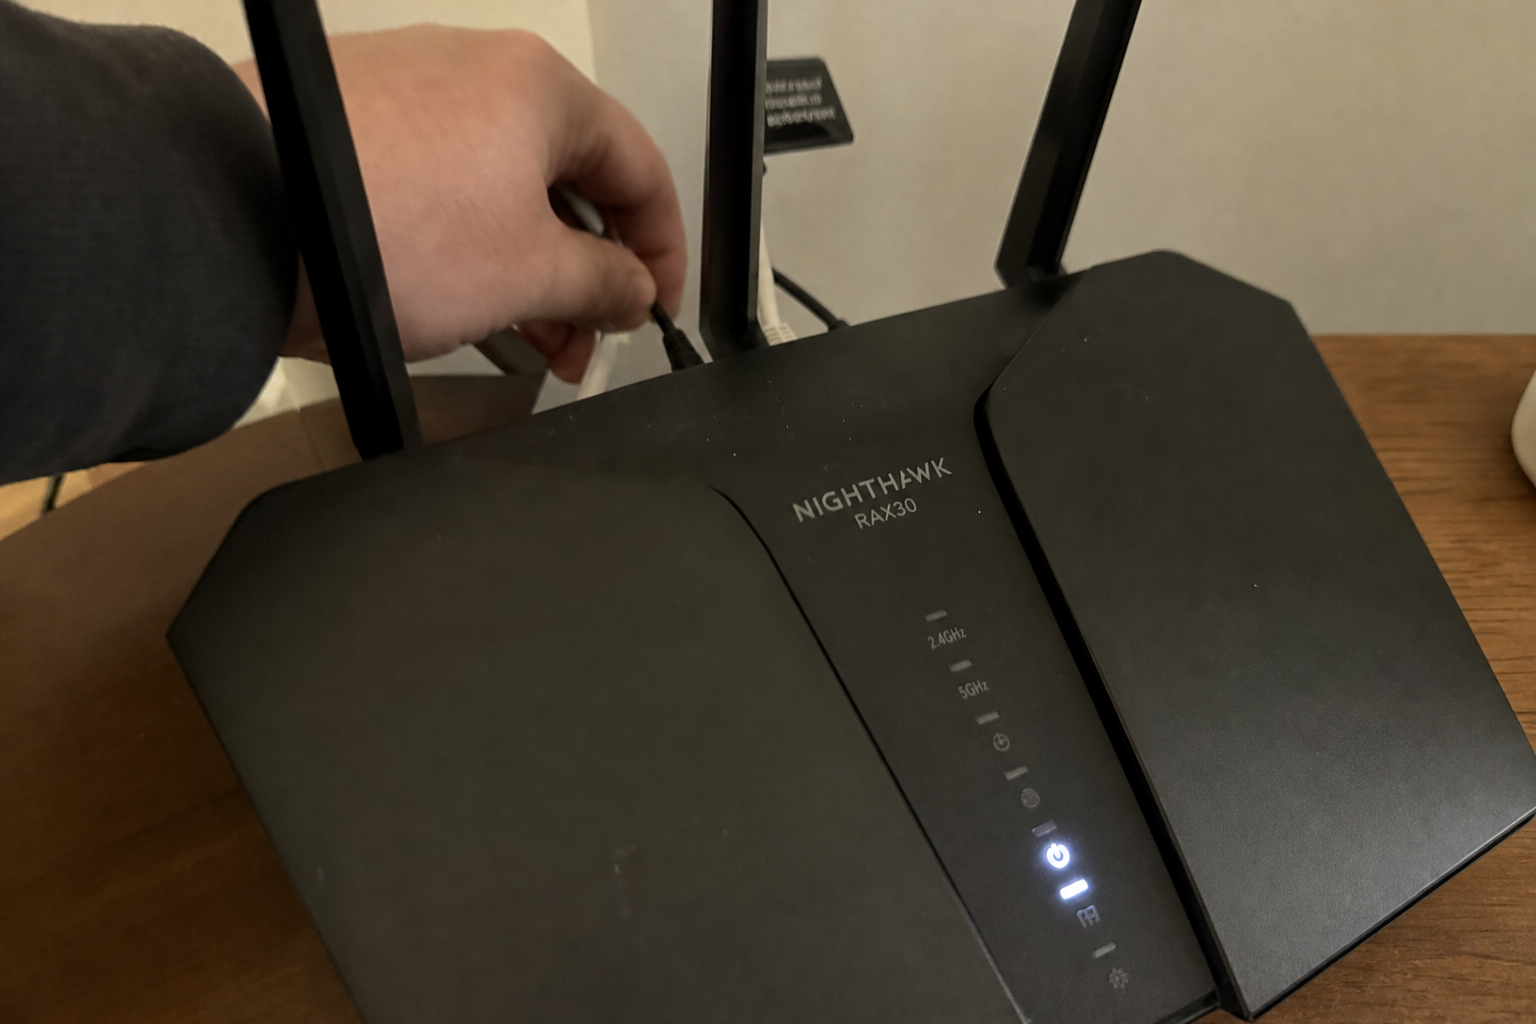
Blant modellene som må oppdateres er den utbredte Nighthawk-serien, konkret RAX5, RAX28, RAX29, RAX30, RAX40, RAXE300 og kabelmodem-ruteren CAX30. Også eldre modeller som R7000, R7000P, CBR40 og WiFi-forsterkerne EX3700 og EX6120 står på listen.
Advarselen ble oppdatert senest 28. oktober 2026, og dekker alt fra autentiseringsomgåelse til utilstrekkelig inndata-validering i funksjoner som nettsidesperring og tidsserver-innstillinger.
Dette er sårbarhetene
Den mest alvorlige svakheten er CVE-2026-11732, som ligger i Block Sites-funksjonen i CAX30, RAX30, RAX5 og RAXE300. En angriper på samme nettverk, for eksempel med WiFi-passordet, kan utnytte feilen til å kjøre uautoriserte kommandoer på ruteren. CVSS v3.1-scoren er 8,8 av 10, altså høy; i den nye CVSS v4.0-skalaen havner den på 6,3.
CVE-2026-11731 er en autentiseringsomgåelse som rammer RAX28, RAX29 og RAX30. Feilen lar en uautentisert angriper på det lokale nettverket hente ut informasjon om enheten eller endre administrative innstillinger. Fiksen ligger i firmware versjon 1.0.15.110.
Les også: Kjøper du brukt elbil: Tre av fire forhandlere har ikke sjekket batteriet
En tredje svakhet, CVE-2026-9218, sitter i NTP-innstillingen på CBR40, R7000, R7000P og RAX40. Her må angriperen allerede ha både nettverkstilgang og administratorpassord, så terskelen er høyere.
De resterende tre CVE-ene gjelder session-randomness i WiFi-forsterkerne EX3700 og EX6120, samt to inndata-feil i R7300DST. Sistnevnte modell er markert «Won't Fix» og får ingen oppdatering.
Slik oppdaterer du ruteren
Framgangsmåten er den samme for alle Nighthawk-modeller. Logg inn på ruteren via nettleseren på adressen `routerlogin.net` eller `192.168.1.1`, gå til Innstillinger, deretter Administrasjon, og velg Ruteroppdatering eller Firmware-oppdatering. Klikk Søk, og installer den firmwaren ruteren foreslår.
Alternativt kan du bruke Nighthawk-appen på mobilen. Appen varsler om tilgjengelige oppdateringer og installerer dem med ett trykk. Har du aktivert automatiske oppdateringer, kan ruteren allerede være patchet.
Les også: Elbilene veier seg ut av B-sertifikatet: Disse modellene kan snart kreve tyngre førerkort
Når oppdateringen er installert, bør du også sjekke at admin-passordet ikke er standardverdien «password», og at WiFi-passordet er langt nok til å motstå gjetting. CVE-2026-11732 krever nettopp slik lokal nettverkstilgang for å kunne utnyttes.
Hvis din modell er utdatert
RAX5 står i NETGEARs oversikt som End-of-Support, og det samme gjelder R7300DST. NETGEAR anbefaler at kundene bytter til nyere modeller fremfor å fortsette å bruke en ruter som ikke lenger får sikkerhetsoppdateringer. R7300DST får ikke engang fiks for de to inndata-feilene som er avdekket denne måneden.
For deg som har en EoS-ruter stående, er det to realistiske veier: bytt den ut, eller sett den bak en nyere ruter eller brannmur som tar seg av trafikken utad. Å fortsette som før er ikke et godt tredje alternativ, for nye sårbarheter fortsetter å dukke opp i sikkerhetsgjennomgangen av eldre modeller.
Nighthawk-appen er tilgjengelig gratis i App Store og Google Play, og de nye firmware-versjonene ligger klare for alle påvirkede modeller unntatt R7300DST.
Les også: BMW får endelig storfamiliens elbil: iX7 med tre seterader kommer i 2027
Les også: Historisk: Kinesiske bilmerker solgte flere biler enn japanske i Europa for første gang


NETGEAR-rutere har fått seks nye sikkerhetshull: Slik sjekker du om din modell er rammet

Kjøper du brukt elbil: Tre av fire forhandlere har ikke sjekket batteriet

Elbilene veier seg ut av B-sertifikatet: Disse modellene kan snart kreve tyngre førerkort

BMW får endelig storfamiliens elbil: iX7 med tre seterader kommer i 2027

Historisk: Kinesiske bilmerker solgte flere biler enn japanske i Europa for første gang

Vaskemaskinen kjører på de dyreste strømtimene: Én innstilling sparer deg over 1.000 kroner denne vinteren

Telefonen varsler at lagringen er full: To grep tømmer gigabytes du ikke visste du hadde - uten å betale

Nettbutikken ser ekte ut, men pengene forsvinner: Fem sjekker du gjør på 30 sekunder før du betaler

Bruker du inkognito i nettleseren fordi du tror ingen ser hva du gjør: Det er en svært vanlig misforståelse
