Nyheter
Android får ny beskyttelse mot svindel: Slik omdirigerer bedragere bank-SMS i hemmelighet
Google bygger inn et varsel som stopper et skjult knep bedragerne bruker for å stjele engangskoder fra banken.

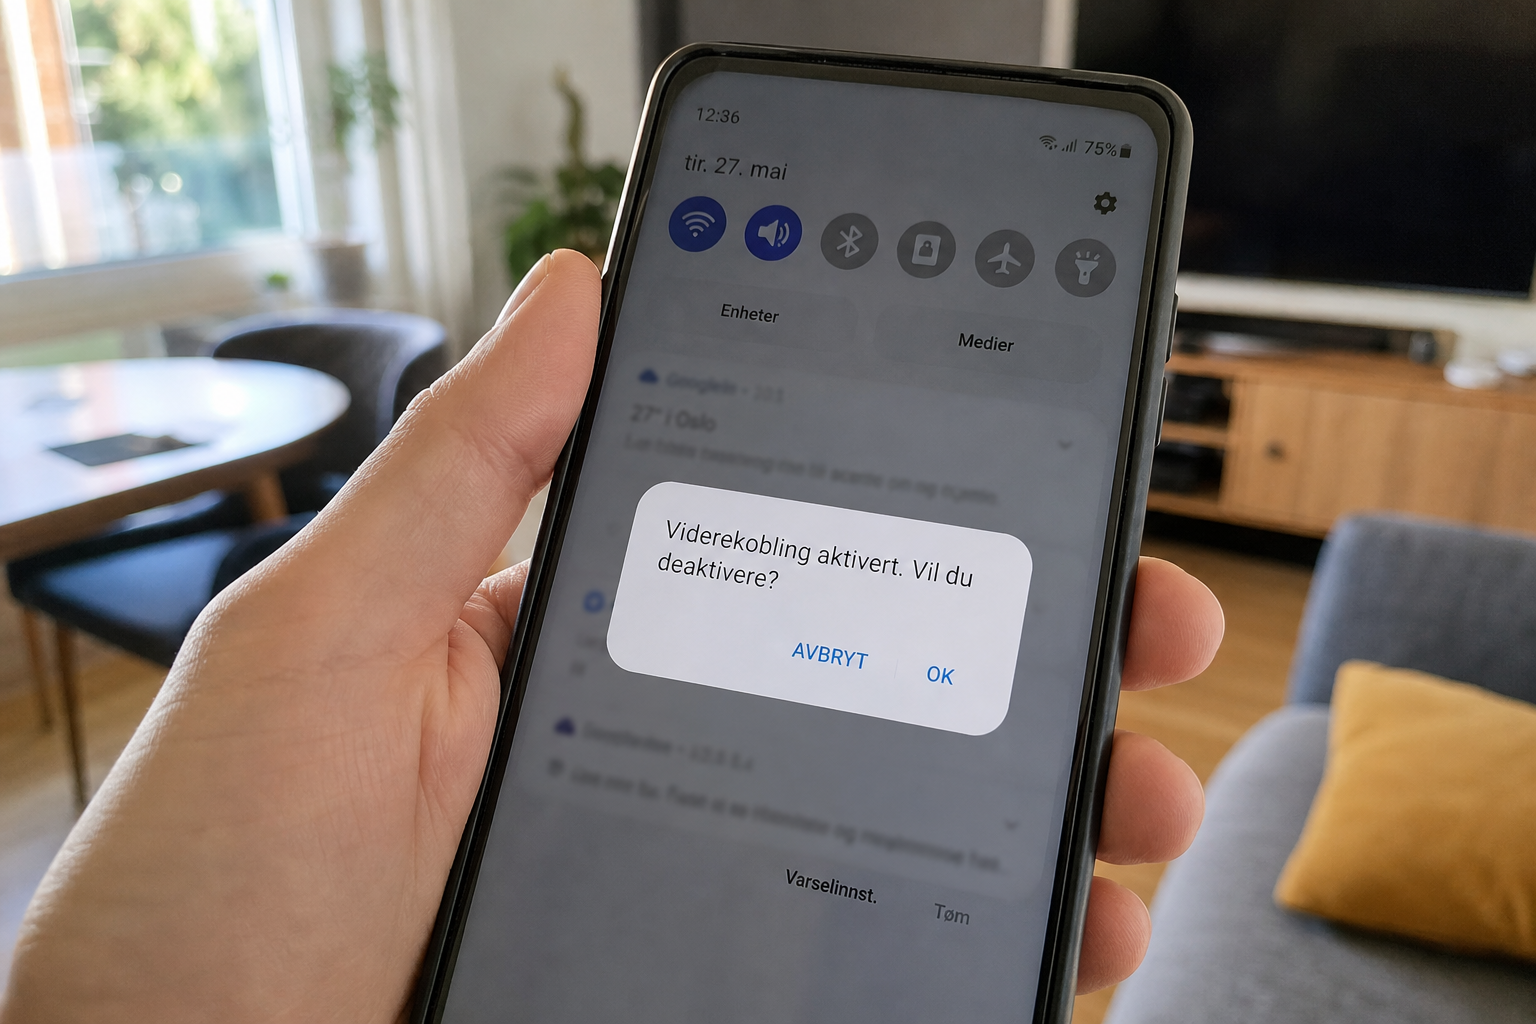
Stadig flere svindelangrep i Europa ender med at offeret selv slår på en funksjon som sender alle innkommende anrop videre til bedrageren. Samtidig følger SMS-koden fra banken med i omdirigeringen, og bedrageren kan logge seg inn eller signere på vegne av offeret uten at telefonen ringer eller piper.
Angrepet skjer via korte tastekommandoer i tastaturet på telefonen, såkalte MMI-koder, for eksempel **21* fulgt av et nummer og firkant. Taster du inn den koden, sendes alle samtaler videre til nummeret bedrageren oppgir. Ofte skjer det under en samtale hvor «banken» eller «teknisk support» leser koden høyt og ber deg bekrefte.
Varsel før samtalene kan omdirigeres
Beskyttelsen kommer med Android 17 QPR2, som rullet ut til Pixel-telefoner 10. november 2026 og er en del av det bredere sikkerhetsopplegget Google varslet i oktober. Google forklarer at systemet nå «blokkerer apper fra å slå på viderekobling i det stille, og advarer deg hvis noen overtaler deg til å taste inn en viderekoblingskode».
Beskyttelsen består av to lag. Det første er en teknisk sperre: en app som bare har tillatelsen CALL_PHONE kan ikke lenger utløse viderekobling via TelephonyManager-grensesnittet i bakgrunnen. Forsøker en app likevel, returnerer systemet feilmeldingen USSD_ERROR_NOT_ALLOWED, og kommandoen gjennomføres ikke.
Les også: Kjøper du elbil til jul: Hjemmeladeren koster mer enn forhandleren forteller deg
Det andre laget treffer deg som bruker. Taster du selv inn en viderekoblingskode i tastaturet, «vil brukere som manuelt taster inn viderekoblingskoder i systemdialeren nå se en ny OS-nivå bekreftelsesdialog før kommandoen utføres». Dialogen gir deg et sekund til å stoppe opp og vurdere hvem som egentlig ba deg taste inn tallene.
Mobilbetaling og saldosjekk fungerer som før
Google har bevisst snevret inn hvilke koder som utløser varselet. Andre USSD-koder, altså de du bruker til å sjekke saldo, overføre kontantkort eller bestille mobile tjenester, er uberørt av endringen, slik at vanlig bruk ikke forstyrres.
Trusselen beskyttelsen retter seg mot, er særlig relevant for nordmenn fordi BankID og Vipps i stor grad baserer verifisering på engangskoder sendt som samtale eller SMS. Svarer bedrageren i stedet for deg, kan han fullføre en innlogging eller godkjenne en transaksjon uten at du merker det før pengene er borte. BankID selv understreker at banken aldri vil be deg oppgi koder eller passord via telefon, og at du aldri skal godkjenne innlogginger du ikke har startet selv.
Når får du funksjonen
Oppdateringen ligger i den stabile Android 17 QPR2 som startet utrullingen 10. november, men selve beskyttelsen mot viderekoblingssvindel aktiveres «fra tidlig desember 2026 på Pixel og andre utvalgte enheter». For andre Android-produsenter avhenger tidspunktet av når hver fabrikant trekker inn endringen i sin egen programvare.
Les også: Lader du elbilen med drop-in: Du betaler 30 øre mer per kWh
Får du en samtale fra noen som ber deg taste inn en kode som begynner med stjerne eller firkant, så legg på. Ingen bank, ingen operatør og ingen myndighet ber deg om å sette opp viderekobling. Og dukker det opp en bekreftelsesdialog i tastaturet etter at du har vært i samtale med «banken», er det nettopp det øyeblikket beskyttelsen er laget for.


Android får ny beskyttelse mot svindel: Slik omdirigerer bedragere bank-SMS i hemmelighet

Kjøper du elbil til jul: Hjemmeladeren koster mer enn forhandleren forteller deg

Lader du elbilen med drop-in: Du betaler 30 øre mer per kWh

Feil varmepumpe-innstilling koster deg dyrt: Disse tre grepene kutter strømregningen din med 20 prosent denne vinteren

Tesla Cybercab har krasjet 8 ganger på to måneder: Én krasjet i 85 km/t på motorvei

Svindlere kan trekke penger fra kortet i lommen din uten at du merker noe: Slik blokkerer du angrepet

Elbileiernes skjulte strømregning: Du betaler for 20 prosent mer enn batteriet lader

Mercedes, VW og Volvo kalt tilbake: Disse to registrene viser om din bil står på listen

Paret kjørte 1.430 km i elbil uten stort batteri: Hemmeligheten var hyppig hurtiglading
