Nyheter
Byttet du til passord-nøkler for å være tryggere på nett: 103 store nettsteder har kritiske feil i systemet
Ikke ett av 103 testede nettsteder besto sikkerhetssjekken av passord-nøkler.

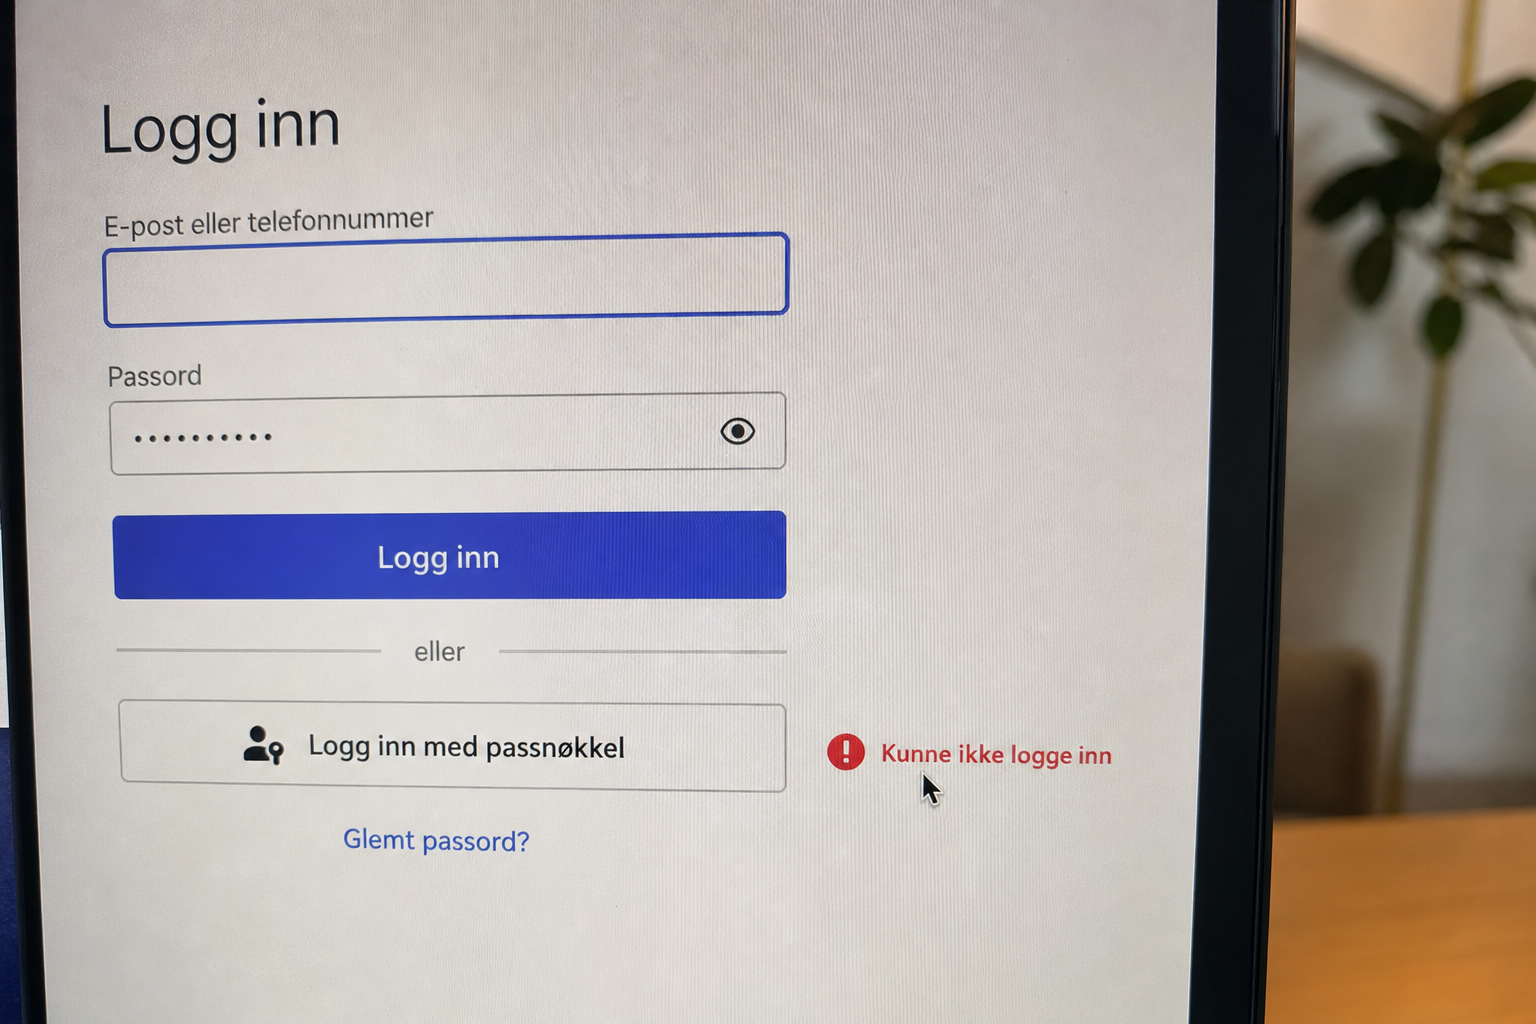
Et forskerteam fra Ruhr-Universität Bochum har gått gjennom 103 av verdens mest brukte nettsteder som tilbyr innlogging med passord-nøkler, og resultatet er ubehagelig lesning for alle som har byttet fra passord i håp om å bli tryggere. Ingen av de 103 nettstedene oppfylte alle sikkerhetskravene, og 18 av dem hadde kritiske feil i implementeringen.
Studien ble kåret til Distinguished Paper på USENIX Security-konferansen i august 2026, og teamet bak har samtidig publisert både selve testverktøyet og en database over hvor passord-nøkler er tatt i bruk siden 2021.
Halvparten hadde alvorlige feil
Tallene er dystre. Ved siden av de 18 nettstedene med kritiske sårbarheter hadde 53 nettsteder alvorlige sikkerhetshull, slik det går frem av USENIX-programoppføringen for studien. Det betyr at mer enn halvparten av de testede tjenestene var sårbare for minst ett angrep som fikk høy CVSS-score.
Angrepene kan gi reelle konsekvenser for brukere: overta kontoer, slette passord-nøklene deres eller låse dem ute av egen konto. Forskerne utviklet et testverktøy ved navn PASSKEYS-ATTACKER som kjører 15 forskjellige angrepsteknikker, og 10 av dem var helt nye og ikke beskrevet i tidligere forskning.
Les også: Kjøpte du kinesisk elbil: Slik er du dekket om merket plutselig forsvinner fra Norge
Signaturen som ingen sjekket
Noe av det mest oppsiktsvekkende er at fem av nettstedene hoppet over signaturverifiseringen fullstendig, altså selve det kryptografiske sjekkpunktet som gjør passord-nøkler sikre i utgangspunktet. Forskerne bekreftet at de kunne logge seg inn på ofrenes kontoer der feilen fantes.
22 nettsteder klarte heller ikke å validere den kryptografiske utfordringen riktig, en tilfeldig verdi som skal knytte en innloggingsrespons til akkurat den økten den gjelder. Uten den koblingen kan en kapret respons spilles av på nytt. 57 nettsteder ignorerte signaturtelleren som skal avsløre om en passord-nøkkel er klonet.
I tillegg brukte så godt som alle testede tjenester kryptografiske algoritmer som regnes som utdaterte.
De største tjenestene var dårligst stilt
Et av studiens mest urovekkende funn er at det var de høyest rangerte nettstedene som hadde flest feil, ikke de små. Forskerne forklarer det med at store selskaper gjerne bygger egne, skreddersydde løsninger i stedet for å bruke etablerte biblioteker, og at hver egenutviklet komponent øker risikoen for feil.
Ifølge analysen tilskrives problemet tre strukturelle årsaker, ikke uaktsomme utviklere: spesifikasjonen legger et tungt verifiseringsansvar på tjenesten uten tilbakemelding ved manglende sjekker, det finnes ingen obligatorisk testing før utrulling, og SDK-ene fra de forskjellige leverandørene varierer mye i hvor mye arbeid de tar unna selv.
Bare et fåtall har rettet feilene
Passord-nøkler rulles aktivt ut til norske brukere gjennom Apple ID, Google-konto og Microsoft-innlogging, og nettopp derfor er manglende retting urovekkende. Bare 13 selskaper hadde bekreftet at feilene var rettet tidlig i 2026, og forskerne forteller at det ofte var vanskelig å nå en fagperson som forsto teknologien. Varslene havnet gjerne hos generelle kundestøtte-team.
Den underliggende teknologien er fortsatt trygg, understreker forskerne, det er den enkelte tjenestens implementering som er problemet. For brukere betyr det at man bør installere oppdateringer fra tjenestene man bruker så snart de kommer. Forskerteamet har gjort testverktøyet åpent tilgjengelig på passkeys.tools, slik at tjenesteeiere kan sjekke egne implementeringer før de rammes.


Byttet du til passord-nøkler for å være tryggere på nett: 103 store nettsteder har kritiske feil i systemet

Kjøpte du kinesisk elbil: Slik er du dekket om merket plutselig forsvinner fra Norge

Nesten en fjerdedel av sårbarhetene i tilkoblede hjem sitter i smart-TV-en: Dette skjer når du ikke ser på

Boligalarmen varsler kanskje ikke lenger om innbrudd: Slik sjekker du om den fortsatt er koblet til overvåkningssentralen

Kriminelle kopierer bank-apper i App Store og Google Play: Tre tegn avslører svindelen på 30 sekunder

Svindlere kan trekke penger fra kortet i lommen din uten at du merker noe: Slik blokkerer du angrepet

Elbileiernes skjulte strømregning: Du betaler for 20 prosent mer enn batteriet lader

Mercedes, VW og Volvo kalt tilbake: Disse to registrene viser om din bil står på listen

Paret kjørte 1.430 km i elbil uten stort batteri: Hemmeligheten var hyppig hurtiglading
