Teknologi
Over 17 milliarder kontoer er på avveie: Slik sjekker du om din e-post er lekket
En gratis tjeneste lar deg på sekunder se om passordet ditt ligger ute på nettet.

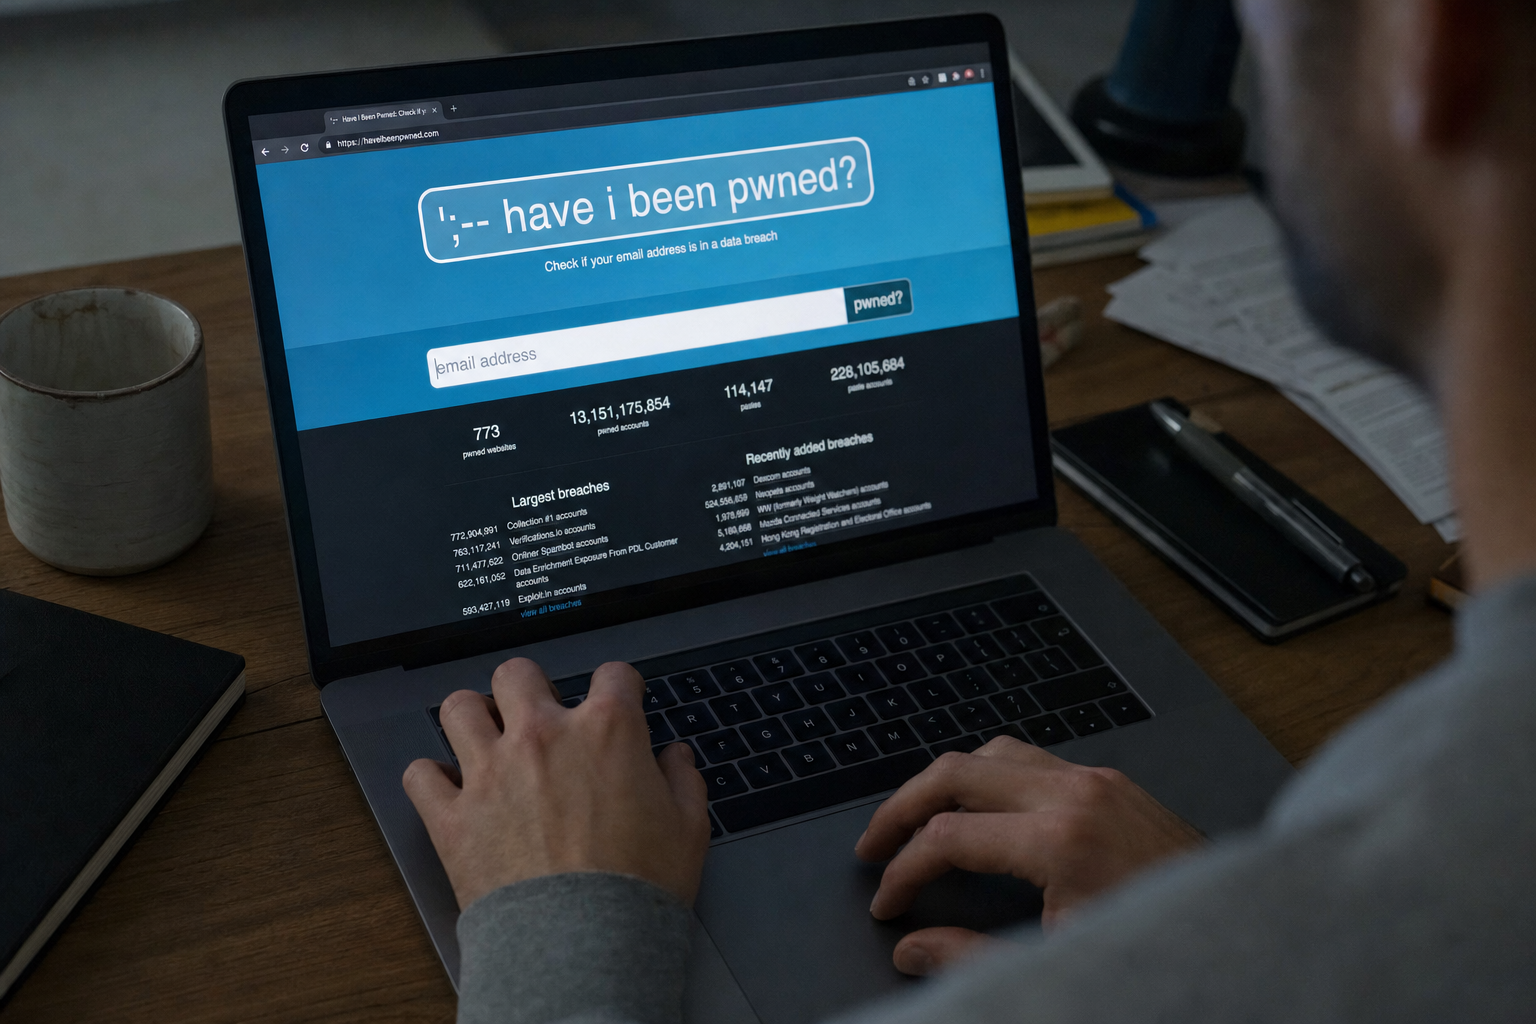
Nettstedet Have I Been Pwned har registrert mer enn 17,8 milliarder kompromitterte e-postadresser fra 1 047 kjente datainnbrudd. Alt du trenger å gjøre er å taste inn adressen din i søkefeltet på forsiden.
Tjenesten ble startet i 2013 av den australske sikkerhetseksperten Troy Hunt, som bygde den etter Adobes store datainnbrudd. Han forklarer at han gang på gang så de samme kontoene dukke opp i nye lekkasjer, ofte med de samme passordene, noe som utsatte folk for enda større risiko.
Hva skjer når du søker
Du skriver inn e-postadressen, trykker «pwned?», og tjenesten sjekker adressen mot sin database over kjente innbrudd. Finner den treff, viser den hvilke tjenester som er rammet, når innbruddet skjedde, og hvilken type data som ble eksponert, typisk passord, telefonnummer, fødselsdato eller adresse.
Søket er anonymt, og passordet ditt sendes aldri til tjenesten. Hvis du vil sjekke selve passordet, kan du bruke undertjenesten Pwned Passwords, som kun sammenligner et kryptert utdrag av passordet mot databasen.
Les også: Avtalen du aldri sa ja til dukker opp i kalenderen: Nytt nettfiske sniker seg forbi spamfilteret
Nye lekkasjer legges inn hver uke
Bare i oktober 2026 har tjenesten lagt til flere nye datasett. Crunchbase meldte at data for 559 900 brukere ble stjålet i januar 2026, og helsetjenesten Sharecare bekreftet et innbrudd fra august som rammet 318 200 personer. Franske Gîtes de France la til 117 600 kontoer tidligere denne måneden.
Hunt og teamet hans legger inn nye datasett løpende etter hvert som de blir verifisert, og du kan abonnere på varsler slik at du får beskjed hvis adressen din dukker opp i et nytt innbrudd senere.
Dette anbefaler norske myndigheter
Finner du adressen din i databasen, bør du bytte passordet på de rammede tjenestene umiddelbart, og på alle andre tjenester der du har brukt det samme passordet.
Nasjonal sikkerhetsmyndighet anbefaler at du bruker unike passord til hver tjeneste, og at du tar i bruk et passordhåndteringsprogram for å holde orden. En lang passordfrase, altså en setning du selv husker, regnes som sterkere enn kortere passord med spesialtegn.
NSM anbefaler også at du slår på totrinnsbekreftelse der det tilbys. Myndigheten råder virksomheter til å gå over til passnøkler eller andre FIDO2-løsninger, siden angripere i økende grad omgår tradisjonell to-faktor-autentisering gjennom phishing og tilsvarende angrepsmetoder.
Har du mistanke om at din konto hos en norsk virksomhet er misbrukt etter en lekkasje, kan den rammede virksomheten varsle NSM via telefonnummeret 02497, som er bemannet døgnet rundt.
Les også: Call of Duty: Modern Warfare 4 får 94 prosent positive anmeldelser - beste siden 2010


Ruteren din er kanskje et sikkerhetshull: Slik sjekker du om den er utdatert

Over 17 milliarder kontoer er på avveie: Slik sjekker du om din e-post er lekket

Avtalen du aldri sa ja til dukker opp i kalenderen: Nytt nettfiske sniker seg forbi spamfilteret

Familiefotografier i iCloud og musikk på Spotify kan forsvinne for alltid: Slik sikrer du at familien din får tilgang

Call of Duty: Modern Warfare 4 får 94 prosent positive anmeldelser - beste siden 2010

Svindlere tar over telefonnummeret ditt og bruker BankID til å tømme bankkontoen: Fire tegn du må reagere på umiddelbart

Telefonen varsler at lagringen er full: To grep tømmer gigabytes du ikke visste du hadde - uten å betale

Vaskemaskinen kjører på de dyreste strømtimene: Én innstilling sparer deg over 1.000 kroner denne vinteren

Nettbutikken ser ekte ut, men pengene forsvinner: Fem sjekker du gjør på 30 sekunder før du betaler
