Nyheter
Ruteren din er kanskje et sikkerhetshull: Slik sjekker du om den er utdatert
Russiske militærhackere har kapret tusenvis av eldre Wi-Fi-rutere, og FBI oppfordrer eierne til å handle nå.

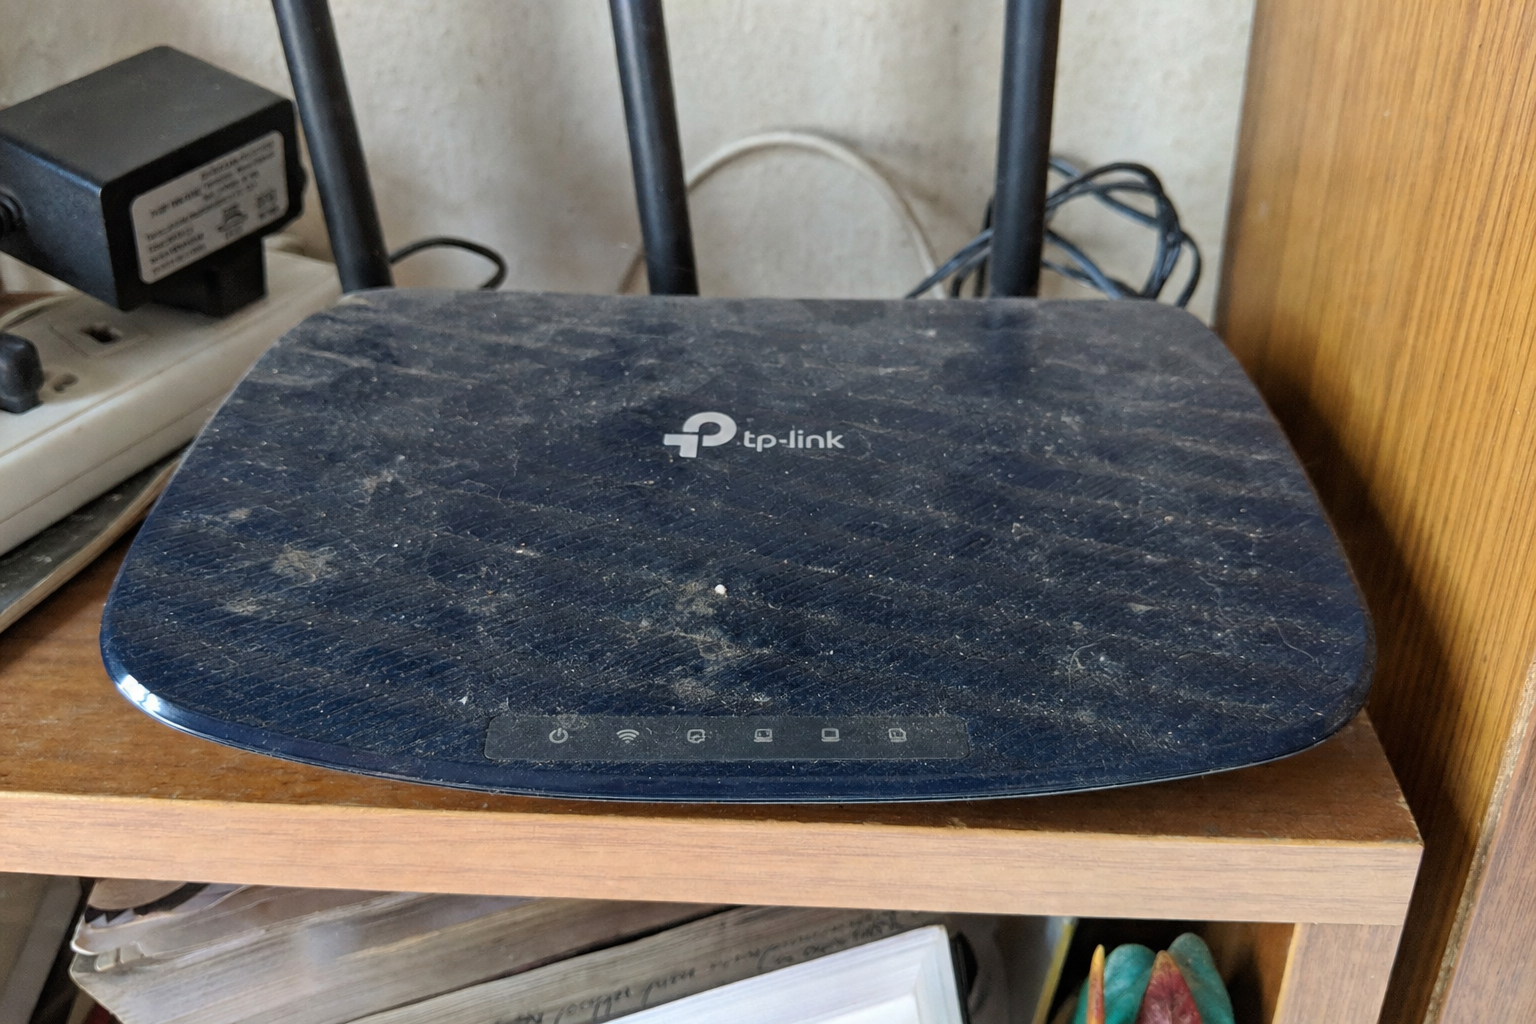
Operasjonen rammet mer enn 18.000 rutere i over 120 land på det meste, og de aller fleste var utdaterte modeller som ikke lenger får sikkerhetsoppdateringer fra produsenten.
FBI gikk 7. april 2026 ut sammen med NSA og flere internasjonale partnere og advarte om at Russlands militære etterretning GRU, nærmere bestemt enheten 85th Main Special Service Center, også kjent som APT28 og Fancy Bear, har brukt sårbare TP-Link-rutere som springbrett for å stjele data fra privatpersoner og organisasjoner.
Angriperne manipulerte ruternes DNS-innstillinger, altså adresseboken enheten bruker for å finne nettsteder, slik at trafikken gikk gjennom russisk-kontrollerte servere. På den måten kunne de høste «passord, autentiseringstoken og sensitiv informasjon inkludert e-post og nettlesings-informasjon», står det i den offisielle meldingen fra IC3, FBIs senter for cyberkriminalitet.
Angrepet rammet eldre budsjettmodeller
Hullet som ble utnyttet, CVE-2023-50224, er en autentiserings-omgåelse i TP-Links TL-WR841N og noen beslektede modeller. Feilen lar en angriper hente ut lagrede innloggingsdetaljer uten å måtte logge inn selv. CISA, USAs cybersikkerhets-byrå, førte sårbarheten opp på listen over aktivt utnyttede feil 3. september 2025.
Les også: Over 17 milliarder kontoer er på avveie: Slik sjekker du om din e-post er lekket
Varselet fra april i år navnga over 20 sårbare TP-Link-modeller, blant dem Archer C5, Archer C7, WDR3500, WR740N, WR840N, WR841N, WR842N og WR941ND. MikroTik-rutere var også mål. Dette er billig-modeller som har vært solgt i stort monn gjennom hele det forrige tiåret, og en god del av dem står fortsatt bak TV-en i norske hjem.
TP-Link bekrefter i en egen kunngjøring at så godt som alle de rammede modellene har «nådd End-of-Life (EOL)-status og ikke lenger er innenfor TP-Links standard vedlikeholds-livssyklus». Selskapets anbefaling er like direkte: «Det mest effektive tiltaket du kan gjøre, er å erstatte enheten med en som fortsatt støttes og mottar regelmessige sikkerhetsoppdateringer.»
Når slutter en ruter å bli oppdatert
De fleste forbruker-rutere får firmware-oppdateringer i tre til fem år etter lansering. Deretter forsvinner sikkerhets-patchene stille, ofte uten at eieren får beskjed. Enhver sårbarhet som oppdages etter det, blir stående åpen for alltid.
En hacket ruter er ikke en liten sak. Den sitter mellom hele hjemmet og internett og ser all trafikk som går forbi. Konsekvensen kan være avlytting av nettbank-sesjoner, snoking i smart-hjem-kameraer eller at ruteren innrulleres i et botnett som angriper andre. Vi har tidligere skrevet om hvordan en ruter uten firmware-oppdateringer blir et drømmemål for hackere.
Les også: Avtalen du aldri sa ja til dukker opp i kalenderen: Nytt nettfiske sniker seg forbi spamfilteret
Slashgears gjennomgang av problemet er tydelig: «slutter ruteren å motta oppdateringer, uansett grunn, bør du absolutt oppgradere til en ny.» Sammenligningen de bruker, er at det er «den digitale ekvivalenten av å ikke bytte en ødelagt lås på inngangsdøren.»
Slik finner du ut om din ruter er utsatt
Første steg er å finne modellnummeret. Det står på en etikett i bunnen eller baksiden av ruteren, eller inne i administrasjons-grensesnittet. Deretter søker du opp modellnavnet pluss «end of life» eller «firmware» og sjekker produsentens egen støtteside. Finner du ingen nye firmware-utgivelser de siste par årene, får ruteren sannsynligvis ikke lenger sikkerhetsoppdateringer.
Står modellen din på FBI-listen, TL-WR841N, Archer C7 eller en av de andre eldre TP-Link-modellene, er anbefalingen fra både FBI og TP-Link den samme: bytt den ut. En omstart kan hjelpe midlertidig fordi den fjerner mye av det angriperen plantet i minnet, men den lukker ikke selve hullet i firmwaren.
For dem som skal bytte uansett: nye rutere som følger de nye EU-kravene til sikkerhet i smart-hjemmet må både ha oppdateringsplikt gjennom levetiden og nekte svake standardpassord ved første oppstart.
Les også: Call of Duty: Modern Warfare 4 får 94 prosent positive anmeldelser - beste siden 2010


Ruteren din er kanskje et sikkerhetshull: Slik sjekker du om den er utdatert

Over 17 milliarder kontoer er på avveie: Slik sjekker du om din e-post er lekket

Avtalen du aldri sa ja til dukker opp i kalenderen: Nytt nettfiske sniker seg forbi spamfilteret

Familiefotografier i iCloud og musikk på Spotify kan forsvinne for alltid: Slik sikrer du at familien din får tilgang

Call of Duty: Modern Warfare 4 får 94 prosent positive anmeldelser - beste siden 2010

Svindlere tar over telefonnummeret ditt og bruker BankID til å tømme bankkontoen: Fire tegn du må reagere på umiddelbart

Telefonen varsler at lagringen er full: To grep tømmer gigabytes du ikke visste du hadde - uten å betale

Vaskemaskinen kjører på de dyreste strømtimene: Én innstilling sparer deg over 1.000 kroner denne vinteren

Nettbutikken ser ekte ut, men pengene forsvinner: Fem sjekker du gjør på 30 sekunder før du betaler
