Nyheter
Robotstøvsugeren din filmer stuen din: Sikkerhetsfeil ga fremmede tilgang til 6.700 andres kameraer
En fransk utvikler ville styre støvsugeren med en PS5-kontroller. Plutselig så han rett inn i tusenvis av andre hjem.

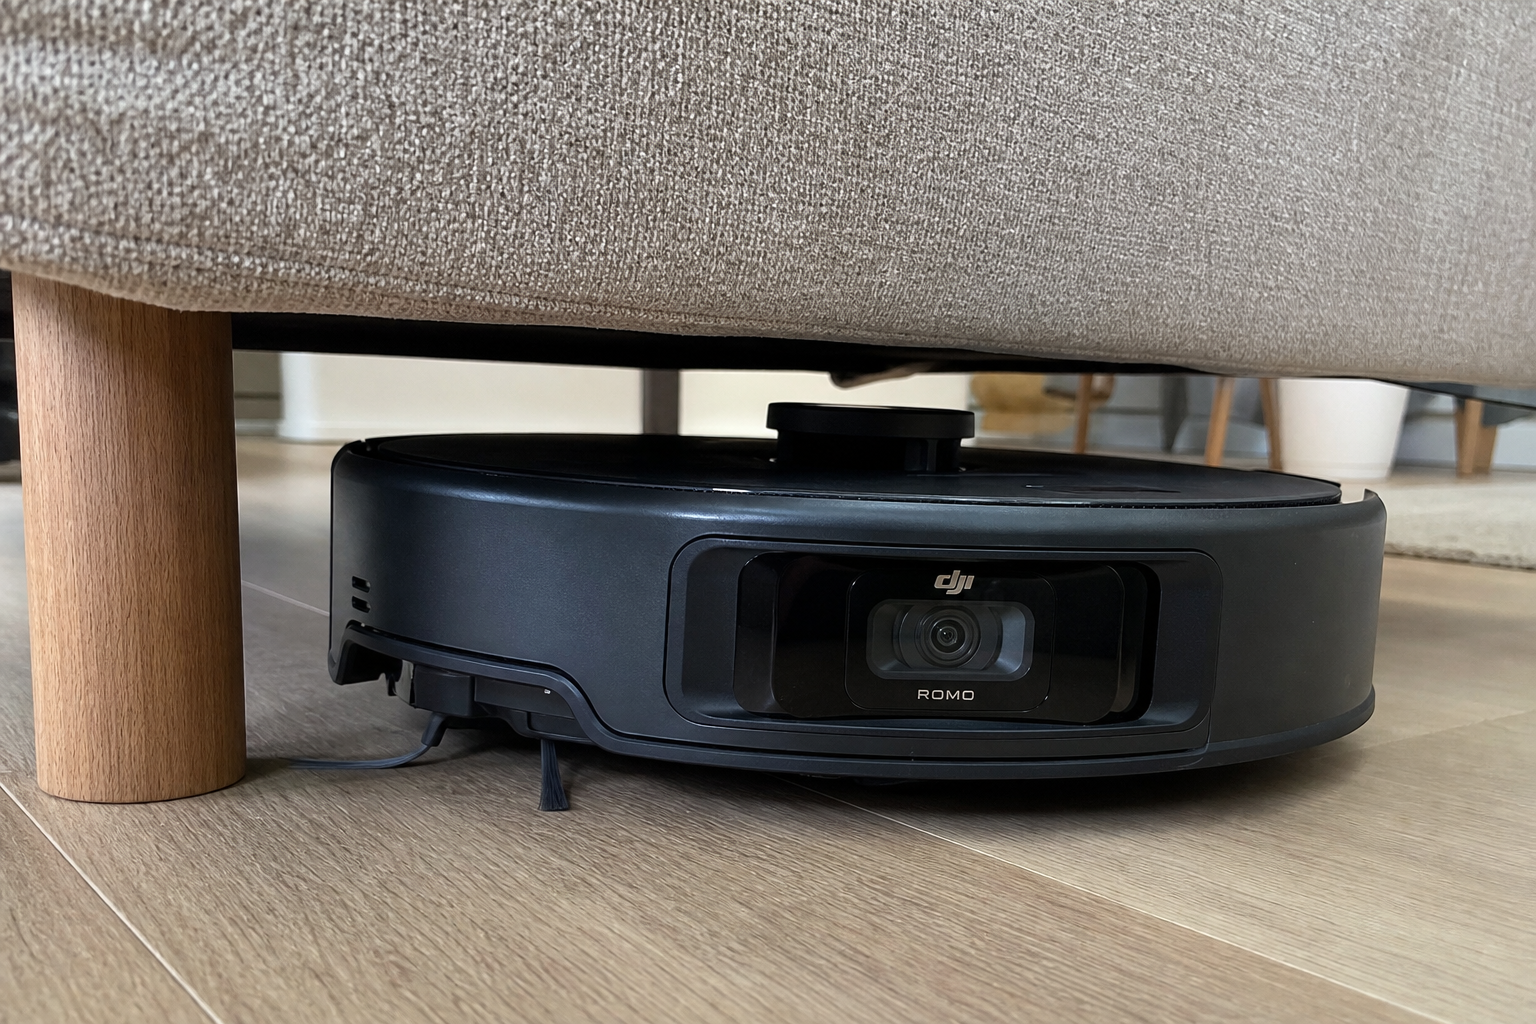
Sammy Azdoufal, 32 år og bosatt i Barcelona, kjøpte en DJI Romo-robotstøvsuger i desember 2025 og ville koble den til PlayStation-kontrolleren sin. Han brukte et AI-kodeverktøy til å dekode trafikken mellom støvsugeren og DJIs skytjeneste, og oppdaget da at tilgangstokenet hans fungerte for andres støvsugere også.
Resultatet var at Azdoufal, som til daglig er AI-sjef i en utleieplattform og tidligere har jobbet med cybersikkerhet, satt med fjernkontroll over 6.700 DJI Romo-enheter i 24 land.
«Du kan få et fullstendig kart over alle rommene, du kan få tilgang til kameraet og mikrofonen», forklarte han til The Star.
Azdoufal sa han ble «litt redd» da data begynte å strømme inn fra fremmede hjem, og valgte å varsle The Verge i stedet for å utnytte funnet selv.
Les også: Ny EU-lov fra desember: Krasjer appen og du mister data, kan du kreve erstatning
Rettighetsfeil i skytjenesten
Hullet lå i DJIs MQTT-system, meldingsprotokollen støvsugerne bruker til å snakke med skyen. DJI opplyste at selskapet identifiserte sårbarheten gjennom en intern gjennomgang i slutten av januar 2026 og rullet ut to automatiske oppdateringer tidlig i februar som ikke krevde noe av brukerne.
Romo-modellen ble trukket fra salg 26. februar 2026. DJI betalte senere Azdoufal en sikkerhetsbelønning på 30.000 dollar, tilsvarende cirka 315.000 kroner.
Flere merker har hatt lignende hull
DJI er ikke alene. I juli 2026 publiserte sikkerhetsforskeren tokay0 en analyse som viste at over en halv million SharkNinja-robotstøvsugere kunne fjernstyres gjennom et autorisasjonshull i AWS-skyen. Et sertifikat hentet ut av én støvsuger kunne brukes mot andre, og en angriper kunne i prinsippet tappe live-video, hjemmekart og Wi-Fi-passord i klartekst. SharkNinja la ut en oppdatering 20. juli 2026.
Også Roborock, som gjennom Xiaomi-økosystemet er blant de mest populære robotstøvsugerne i norske hjem, har vist seg sårbar. Check Point Research har dokumentert at modellene kunne overtas eksternt, og at angripere kunne hente ut kamerastrømmen og de detaljerte LiDAR-genererte kartene over boligen.
At nettopp disse dataene allerede ligger lagret i skyen er grundig dokumentert tidligere. Robotstøvsugeren i stua lager et fullstendig kart over hjemmet ditt og sender det til produsenten, som vi tidligere har beskrevet. Dermed er alt som skal til for å eksponere hjemmet ditt, at skyen er feilkonfigurert.
Slik sjekker du at din er trygg
Fire konkrete grep du kan ta i dag:
- Åpne appen til støvsugeren og bekreft at firmwaren er oppdatert. For DJI Romo kom oppdateringen automatisk i februar 2026, men andre merker krever manuell bekreftelse.
- Bruk et sterkt og unikt passord på kontoen som styrer støvsugeren, og slå på tofaktor-autentisering.
- Sett smarthjem-enheter på et eget nettverk, isolert fra PC-er og telefoner. De fleste moderne rutere støtter et eget gjeste-nettverk eller en IoT-SSID.
- Dekk til kameraet med tape eller et linselokk når støvsugeren står parkert. Nyere modeller fra blant andre Roborock, iRobot og DJI har innebygd kamera som del av navigasjonen.
Eier du en DJI Romo konkret: siden modellen ble trukket fra salg 26. februar 2026, får ikke nye kjøpere lenger enheten via DJIs egen butikk. For eksisterende eiere er sårbarheten lukket såfremt firmwaren er på versjonen fra februar-oppdateringene, som DJI rullet ut uten at brukerne måtte gjøre noe selv.
Les også: YouTube Premium stiger i Europa: Norge slapp unna etter 42 prosents hopp i 2024
Les også: HomeView uten App Store: Apples nye smarthjem-skjerm styres av Siri og kommer i november


Eier du en Volvo EX30: Nakkestøtten kan løsne, 234.000 biler kalles tilbake globalt

Laderen du kjøpte billig kan ta fyr om natten: To stempel gjør forskjellen

Robotstøvsugeren din filmer stuen din: Sikkerhetsfeil ga fremmede tilgang til 6.700 andres kameraer

Ny EU-lov fra desember: Krasjer appen og du mister data, kan du kreve erstatning

Klokken skrus tilbake 25. oktober: Disse smarthjem-enhetene stiller seg ikke automatisk og kan gi deg feil strømpris

Feilen nesten alle gjør med kjøkkenviften - og som skyter strømregningen i været

Svindlere tar over telefonnummeret ditt og bruker BankID til å tømme bankkontoen: Fire tegn du må reagere på umiddelbart

Henger de fleste WC-blokken feil? Slik gjør du det riktig ifølge produsenten

Telefonen varsler at lagringen er full: To grep tømmer gigabytes du ikke visste du hadde - uten å betale
