Nyheter
Firefox får sin største oppgradering på mange år: 38 farlige sikkerhetshull tettet på en gang
Firefox 157 bytter samtidig både ansikt og sikkerhetslåser.

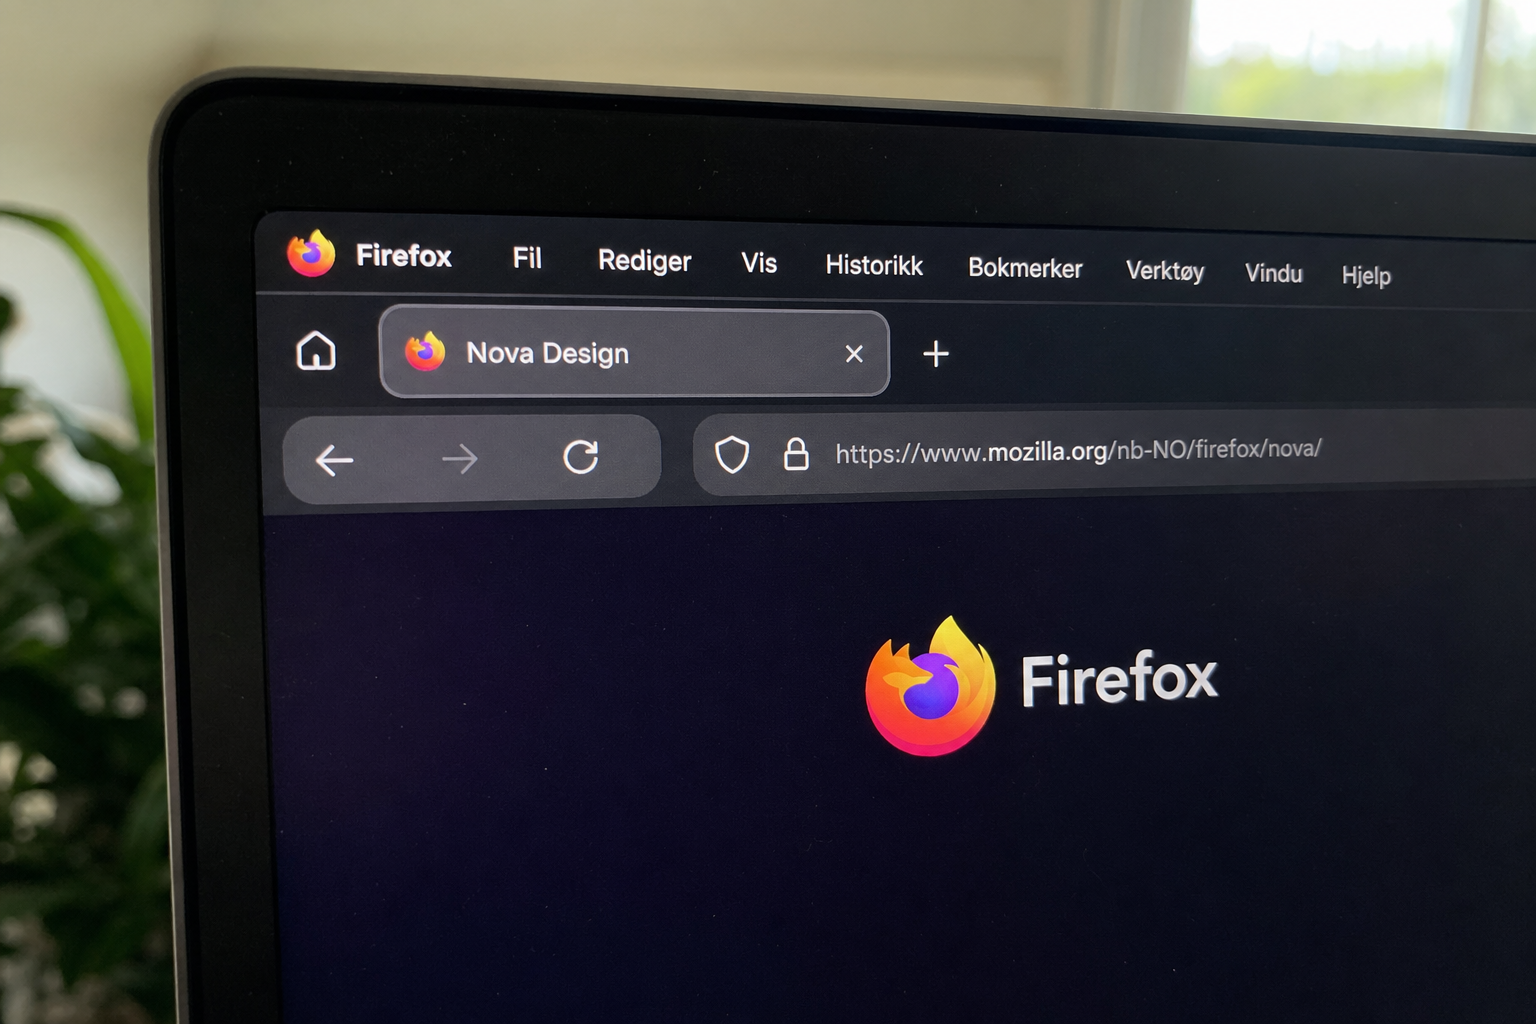
Mozilla slapp Firefox 157 den 29. september 2026, og det er den første versjonen med det nye Nova-designet. Samme oppdatering tetter 38 sårbarheter klassifisert som høy risiko. Kombinasjonen gjør at nettleseren ikke bare ser annerledes ut, men også krever at du installerer oppdateringen med en gang.
Nova er den første store visuelle omlegningen siden Proton-designet kom i 2021, og den omfatter verktøylinjer, faneblad, sidefelt, menyer og ny-fane-siden. Ifølge Mozillas egne versjonsnotater er grepet beskrevet som "biggest visual refresh in years", med oppdaterte farger og ikoner. PCWorld beskriver utseendet med "heavily rounded corners and subtle color gradients on surfaces", og nettleseren tilbyr nå tolv ferdige temaer som hver kan brukes i lys eller mørk variant.
Compact Mode er tilbake
En av de mest etterspurte funksjonene fra tidligere Firefox-versjoner er tilbake: Compact Mode. Innstillingen krymper mellomrommene i verktøylinjer og faneblad slik at mer av nettsiden blir synlig. Mozilla fremhever at det er nyttig på "smaller screens and in split-screen layouts", altså på mindre skjermer og når du har to vinduer ved siden av hverandre.
I tillegg kan ofte besøkte sider festes permanent på startsiden, og nettleseren viser nå maskinvareakselerert AV1-avkoding for WebRTC-videosamtaler på kompatible enheter. Nettleseren varsler også eksplisitt dersom den er konfigurert til å logge TLS-krypteringsnøkler, en innstilling som "could allow other software on the computer to read encrypted web traffic".
Vil du beholde det gamle utseendet, kan du aktivere Firefox Proton-temaet via tilleggsadministratoren. Mozilla understreker også at designendringene kommer uten merkbar ytelsesstraff.
38 høyrisiko-sårbarheter, flere sandkasse-brudd
Den tekniske tyngden i oppdateringen ligger likevel i sikkerhetsdelen. Mozillas sikkerhetsadvarsel MFSA 2026-97 dokumenterer et stort antall sårbarheter tettet i Firefox 157, og 38 av dem er klassifisert med høyeste risikonivå. Blant disse er flere såkalte sandkasse-brudd (sandbox escapes), som i verste fall lar ondsinnet kode slippe ut av nettleserens innestengte miljø og få tilgang til resten av datamaskinen.
Totalt dreier det seg om 76 sårbarheter, hvorav 29 er merket med middels risiko og ni med lav, opplyser CyberInsider. Hele 32 av feilene er av typen "use-after-free", en kjent minnehåndteringsfeil som kan utnyttes til å kjøre vilkårlig kode, og 15 av dem kan brukes til å bryte ut av sandkassen.
Blant de konkrete CVE-oppføringene finnes "Sandbox escape in the DOM: Navigation component" (CVE-2026-100758) og "Privilege escalation due to use-after-free in the Graphics: WebGPU component" (CVE-2026-100761). WebGPU-komponenten dukker opp i flere av feilene, og det samme gjør DOM-, lyd/video- og nettverkskomponentene.
Les også: Slik vil Starlink gjøre naboen din til internettleverandør, og betale henne for det
Slik oppdaterer du
Firefox 157 er tilgjengelig for Windows (32- og 64-bit samt ARM64), macOS, Linux (64-bit og ARM64), Android og iOS. Nettleseren oppdaterer seg vanligvis automatisk, men du kan tvinge installasjonen fra menyen under Hjelp → Om Firefox. Støtten for Windows 8.1 og eldre samt macOS 10.14 og eldre er fjernet i denne versjonen.
For bedriftskunder på ESR-sporet er Firefox ESR 140 nådd slutten av sin levetid 29. september, og ESR 153 overtar som ny langtidsstøttet versjon.
Les også: Apple advarer: AI-agenter kan lese alle filene dine, og nå strammes reglene inn


Firefox får sin største oppgradering på mange år: 38 farlige sikkerhetshull tettet på en gang

Google husker alt du søker og hvor du har vært: Slik sletter du årevis med lagret data på fem minutter

Slik vil Starlink gjøre naboen din til internettleverandør, og betale henne for det

Apple advarer: AI-agenter kan lese alle filene dine, og nå strammes reglene inn

Porsche snur etter 40 prosent elbil-salgsfall: Macan får bensinmotor tilbake i 2028

Kast ikke den gamle telefonen: Slik gjør du den om til gratis overvåkingskamera i dag

Tyvene trenger ikke nøkkelen din: Slik stjeler de bilen på sekunder uten spor

Feilen nesten alle gjør med kjøkkenviften - og som skyter strømregningen i været

Henger de fleste WC-blokken feil? Slik gjør du det riktig ifølge produsenten
