Nyheter
Norske cyberangrep er tredoblet: To klikk avslører om e-posten din allerede er lekket
Over 17 milliarder lekkede e-postadresser er indeksert, og du kan sjekke din på et halvt minutt.

Tirsdag 27. oktober hevet Nasjonal sikkerhetsmyndighet det nasjonale cyberrisikonivået til høyt, nest øverste trinn på en femdelt skala. Begrunnelsen: en tredobling av vellykkede cyberoperasjoner mot norske virksomheter på et halvt år.
For de fleste nordmenn er den praktiske konsekvensen av trusselbildet enkel. Hvis e-postadressen din dukker opp i et datainnbrudd, kan passordene som følger med brukes til å logge inn på kontoene dine andre steder, en teknikk som kalles credential stuffing. Og mange vet ikke engang at de er rammet.
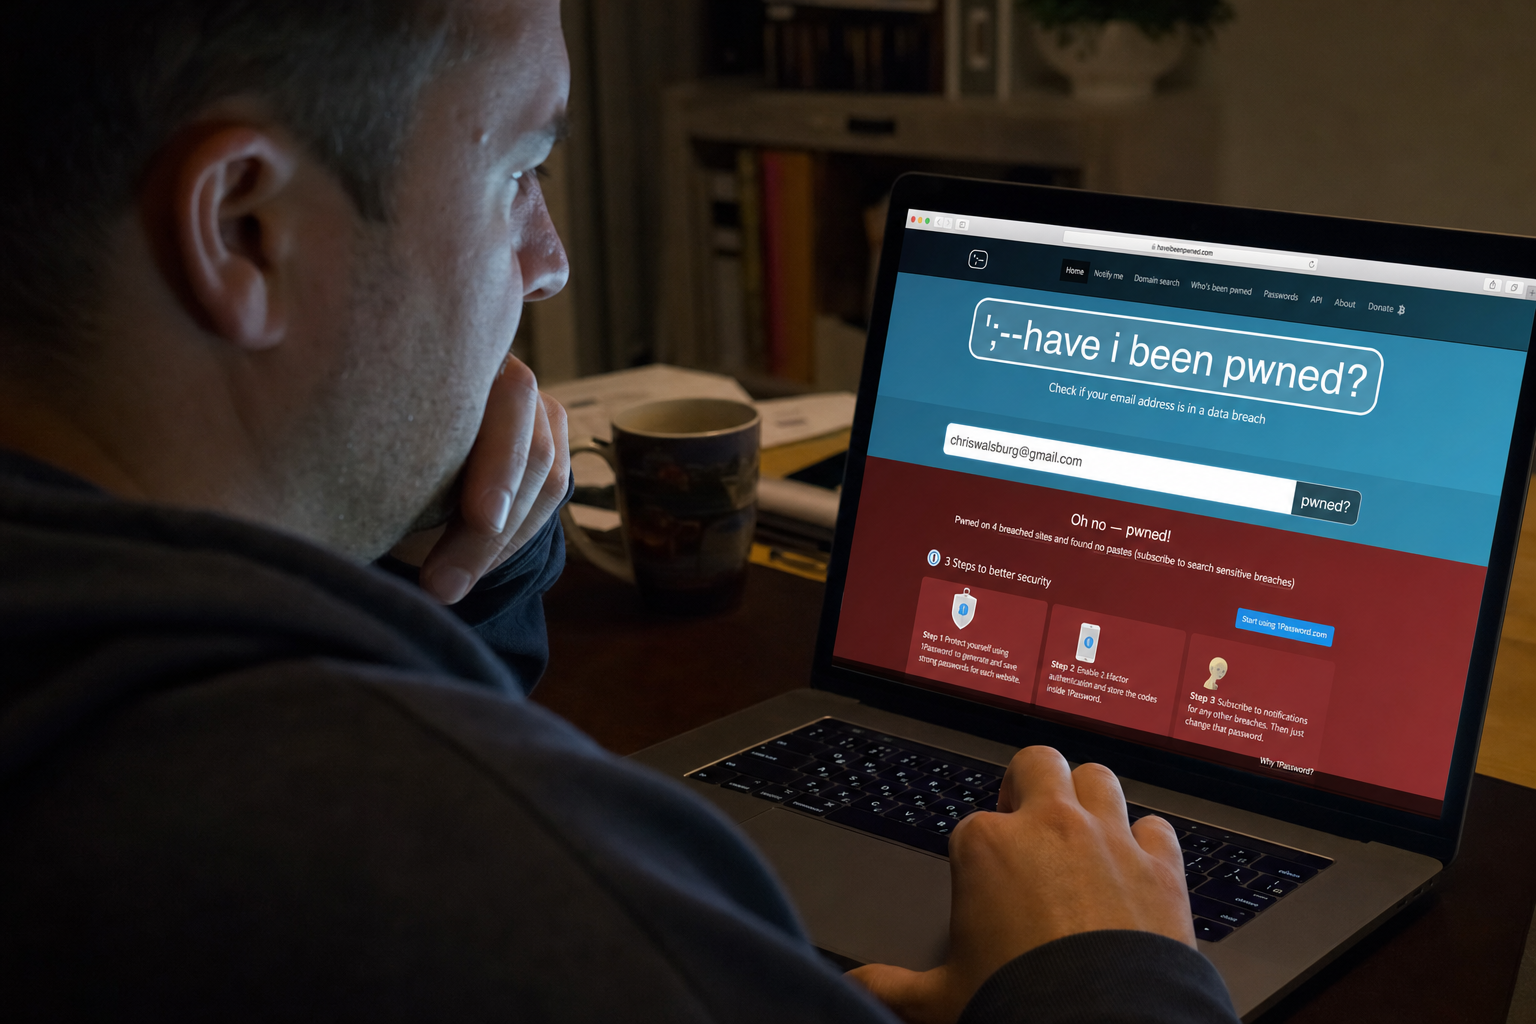
Det er problemet gratistjenesten Have I Been Pwned ble bygget for å løse. Du legger inn e-postadressen din på forsiden, trykker én gang, og får umiddelbart vite om adressen er med i noen av de kjente datainnbruddene, og i så fall hvilke.
En base på nesten 18 milliarder adresser
Tjenesten viser akkurat nå at den har indeksert 17 846 896 404 kompromitterte e-postadresser fra 1 048 brudd. Hvert datainnbrudd er listet med dato, hva som ble lekket (passord, telefonnumre, fødselsdatoer) og hvor mange kontoer det omfattet.
Les også: Telefonen slukker i vinterkulda før den burde: Fem grep du gjør i kveld
Have I Been Pwned ble startet i 2013 av den australske sikkerhetseksperten Troy Hunt, bygget i kjølvannet av Adobe-bruddet som rammet rundt 153 millioner kontoer. Han forklarer at han laget tjenesten som «en gratis ressurs for alle som raskt vil vurdere om de kan være utsatt for risiko fordi en nettkonto er kompromittert».
Nettsiden logger ikke søk, og trafikken går over kryptert forbindelse, opplyser tjenesten i sine FAQ-sider. Du gir heller ikke fra deg noe en angriper kan bruke: en e-postadresse alene er ikke nok til å komme inn på en konto.
Slik sjekker du passordet uten å sende det
Tjenesten har en egen funksjon, Pwned Passwords, som lar deg sjekke om et konkret passord har dukket opp i et lekk. Dette er den delen de fleste nøler med, man skal jo nødig taste passordet sitt inn i en nettside.
Løsningen er en teknikk kalt k-anonymitet. Tjenesten forklarer at «passordet ditt hashes lokalt, og bare de første fem tegnene av SHA-1-hashen sendes til API-et». Selve sammenligningen skjer på din side. Have I Been Pwned ser aldri passordet ditt, og får heller ikke nok informasjon til å gjette det.
Les også: 250 kW-løftet på elbilbrosjyren er misvisende: Her er hva du faktisk lader med
Finner du en treff, bør du bytte passordet på den aktuelle tjenesten, og alle andre steder du har brukt det samme passordet.
Hva NSM anbefaler akkurat nå
NSM anbefaler blant annet phishing-resistent to-faktor-autentisering som et av de viktigste tiltakene virksomheter kan gjøre umiddelbart. Prinsippet gjelder like mye privat: har du to-faktor på e-posten og de viktigste tjenestene dine, hjelper det lite at passordet ligger ute et sted.
NSM-direktør Arne Christian Haugstøyl peker også på kunstig intelligens som en driver bak økningen. Ifølge Euronews, som refererer uttalelsen hans, analyserer AI store mengder data og finner sårbarheter raskere enn mennesker har klart tidligere, noe som åpner for angrep i et høyere tempo og i større skala.
Konsekvensen av en lekket adresse er ofte ikke et direkte innbrudd, men målrettede svindel-forsøk som bygger på informasjonen angriperen sitter med. Det kan være falske SMS-er fra kjente apper, eller svindel-e-poster som utgir seg for å være fra Spotify og lignende tjenester du faktisk bruker.
Les også: Norge er med: 130 millioner europeere får nå alternativ til Mastercard og Visa
Nkoms fungerende sikkerhetsdirektør Stine Meltevik sier på Nkoms nettsider at «NSMs heving av cyberrisikonivået understreker at norske virksomheter må være ekstra årvåkne». For privatpersoner er oversettelsen enkel nok: sjekk om du står i basen, bytt passord der du gjør det, og slå på to-faktor-autentisering på de tjenestene som tilbyr det.
Have I Been Pwned har også en varslingsfunksjon. Taster du inn adressen og huker av for abonnement, får du en e-post neste gang adressen dukker opp i et nytt datainnbrudd.
Les også: Chrome 156-oppdatering lukker fire kritiske sikkerhetshull: Sjekk versjonen din nå


Polestar legger ned bestselgeren: Trekker seg samtidig helt ut av USA

Norske cyberangrep er tredoblet: To klikk avslører om e-posten din allerede er lekket

Telefonen slukker i vinterkulda før den burde: Fem grep du gjør i kveld

250 kW-løftet på elbilbrosjyren er misvisende: Her er hva du faktisk lader med

Norge er med: 130 millioner europeere får nå alternativ til Mastercard og Visa

Vaskemaskinen kjører på de dyreste strømtimene: Én innstilling sparer deg over 1.000 kroner denne vinteren

Telefonen varsler at lagringen er full: To grep tømmer gigabytes du ikke visste du hadde - uten å betale

Nettbutikken ser ekte ut, men pengene forsvinner: Fem sjekker du gjør på 30 sekunder før du betaler

Bruker du inkognito i nettleseren fordi du tror ingen ser hva du gjør: Det er en svært vanlig misforståelse
