AI
Svindlere bruker nå AI til å skrive feilfri norsk: Disse fire tegnene avslører dem likevel
Dårlig norsk er ikke lenger et pålitelig varselsignal mot phishing.

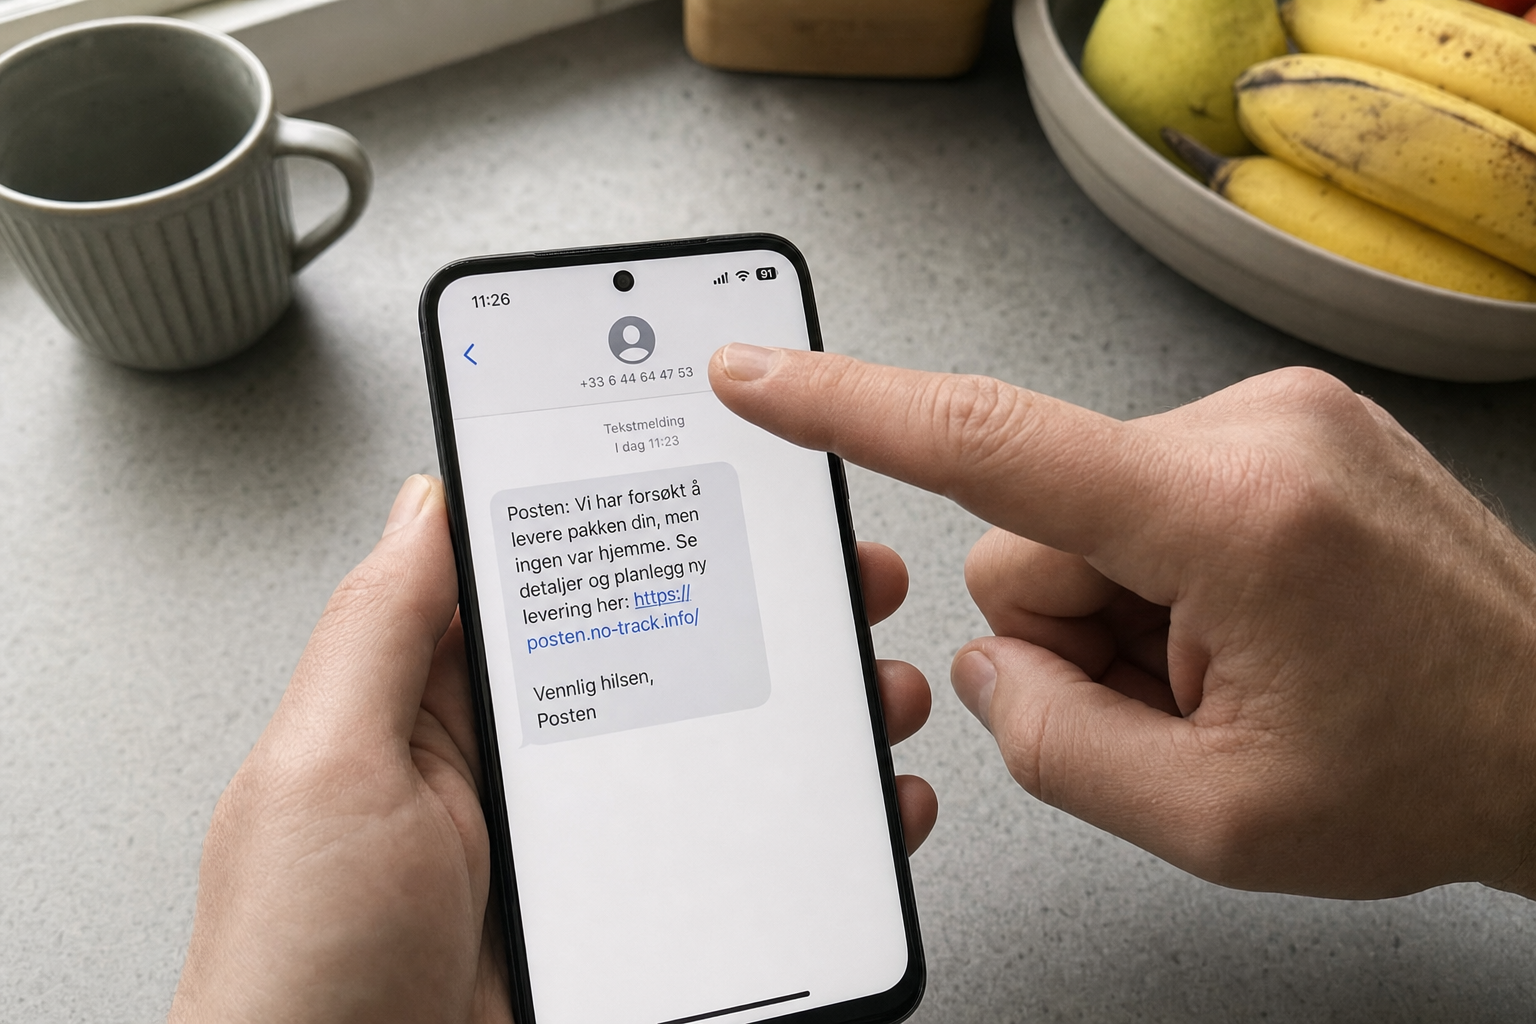
Språkmodeller som ChatGPT lar svindlere masseprodusere SMS og e-poster på feilfri bokmål, uten de brutale stavefeilene som i mange år var det første alle lærte å se etter. Rådet om «se etter skrivefeil» er dermed i praksis utdatert.
«Før avslørte du svindel fordi meldingen var skrevet på dårlig norsk eller skrivefeil. Nå er meldingene feilfrie og ser proffe ut», sier Tina Jerstad i sikkerhetsselskapet Mehrwerk til Techwatch i forbindelse med en Norstat-undersøkelse for Frende Forsikring publisert i juni 2026. Én av to nordmenn er bekymret for at kunstig intelligens brukes i dataangrep mot dem.
Telenors sikkerhetsrådgiver Thorbjørn Busch understreker at kunstig intelligens først og fremst brukes til å gjøre eksisterende metoder bedre, ikke til å finne på nye: «KI brukes særlig til å forbedre språk, formuleringer og personlige tilpasninger. Meldingene fremstår mer naturlige, mer relevante og bedre tilpasset mottakeren.»
Resultatet er at en SMS fra «Posten», «Vegvesenet» eller «banken din» kan se tilnærmet perfekt ut. Men det finnes fortsatt fire tegn som avslører svindel på sekunder, uansett hvor god norsken er.
Les også: Ny bil sporer hvert trekk bak rattet: Dette vet produsenten om deg
1. Avsenderen er uventet eller utenlandsk
Et avsendernavn kan forfalskes. Nettvett.no, som drives av Nasjonal sikkerhetsmyndighet, slår fast at du ganske enkelt ikke kan stole på avsenderfeltet i en SMS. Et konkret tegn er likevel at «dersom den er fra et utenlandsk nummer, men teksten er på norsk, så er det et åpenbart varselsignal».
Det samme gjelder e-post: et navn kan se riktig ut, men selve e-postadressen er ofte en nesten-kopi med en liten variasjon i domenet. Datatilsynet understreker at man aldri skal svare direkte, men heller slå opp det offisielle telefonnummeret eller nettadressen selv og kontakte avsenderen den veien.
2. Tiltalen er generisk
En ekte henvendelse fra banken, Skatteetaten eller Posten bruker som regel navnet ditt. «Kjære kunde», «Hei bruker» eller ingen tiltale i det hele tatt er klassiske tegn på masseutsendelse. AI gjør det riktignok mulig å automatisere også personlig tiltale basert på data lekket fra tidligere brudd, men den enkleste svindelbølgen rammer fortsatt bredt og generisk.
3. Du presses til å handle NÅ
Hastverk er svindlerens viktigste våpen. Datatilsynet beskriver at phishing-meldinger ofte har korte frister og kan fremstå både truende og ekte, nettopp for å slå ut den kritiske sansen før offeret rekker å tenke seg om. Nettvett lister tilsvarende at svindlere skaper «en følelse av hastverk» og «spiller på frykt, følelser eller tillit».
Legitim post fra en bank eller en myndighet gir deg alltid tid til å kontrollere saken selv. Rammer meldingen deg midt i middagen med trusler om stengt konto innen én time, er det grunn nok til å slette den.
4. Lenken går ikke dit du tror
Det vanskeligste tegnet å oppdage i farten er den falske lenken. Svindlere skjuler den egentlige adressen bak forkortere som bit.ly eller bak domener som ser nesten riktige ut, som «posten-levering.com» eller «pakke-info.xyz». På mobil er det ofte vanskelig å se hele adressen før man trykker.
Regelen er enkel: trykk aldri på lenker i uventede meldinger. Skal du til Posten, Skatteetaten eller banken din, åpne nettleseren eller appen selv og finn frem dit.
Omfanget vokser raskt
At trusselen er reell, viser ferske tall fra Statens vegvesen. Fra juni til september 2026 ble 206 SMS-svindelsaker meldt inn der svindlerne utga seg for å være etaten, en vekst på 329 prosent sammenlignet med året før. September alene stod for 244 saker på tvers av alle typer nettsvindel i etatens navn.
Les også: Bestiller du elbil nå? Volvo EX60 tar et år og Tesla Model Y leveres ikke før 2027
Finans Norge beskriver i sin statusrapport om svindel for 2026 at «svindlere bruker kunstig intelligens i stadig større grad for å gjøre svindelen mer troverdig og vanskeligere å avsløre». Rapporten peker også på falske bilder, videoer og lydopptak som en voksende del av svindelbildet.
Tidligere har teksiden.no omtalt hvordan falske SMS-er i Postens navn følger samme oppskrift, og hvordan Vipps-svindlere spiller på hastverk for å få selv forsiktige nordmenn til å godkjenne overføringer de ellers ville stoppet.
Mistenker du at en melding er svindel, er Datatilsynets råd kort og klart: aldri svar, aldri trykk, aldri la deg presse til å dele informasjon eller overføre penger. Har du allerede klikket på en lenke og oppgitt passord, bør du bytte passordet umiddelbart på alle tjenester der det er brukt.
Les også: Europas billigste elbil kommer til Norge: Importøren fjerner basismodellens 5.200-kroners ladefelle
Les også: Ny svindel-e-post truer Spotify Premium-abonnementet ditt: Slik avslører du den med én gang


V-Bucks og Robux tapper kortet uten varsel: Slik slår du på kjøpsstopp på PS5, Xbox og iPad

Svindlere bruker nå AI til å skrive feilfri norsk: Disse fire tegnene avslører dem likevel

Ny bil sporer hvert trekk bak rattet: Dette vet produsenten om deg

Noen kan ha tilgang til e-posten din akkurat nå uten at du vet om det: To trykk avslører det og kaster dem ut for godt

Bestiller du elbil nå? Volvo EX60 tar et år og Tesla Model Y leveres ikke før 2027

Vaskemaskinen kjører på de dyreste strømtimene: Én innstilling sparer deg over 1.000 kroner denne vinteren

Telefonen varsler at lagringen er full: To grep tømmer gigabytes du ikke visste du hadde - uten å betale

Nettbutikken ser ekte ut, men pengene forsvinner: Fem sjekker du gjør på 30 sekunder før du betaler

Bruker du inkognito i nettleseren fordi du tror ingen ser hva du gjør: Det er en svært vanlig misforståelse
