Nyheter
Avtalen du aldri sa ja til dukker opp i kalenderen: Nytt nettfiske sniker seg forbi spamfilteret
Falske møteinnkallelser lander i Google Kalender uten at du har åpnet eposten.

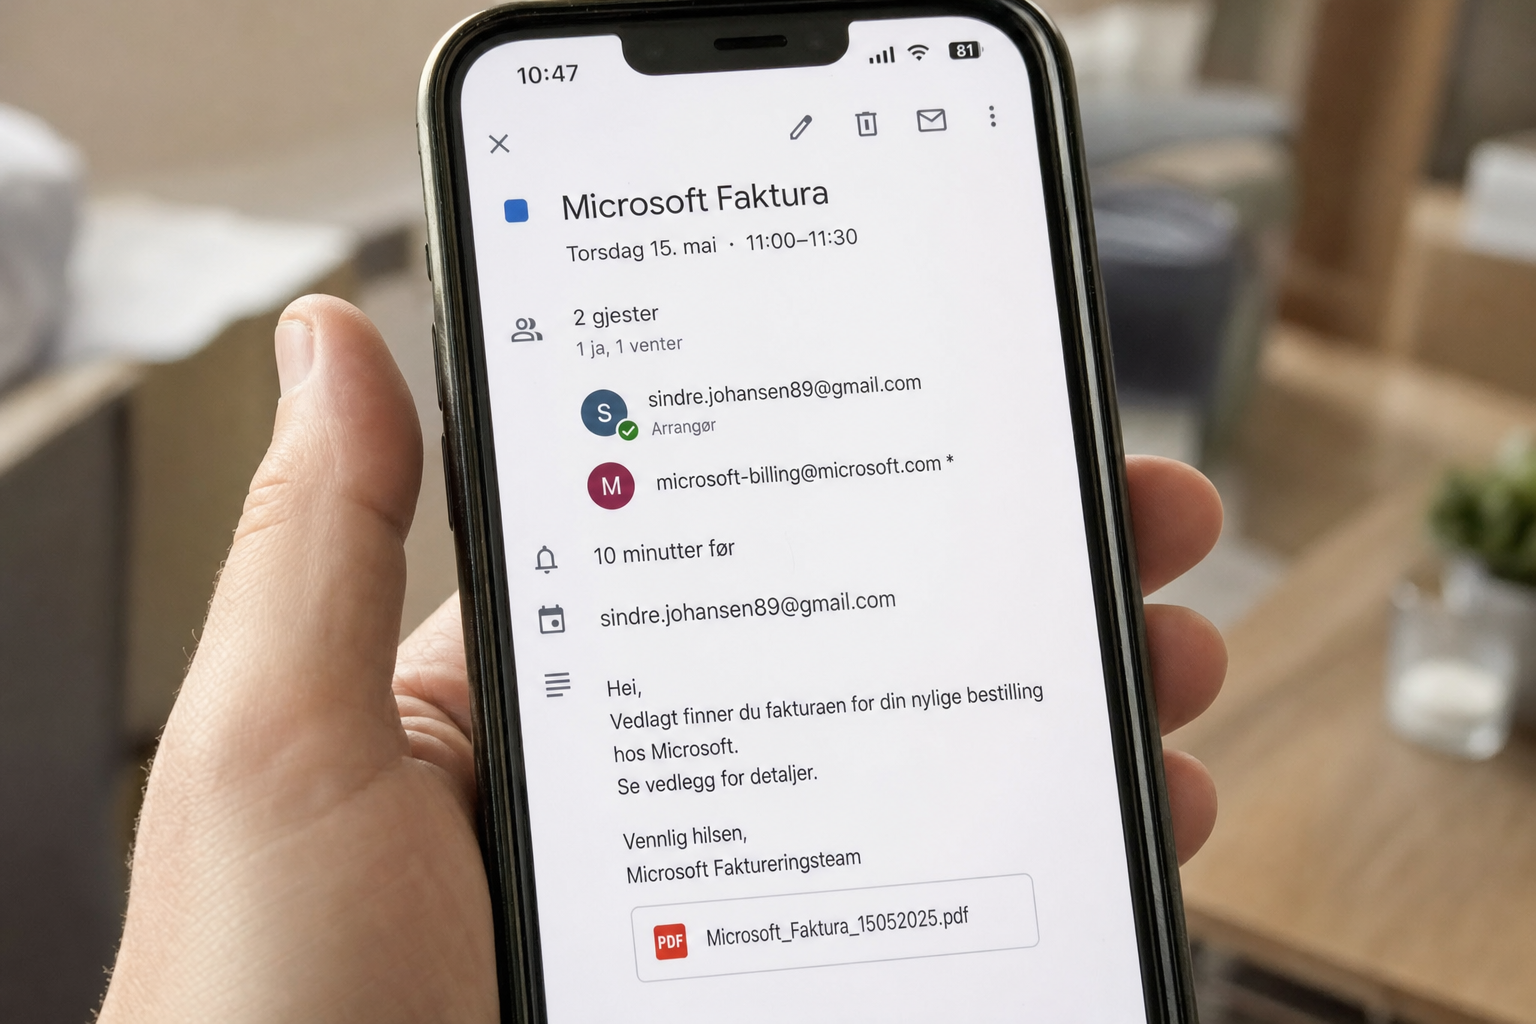
Antall angrep har eksplodert gjennom sommeren og høsten 2026, og teknikken er effektiv fordi den utnytter at kalenderen og innboksen snakker sammen på to ulike protokoller. Resultatet er at eposten kan ryke i spamfilteret, mens selve møtet likevel dukker opp blant de ekte avtalene dine.
Sikkerhetsselskapet Sublime Security har målt en voldsom vekst siden i vår. I august alene økte antallet kalenderbaserte nettfiske-angrep med 1 216 prosent mot juli, og første halvdel av september oversteg hele august med 1 426 prosent, opplyser selskapet via Help Net Security. Totalt snakker vi om en samlet vekst på rundt 33 000 prosent fra mai til september.
Check Point har sett det samme mønsteret på egne målinger: fra noen få tusen i måneden i april til over 118 000 i september, og over 740 000 bare i de to første ukene av oktober.
Slik fungerer angrepet
Angrepet starter som et vanlig phishing-forsøk i en e-post, men med et ICS-vedlegg eller en Google Kalender-invitasjon. ICS er filformatet kalenderprogrammer bruker til å utveksle møter.
Google Kalender legger som standard til invitasjoner i oversikten din automatisk, også fra avsendere du aldri har hatt kontakt med. Det betyr at selv om eposten havner i søpla, lever selve avtalen videre i kalenderen.
Selve «møtet» er pakket inn som en falsk Microsoft-faktura, et varsel om telefonsvarer, en PayPal-kvittering eller en Zoom-innkalling, med lenke til en innloggingsside som stjeler brukernavnet og passordet ditt. Noen varianter inneholder bare et telefonnummer du skal ringe for å «stoppe» en belastning som aldri har skjedd.
Mark Morris, trusseldeteksjons-ingeniør hos Sublime Security, forklarer at møteinnkallelser sendes til både kalender og innboks, noe som gir angriperne dobbel eksponering mot målet. Overfor The Star oppsummerer han utviklingen enda kortere: «Denne angrepstypen har endelig truffet mainstream».
En teknisk detalj som gjør det verre
Google skriver automatisk om lenker i invitasjoner slik at de går via google.com før de leder videre til den faktiske nettsiden. For angriperne er dette gull: lenken ser betryggende ut helt til du har klikket, og først da havner du på den falske innloggingssiden.
Les også: Call of Duty: Modern Warfare 4 får 94 prosent positive anmeldelser - beste siden 2010
Flere kampanjer bruker også tjenesten Framer til å hoste de falske sidene. Framer er en legitim nettside-plattform, og det gjør det tyngre for sikkerhetsverktøy å plukke angrepet ut automatisk.
Innstillingen du bør endre nå
Grepet som fjerner det meste av problemet, tar under et minutt i Google Kalender:
- Åpne Kalender i nettleseren og gå til Innstillinger.
- Velg Hendelsesinnstillinger i menyen til venstre.
- Under Legg til invitasjoner i kalenderen min, bytt fra «Fra alle» til «Bare hvis avsenderen er kjent».
Dette er innstillingen Googles eget Trust and Safety-team peker på som den viktigste beskyttelsen, ifølge Yahoo Techs gjennomgang. Da får du bare automatisk lagt inn invitasjoner fra personer du allerede har kommunisert med.
Får du først en mistenkelig invitasjon, bør du ikke avvise den. Et avslag bekrefter overfor angriperen at eposten din er aktiv. Slett invitasjonen og rapporter den som phishing i stedet.
Les også: Mer enn TikTok og Snapchat: Norges nye lov kan stenge barn under 16 ute fra Roblox og spillsider
Treffer midt i den norske sikkerhetsmåneden
Oktober er Nasjonal sikkerhetsmåned i Norge, og årets tema er «Digital dømmekraft, små valg, store konsekvenser». Nettopp kalenderinnstillingene er et skolebok-eksempel: et lite valg i en meny de færreste har vært innom, som avgjør om angrepet lykkes eller stoppes i døra.
NorSIS peker i sin kampanje på at phishing er den trusselen både ledere i små bedrifter og vanlige ansatte er mest redde for. 33 prosent av lederne og 22 prosent av de ansatte oppgir phishing som sin fremste bekymring.
Har du allerede klikket på en lenke i en falsk kalenderavtale og tastet inn passordet ditt, bør du bytte passord umiddelbart og slå på totrinnsbekreftelse på kontoen. Delte du betalingsinformasjon, ta kontakt med banken via nummeret på kortet, aldri via et nummer som kom i selve invitasjonen.
Les også: Apple sender ut invitasjoner til event 28. oktober: Slik kan den første Mac med berøringsskjerm bli


Ruteren din er kanskje et sikkerhetshull: Slik sjekker du om den er utdatert

Over 17 milliarder kontoer er på avveie: Slik sjekker du om din e-post er lekket

Avtalen du aldri sa ja til dukker opp i kalenderen: Nytt nettfiske sniker seg forbi spamfilteret

Familiefotografier i iCloud og musikk på Spotify kan forsvinne for alltid: Slik sikrer du at familien din får tilgang

Call of Duty: Modern Warfare 4 får 94 prosent positive anmeldelser - beste siden 2010

Svindlere tar over telefonnummeret ditt og bruker BankID til å tømme bankkontoen: Fire tegn du må reagere på umiddelbart

Telefonen varsler at lagringen er full: To grep tømmer gigabytes du ikke visste du hadde - uten å betale

Vaskemaskinen kjører på de dyreste strømtimene: Én innstilling sparer deg over 1.000 kroner denne vinteren

Nettbutikken ser ekte ut, men pengene forsvinner: Fem sjekker du gjør på 30 sekunder før du betaler
