Nyheter
Hackere stjal over én million betalingskort via Windows-feil som lå upatcha i nesten to år
782 kassaterminaler i over 20 land ble infisert, og Microsoft hadde tettet hullet allerede i desember 2024.

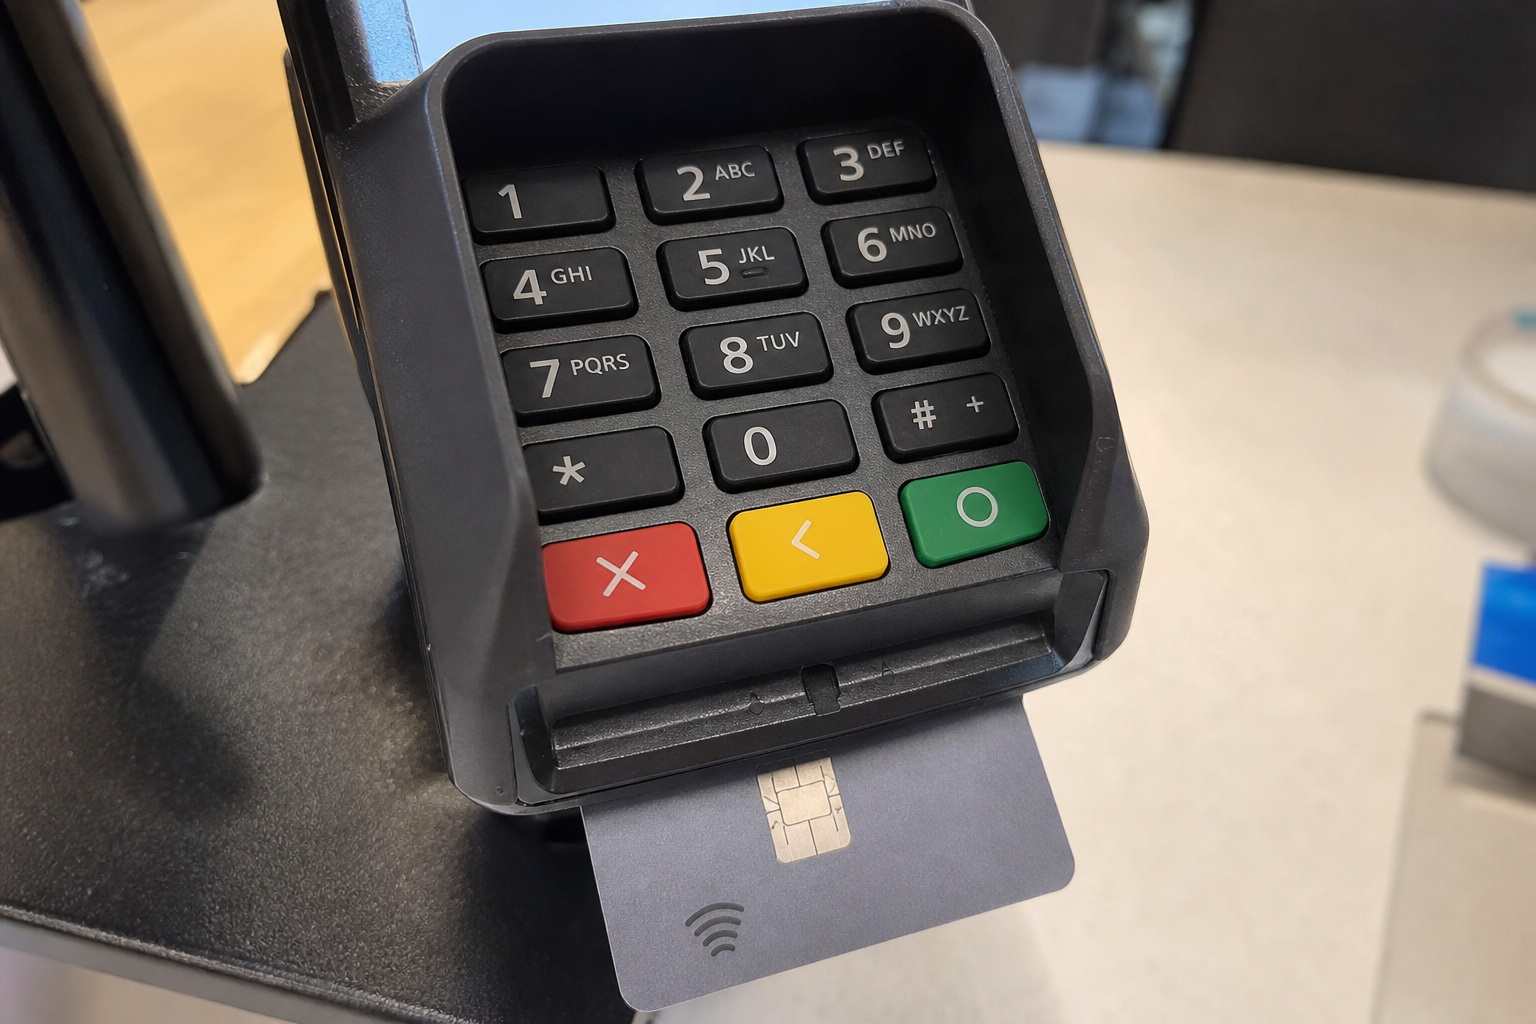
Hackere brukte en nesten to år gammel Windows-sårbarhet til å installere skadevare på betalingsterminaler verden over og høste inn data fra over én million kreditt- og debetkort i sanntid. Angrepsserveren gikk offline 31. august 2026, kort tid før etterforskerne fikk sett ferdig innholdet.
Oppdagelsen ble gjort av sikkerhetsselskapet Cybernews, som fant en åpent eksponert server med hele angrepsinfrastrukturen: skadevare, utnyttelsesverktøy og et kontrollpanel døpt «VINY JUNIOR TRILHAS» hvor de stjålne kortdataene lå lagret. Funnet ble meldt til Brasils cybermyndighet CTIR Gov 8. september 2026, skriver Secureblink i sin gjennomgang av materialet.
De infiserte maskinene var kasseterminaler, såkalte POS-systemer, som brukes i butikker, restauranter og minibanker. Angrepet rammet over 20 land, og Brasil var hardest rammet.
En to år gammel feil som aldri ble tettet
Hullet angriperne utnyttet er CVE-2024-49138, en såkalt elevation of privilege-feil i Windows Common Log File System (CLFS) driver, en kjernekomponent i operativsystemet. Feilen gir en angriper som allerede har fått fotfeste på maskinen, mulighet til å løfte seg opp til SYSTEM-rettigheter, altså full kontroll.
Les også: Samsung-telefoner viser snart IMEI på låseskjermen: Tyver mister motivasjonen til å stjele
Microsoft offentliggjorde og patchet feilen på Patch Tuesday 10. desember 2024, og den sto på CISAs liste over kjente, aktivt utnyttede sårbarheter samme måned. Feilen ble oppdaget og privat rapportert av CrowdStrike Counter Adversary Operations.
Problemet er at oppdateringen aldri kom helt ut. De infiserte terminalene hadde ifølge Cybernews ikke fått systemoppdateringer på minst ett år og ni måneder da serveren ble funnet i august 2026. Det betyr at Microsoft-patchen lå tilgjengelig i nesten to år før angrepet ble stoppet.
Slik gikk angrepet for seg
Når skadevaren først var inne, utnyttet den CVE-2024-49138 til å ta over terminalen. Deretter ble det installert en fjernstyringstrojaner (RAT) som fungerte som en digital skimmer: hver gang en kunde betalte med kort, ble kortdataene lest av og sendt videre til angriperens server.
Datasettet Cybernews fant inneholdt kortnummer, utløpsdato, utsteder-bank, kortmerke, korttype og tidspunkt for tyveriet. CVV2-koden bak på kortet var ikke med i materialet, noe som gjør det vanskeligere å bruke dataene direkte i netthandel som krever denne koden, men ikke umulig for alle typer transaksjoner.
Les også: GTA 6 er ute: Første spillere avslører hvor mange timer historien tar
Hvilken RAT-familie som ble brukt, er ikke bekreftet, og det er heller ikke knyttet til en kjent kriminell gruppe. Språket i kontrollpanelet peker mot en brasiliansk aktør.
Hva du bør gjøre nå
Bruker du kort på reise i utlandet, kan du være rammet uten å vite det, ettersom de 20 landene er spredt over flere kontinenter og listen ikke er offentliggjort i detalj. Sjekk kontoutskrift og kortutskrift for ukjente transaksjoner, særlig for små summer, som brukes til å teste om kortet er aktivt før større trekk. Oppdager du noe mistenkelig, sperr kortet umiddelbart via bankens app og meld fra til banken.
Hjemmebrukere trenger ikke gjøre noe spesielt: Windows Update har levert patchen siden desember 2024, og en PC som får vanlige oppdateringer er beskyttet mot CVE-2024-49138. Det er de upatcha kasseterminalene i butikk- og restaurantkjeder, ofte med lang levetid og sjelden vedlikehold, som er den reelle angrepsflaten her.


Bruker du jobb-PCen til private ting: Her er hva sjefen kan se uten å varsle deg

Lader du elbilen med Tibber eller Easee: De vet nøyaktig når du reiser, hvor langt du kjørte og hva du forbruker

Elbilen din mister opp til 40 prosent rekkevidde nå: Disse fire grepene sparer deg for vinteroverraskelse

Hackere stjal over én million betalingskort via Windows-feil som lå upatcha i nesten to år

Samsung-telefoner viser snart IMEI på låseskjermen: Tyver mister motivasjonen til å stjele

Svindlere kan trekke penger fra kortet i lommen din uten at du merker noe: Slik blokkerer du angrepet

Elbileiernes skjulte strømregning: Du betaler for 20 prosent mer enn batteriet lader

Mercedes, VW og Volvo kalt tilbake: Disse to registrene viser om din bil står på listen

Paret kjørte 1.430 km i elbil uten stort batteri: Hemmeligheten var hyppig hurtiglading
